#1
 justinsteven/advisories
Web、クラウド、インフラストラクチャ、およびオープンソースソフトウェアの脆弱性をカバーするセキュリティアドバイザリ開示の個人リポジトリ。
 pinksawtooth/how_to_become_a_malware_analyst
Curated guide to becoming a malware analyst, covering essential knowledge, reverse engineering, analysis tools, and LLM-assisted learning with…
 outflanknl/presentations
Outflankチームのメンバーが公開イベントで発表したプレゼンテーション資料。
 itm4n/pentest-windows
Windows 内部構造の研究と悪用テクニックのコレクション。レッドチームやペンテスター向けに、権限昇格、トークン悪用、ポストエクスプロイテーションの手法を網羅しています。
 sims718718/unifiedthreathunting
セキュリティチーム向けに、トリガー、SMART仮説、実現可能性ゲート、スコープ設定、ハント計画、結果報告を網羅する、構造化された反復可能な脅威ハンティング手法を文書化します。
 zapstiko/bug-bounty
Twitterからのバグバウンティリソース集
 owasp/user-security-stories
user-security-stories のマッピングを保持するリポジトリ
 x41sec/advisories
X41 Sec によるセキュリティアドバイザリと脆弱性開示の厳選コレクション。
 florianmattana/sass-king
NVIDIA SASS命令辞書のリバースエンジニアリング、カーネル監査、およびGPUアーキテクチャ間のパターン認識。
 nomi-sec/nvd-database
📕NVDデータベース
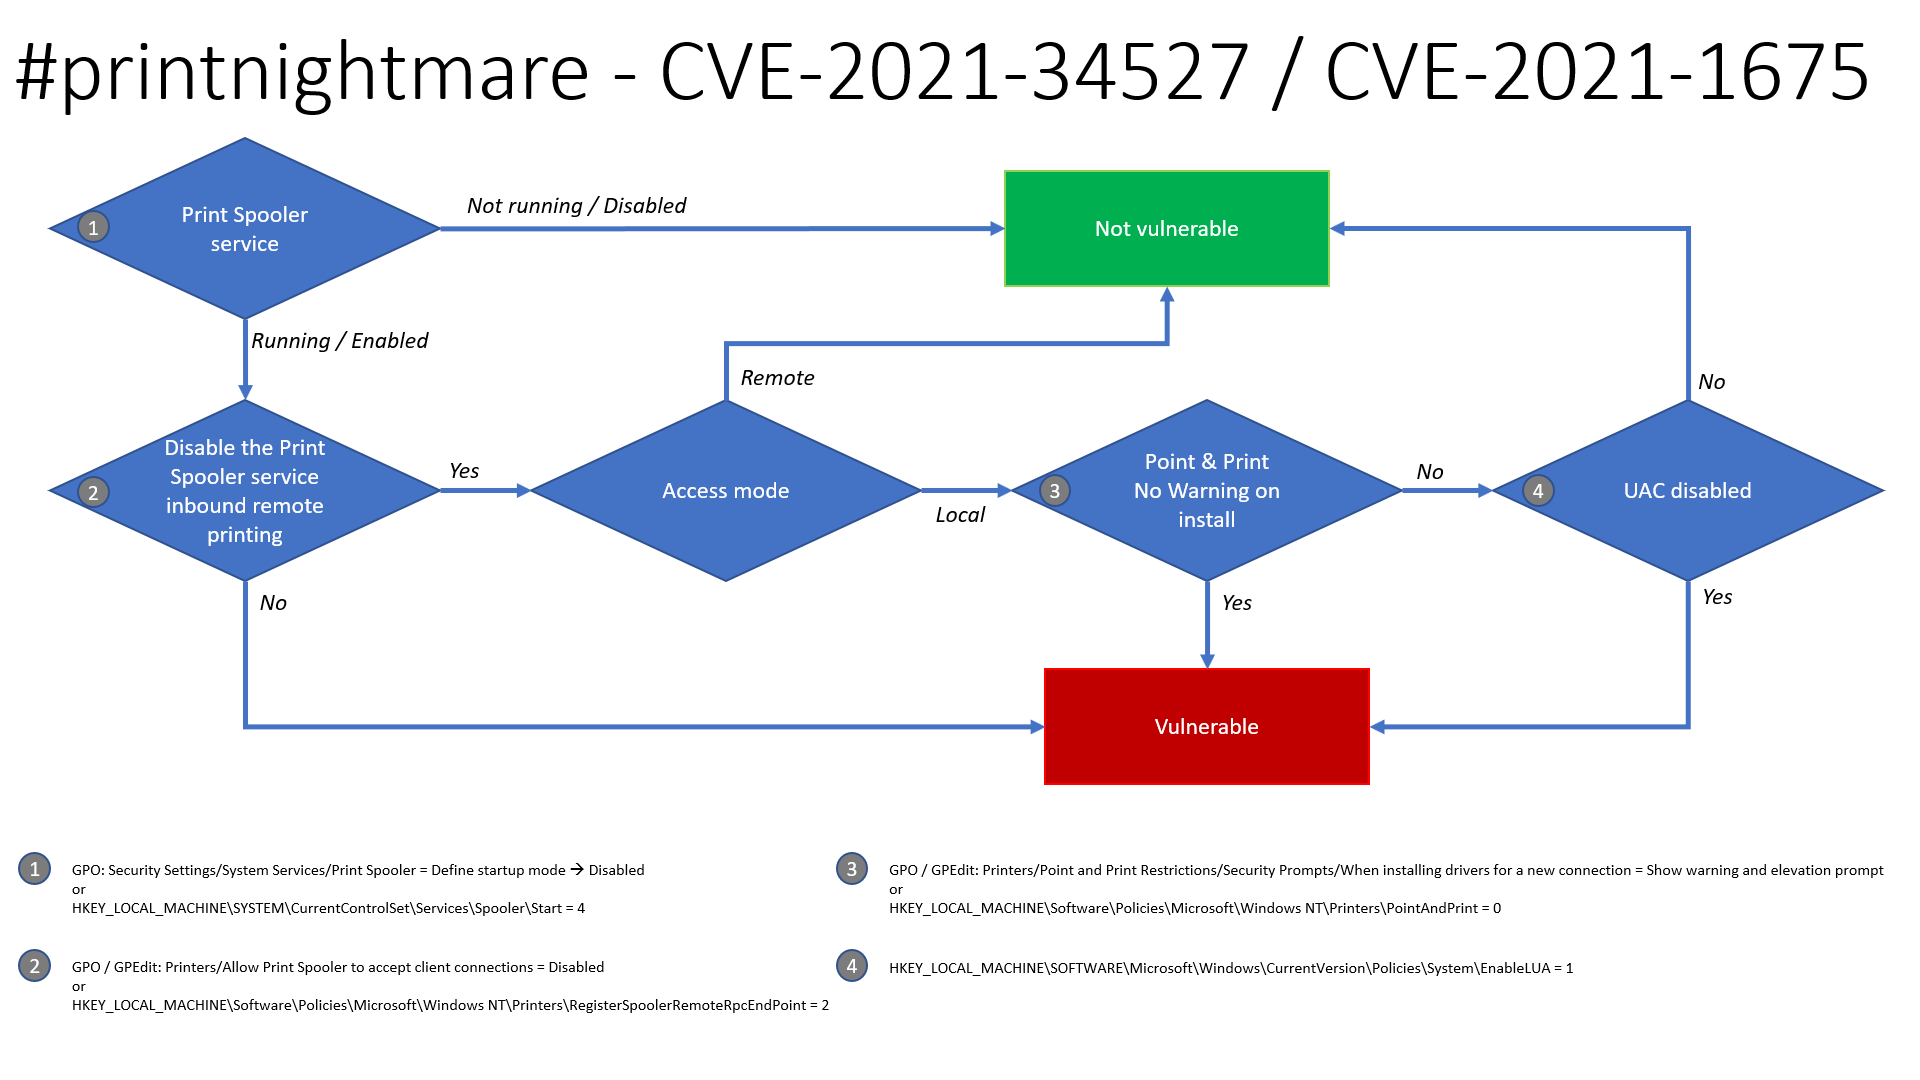 laresllc/cve-2021-1675
CVE-2021-1675 検出情報
 rxerium/rxerium-templates
@rxerium が作成した Nuclei スクリプト。ゼロデイ / 積極的に悪用されている脆弱性を対象としています。
 rootup/personalstuff
ファジングコーパス(liblnk、tcpdump、vim)、Telegramのプライバシー脆弱性レポート、およびUbuntu用のサポートスクリプトを含む研究用アーティファクトリポジトリ。
 downunderctf/challenges_2022_public
DownUnderCTF 2022 チャレンジのファイルとライトアップ
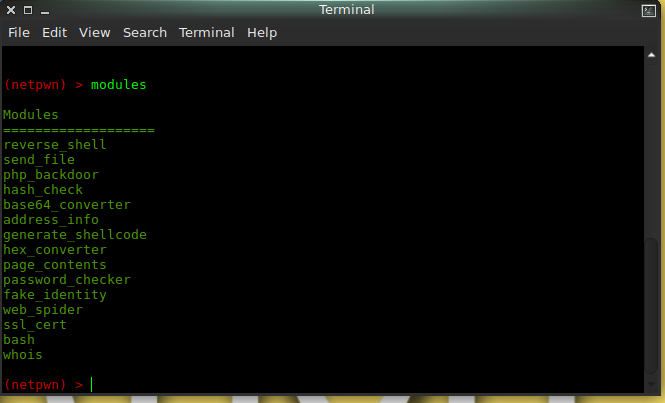 andromeda1957/netpwn
ペンテストのタスクを自動化するために作られたツール。
 patrickmgarrity/anthropic-credited-cves
Anthropic 研究チームに帰属していると思われる脆弱性の追跡
 byteray-labs/query-hub
CQL Hub は、CrowdStrike NextGen SIEM および Falcon LogScale 向けの検知・ハンティングクエリを集めたオープンリポジトリです。ここに保存されたすべてのクエリは自動的に cql-hub.com…