#1
 serhalp/test-cve-2025-29927
Netlify上のNext.js CVE-2025-29927が脆弱でないことを確認する
 taleliyahu/threat_model_examples
さまざまなテクノロジーにわたる実際の脅威モデルの例のコレクションで、セキュリティリスクの特定と軽減に関する実践的な洞察を提供します。
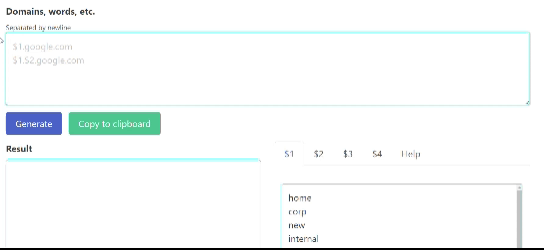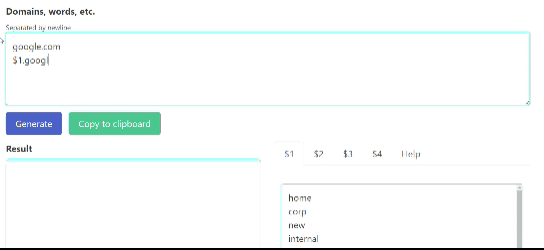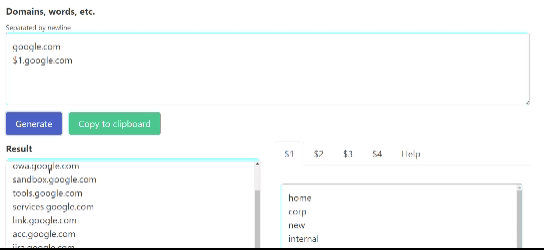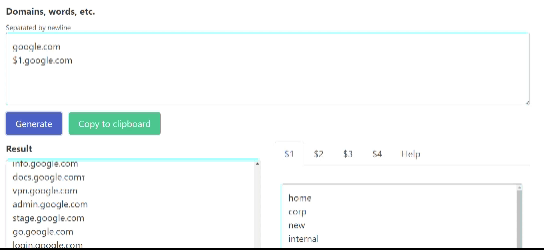 zzzteph/probable_subdomains
サブドメイン分析・生成ツール。隠されたものを暴け!
 sofianehamlaoui/pentest-bookmarkz
ペネトレーションテスター向けの便利なリンク集
 strangerealintel/eternalliberty
主要な脅威インテリジェンスベンダーが使用する脅威アクターの別名と命名スキームを厳選したリポジトリで、マルウェアキャンペーンのベンダー横断的な検索、属性特定、マッピングを可能にします。
 an0nud4y/evilginx-phishing-infra-setup
Evilginx フィッシングインフラストラクチャ設定ガイド - Evilginx と Gophish インフラストラクチャのセキュリティ強化、IOC の除去、フィッシング TTP
 awakecoding/wireshark-rdp
Wireshark RDPリソース
 theofficialflow/presentations
ゲームコンソールのエクスプロイト、カーネルの脆弱性、サンドボックスエスケープに関するセキュリティカンファレンスのスライドと講演を厳選したコレクション。
 center-for-threat-informed-defense/adversary_emulation_library
実世界のTTPに基づいて組織が自社の防御をテストできるよう設計された、敵対者エミュレーションプランのオープンライブラリ。
 seanheelan/o3_finds_cve-2025-37899
o3 で CVE-2025-37899 を発見するためのブログ記事のアーティファクト
 psiinon/open-source-web-scanners
オープンソースのWebセキュリティスキャナの厳選リスト。汎用スキャナ、インフラストラクチャスキャナ、ファザーを含み、GitHubスター数順に並んでいます。
 zephrfish/azureattackkit
環境を攻撃するためにダウンロードすべきAzureツール集 + クイックヒントとその他の有用な情報
 enablesecurity/vulnerability-disclosure-policy
Enable Security がセキュリティ脆弱性をどのように処理するか
 sevenolu7/malicious-url-detection-open-source
悪性URL検出のために既存のオープンソースコードを収集しました。
 google/kernel-sanitizers
Linuxカーネル用サニタイザー、Linuxカーネルの高速バグ検出器
 jerlendds/osintbuddy
ノードグラフ、OSINTデータマイニング、およびプラグイン。構造化されていないデータと公開データを接続し、変革的なインサイトを得ます。リライトは @ osintbuddy/osintbuddy にあります。