#1

 screetsec/brutesploit
BruteSploit は、インタラクティブシェルを備えた、ワードリストの自動生成、ブルートフォース、操作のための手法集です。ペネトレーションテスト中に列挙のために使用でき、CTF では単語やファイルテキストの操作、結合、変換、順列化に使用することもできます :p
 b3nac/injuredandroid
脆弱性のあるAndroidアプリケーションで、CTFスタイルで脆弱性の簡単な例を示します。
 paradoxis/stegcracker
ファイル内の隠しデータを発見するステガノグラフィブルートフォースツール
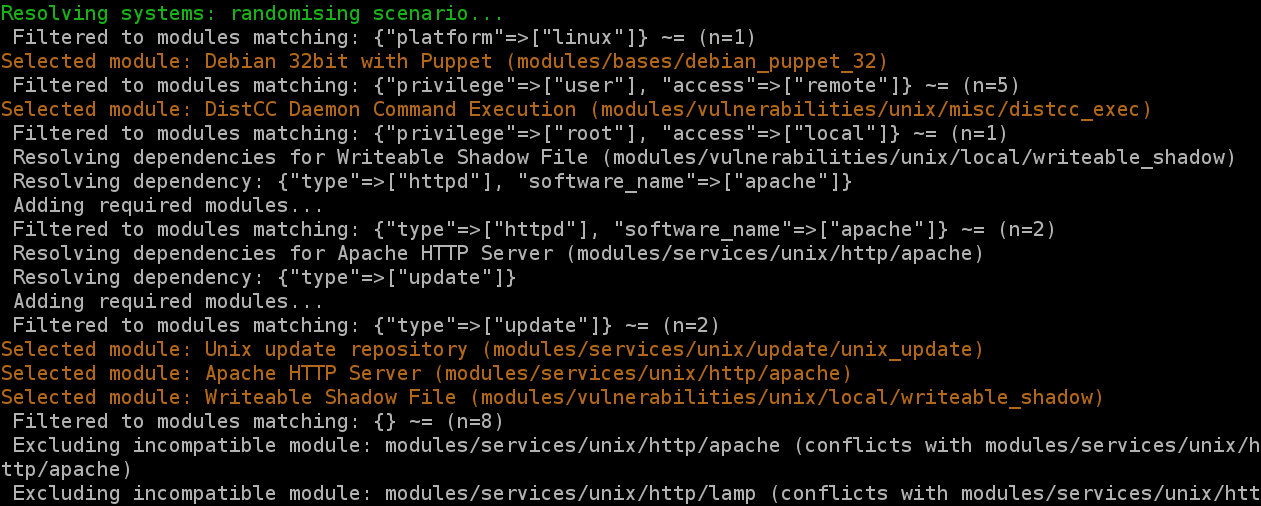 secgen/secgen
その場で脆弱な仮想マシンを生成します(現在のチーム開発はcliffe/SecGenフォークで行われています)
 orange-cyberdefense/ctf-party
🎏 A library to enhance and speed up script/exploit writing for CTF players
 zephrfish/cve-2021-28480_honeypoc3
実行しないでください。
 athack-ctf/chall2026-telneted
[AtHack 2026] telnetd CVE-2026-24061 に関する Pwn チャレンジ