#1
 mqkgithub/moniker-link-cve-2024-21413
CVE-2024-21413を悪用してMicrosoft OutlookのProtected Viewをバイパスし、Moniker Linksを介してNTLM資格情報を漏洩し、Responderを使用してハッシュキャプチャを行うステップバイステップの解説
 hklabcr/cve-2011-2523
vsftpd 2.3.4 バックドア (CVE-2011-2523) の手動および自動エクスプロイトウォークスルー。カスタムリバースシェルペイロードとMetasploit統合によるペネトレーションテストトレーニング用。
 mgueye3/log4shell
このリポジトリには、安全で管理された仮想マシン内で実際のLog4Shell(CVE-2021-44228)脆弱性を悪用した、私のサイバーセキュリティ課題の成果が含まれています。このプロジェクトはCapture-the-Flag形式で行われ、隠されたフラグを取得するための複数の悪用タスクが設定されてい…
 aaqilyousuf/cve-2025-7775-vulnerable-lab
RCE、パストラバーサル、ハードコードされた認証情報、安全でないファイルアップロードを公開する脆弱な Docker 化 Web アプリ。セキュリティスキャナーテンプレートをテストするための隔離ラボです。
 hackedrishi/ctf_writeups-tryhackme-cve-2021-41773-
CTF_WRITEUPS/TryHackMe /CVE-2021-41773/
 a1ex-var1amov/ctf-cve-2019-11043
意図的に脆弱性を持たせたPHPアプリで、Nginx/PHP-FPM構成によるCVE-2019-11043の再現用です。DockerおよびKubernetesへのデプロイ、権限昇格後の演習、phuip-fpizdamとの連携を含みます。
 kiphuong/challenge-cve-2024-3552
CVE-2024-3552を悪用するWebディレクトリプラグインのDockerベースのCTFチャレンジ。docker-compose upから開始し、脆弱なWordPress風環境をエクスプロイトします。
 mbrandner-group/webgoat.net
XSS、SQLインジェクション、その他の攻撃ベクトルを対象とした実践的な演習を通じて、一般的なWebセキュリティの脆弱性を学ぶための、意図的に脆弱性を持たせた.NET Webアプリケーション。
 a1ex-var1amov/ctf-cve-2024-4577
CVE-2024-4577 PHP CGI引数インジェクションを実証するCTFチャレンジ。脆弱なアプリ、攻撃スクリプト、Kubernetes/Dockerデプロイメントを備え、実践的な悪用練習が可能です。
 bugvex/poison-htb-report
HTB "Poison" での PwnKit (CVE-2021-4034) を使用した権限昇格
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon脆弱性(CVE-2020-1472)の説明とデモンストレーション
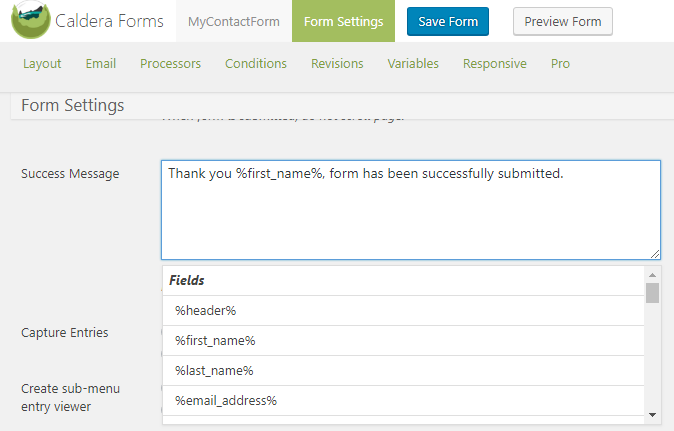 mindpr00f/cve-2018-7747
CalderaForms 1.5.9.1 XSS (WordPress plugin) - チュートリアル
 heathen42/ctf
バイナリエクスプロイト、リバースエンジニアリング、システムセキュリティをカバーし、詳細な解説を備えたCTFチャレンジ解答の厳選コレクション。
 r3versein/nextjs-middleware-vulnerable-appdemo-cve-2025-29927
意図的に脆弱性を持たせたNext.jsアプリケーションで、CVE-2025-29927のミドルウェア認可バイパスを実演するもので、セキュリティテストと教育目的の練習用に設計されています。
 gmh5225/kernel-ctf
LinuxカーネルエクスプロイトのCTFチャレンジ集。バッファオーバーフロー、use-after-free、競合状態の脆弱性を扱い、実践的なセキュリティ学習を可能にします。
 cved-sources/base-wordpress
base-wordpress