#1

 manturever/xworm-rat
⭐️有名なXWorm RAT、バージョン2.1。教育目的のみ。
 raithchr/stego-lab
テキスト、画像、ファイルをキャリア画像内に隠すローカルなステガノグラフィアプリ。AES-256暗号化、EXIF編集、ウォーターマーキング、およびiOS、iPadOS、macOSでのバッチ処理に対応。
 wearohat/lucky13
cve-2013-0169 のエクスプロイト
 gremwell/cve-2020-0601_poc
CVE-2020-0601 (Windows CryptoAPI スプーフィング) の概念実証エクスプロイト。不正な CA 証明書を生成して HTTPS トラフィックを傍受します。楕円曲線攻撃を説明する詳細なソースコードが含まれます。
 plunder707/attestos
TPMブート認証レイヤーを備えたBazzite。作業中:ビルドは未検証、UKIメカニズムは未解決。仕様:github.com/plunder707/attested-gaming
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OSには、GlobalProtectポータルとゲートウェイの欠陥に起因する認証バイパスの脆弱性が存在します。攻撃者はこれを利用して不正なVPN接続を確立できる可能性があります。この脆弱性を悪用するには、ポータルまたはゲートウェイへのネットワークアクセスが…
 lr2006-robot/bitpixie
CVE-2023-21563の脆弱性に基づくBitLocker暗号化のクラッキング
 danyw24/zyxel-p870hn-hardware-hacking
むき出しのPCBからrootまで: UART経由でZyXEL P-870HN (BCM6368) をハードウェアハッキング — CVE-2025-0890 + CVE-2024-40891、自分のハードウェア上で。
 demining/digital-signature-forgery-attack
CVE-2025-29774の脆弱性とSIGHASH_SINGLEバグが、偽のRawTXでマルチシグネチャウォレットの運用方法をいかに脅かすか
 gl1tch0x1/dirtyclone
カーネル XFRM/ESP 脆弱性(CVE-2026-43503)を悪用する概念実証ローカル権限昇格ツール。ネットワークスタックを介して配信される巧妙に細工された AES-CBC 暗号化ペイロードを使用して、SUID バイナリのページキャッシュをパッチします。
 c-sprinks/bitlocker-bypass-research
CVE-2023-21563(BitPixie)を用いたBitLockerフルディスク暗号化バイパス研究。方法論、エクスプロイトチェーン、および防御推奨事項。
 george0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection
CVE-2026-1122 Ed25519署名バイパスを低次数点注入により実証し、PythonおよびC検証コードで悪意のあるIoTファームウェアアップデートを偽造します。
 george0papasotiriou/cve-2026-4444-jwt-algorithm-confusion-via-kid-injection
CVE-2026-4444 の PoC。信頼できない kid インジェクションを介した JWT アルゴリズム混同を実証し、脆弱な Node.js サーバーと、トークン偽造および権限昇格のための Python エクスプロイトを含みます。
 isaca0315/cve-2026-44351-poc
CVE-2026-44351の概念実証。fast-jwt <6.2.4における認証バイパスで、空のHMACキーにより攻撃者が任意のJWTを偽造し、有効なものとして受理させることができます。
 chron1k/oxide_hive
CVE-2021-36934 のエクスプロイト
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLifeのセキュリティ脆弱性によりアカウント乗っ取りが可能に:Google Playでの10万件以上のダウンロードとCVE-2026-86552からCVE-2026-86555。
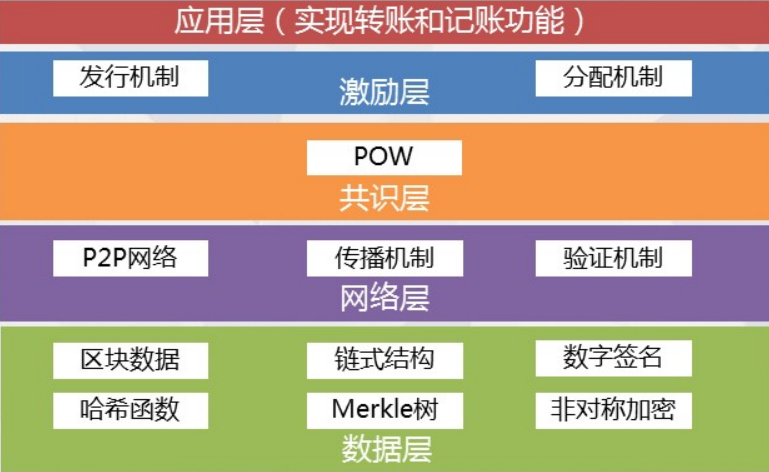 al1ex/blockchainconstruction
ブロックチェーンセキュリティ構築