
 #1

 exifdev/prineo_re
アーケード版『PriPara』ゲームを動かしているエンジンのリバースエンジニアリング
 fabriziosalmi/aimp
断片化された低帯域幅ネットワークにおける自律エージェント間の耐障害性のある状態同期のために設計されたサーバーレスネットワーキングプロトコル
 jas502n/publiccms_decrypt
publiccms_decrypt
 shanker-sec/hlf-time-oracle
Hyperledger Fabric ブロックチェーン向けチェーンコードは、他のチェーンコードに正確な時刻を提供します。これにより、トランザクション時刻の改ざんに関連するセキュリティ問題(CVE-2024-45244)を解決します。
 torm0r/git-remote-pqcrypt
Rustで実装された暗号化Gitリモートヘルパー
 al1ex/gpocrack
Active Directory Group Policy Preferences cpassword クラッカー/復号化ツール。
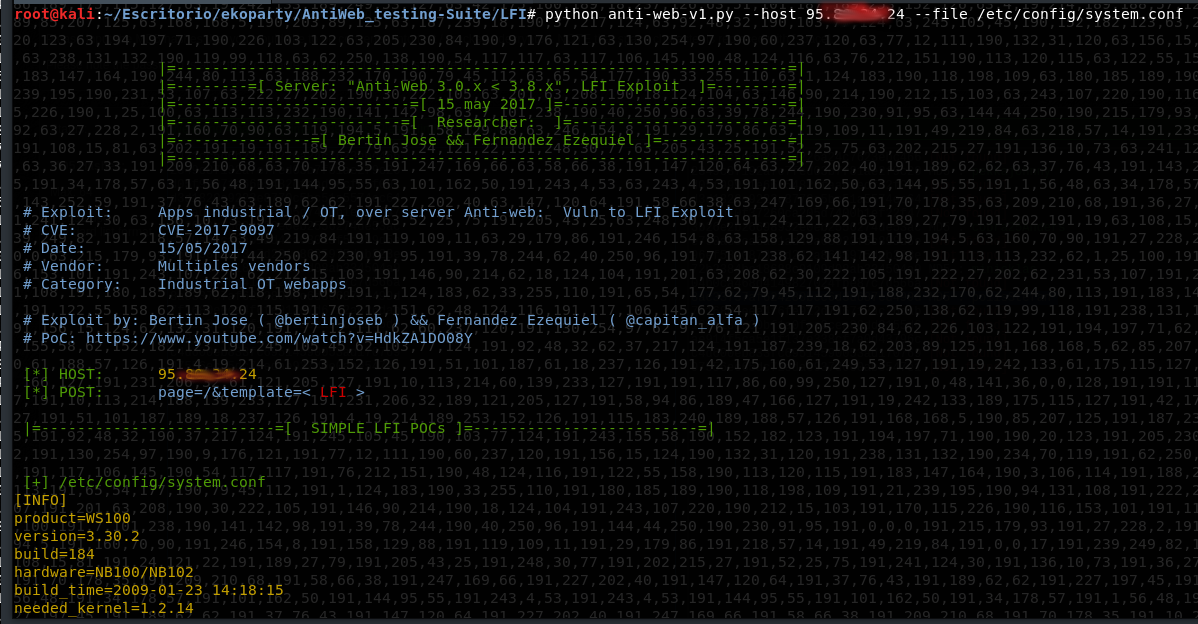 mdudek-ics/antiweb_testing-suite
CVE-2017-9097 (+RCE) を利用するツールスイート
 gl1tch0x1/dirtyclone
カーネル XFRM/ESP 脆弱性(CVE-2026-43503)を悪用する概念実証ローカル権限昇格ツール。ネットワークスタックを介して配信される巧妙に細工された AES-CBC 暗号化ペイロードを使用して、SUID バイナリのページキャッシュをパッチします。
 0xbekoo/cve-2026-8863
CVE-2026-8863の影響を受けるUEFI Secure Boot shimのハッシュとshimバージョン
 loserlab/bigint-buffer-safe
安全な、純粋なJS製のbigint-bufferのドロップイン代替品。CVE-2025-3194(CVSS 7.5)を修正。依存関係ゼロ、ネイティブバインディングなし。
 desmondsanctity/cve-2022-2274
OpenSSL-src RSA秘密鍵操作におけるヒープメモリ破損 : CVE-2022-2274
 yanghaoi/cve-2020-0601
CVE-2020-0601 の PoC - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 c4cnm/exploit_cve-2021-24762
このリポジトリはCVE-2021-24762のエクスプロイトを示しています。これはデフォルト設定で管理者パスワードを取得するBlind SQLiエクスプロイトです。
 ally-petitt/cve-2024-27632
CVE-2024–27632 リファレンス
 bimabalance/cve-2026-27944-tools-exploit
Suka suka lah
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressorスクリプト。LNKおよびLibrary-MSファイルを武器化してSMB NTLMv2ハッシュ開示をトリガーし、CVE-2025-24054バイパスを含む、認可されたレッドチーム運用向けです。
 george0papasotiriou/cve-2026-23006-kyber-ciphertext-length-side-channel
CVE-2026-23006 の Python PoC。可変長出力の統計解析により秘密鍵のビットを漏洩させる、Kyber 暗号文長のサイドチャネルを実証します。









