
 #1
 edoardottt/longtongue
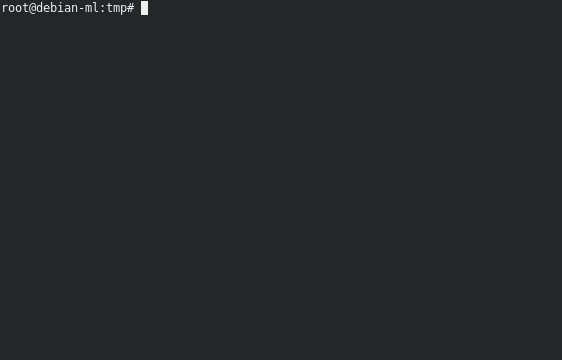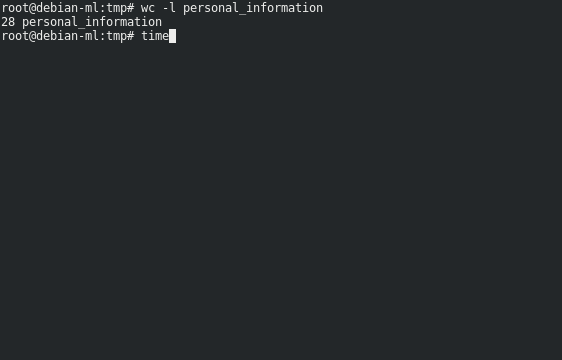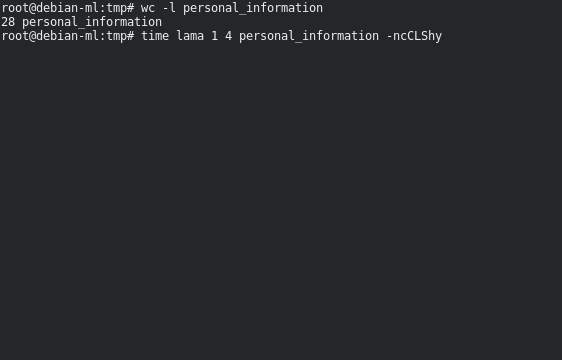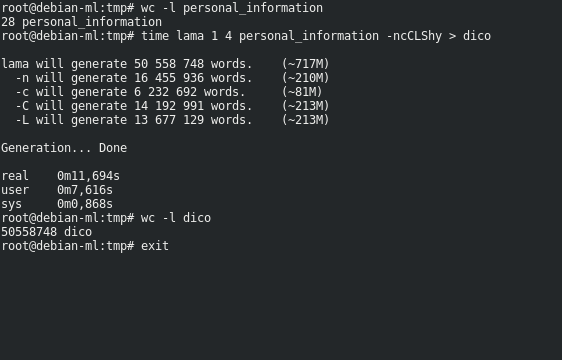
対象情報に基づいてカスタマイズされたパスワード/パスフレーズのワードリストを生成する

 jofpin/brutto
お好みの対象への簡単なブルートフォース攻撃 - Jose Pino
 markuta/bw-dump
(CVE-2023-38840) の概念実証で、ロックされた Bitwarden ボールトから平文のマスターパスワードを抽出します。

 synacktiv/sharker
シンプルで信頼性が高く、比較的高速なネットワークキャプチャ解析ツール。

 owasp/tcasvs
OWASP リッチクライアントアプリケーションセキュリティ検証標準
 z-jxy/keepass_dump
KeePass 2.X ダンパー (CVE-2023-32784)
 yuvadm/quantumslop
ショアのアルゴリズムを用いた楕円曲線離散対数問題の量子ソルバー。実量子ハードウェア上でECC秘密鍵を復元するために複数のオラクル戦略を実装しています。
 ronf98/cve-2024-43451-poc
CVE-2024-43451 は Windows NTLM の脆弱性であり、攻撃者が悪意のあるショートカットを使用して認証を強制し、NTLM ハッシュを取得することを可能にします。
 lightninglabs/chanleakcheck
お使いのlndノードがCVE-2019-12999の標的になったかどうかを確認するツール
 freax13/cve-2024-21978-poc
AMD SEV-SNP ファームウェアの脆弱性 CVE-2024-21978 のエクスプロイト。コンテキストページのメモリ破損を介して任意のゲストメモリの復号を可能にする。
 contiki-ng/tinydtls
tinyDTLSのバージョンで、特定のIPスタックへのバインディングなしで「スタンドアロン」として使いやすくリファクタリングされたものです。
 permanet/permanet
暗号学的に検証可能なWebアーカイブ。Playwrightキャプチャ → SHA-256マークルハッシュ → Bitcoinアンカー付きOpenTimestamps → 永続的なArweaveストレージ。
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Oracle Access Manager のパディングオラクル脆弱性 (CVE-2018-2879) のエクスプロイト









