
 #1
 madstap/bouncy-castle-generative-test-poc
CVE-2020-28052 を検出できたであろう生成的テスト
 justinsteven/cve-2020-10759-poc
CVE-2020-10759(fwupd 署名検証バイパス)の概念実証
 del0x3/cve-2019-9053-port-py3
CVE-2019-9053.
 dedellix/mut-bc-ss-01
OpenSSL v.1.1.1h における X.509 証明書検証のミューテーションテスト(CVE-2021-3450 に基づく)。
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Responderを介したNTLMハッシュのキャプチャと、CVE-2024-21413を悪用したフィッシングメールの実行を実証し、システムを侵害します。

 focused.hunts/the.vault
プライバシー最優先のパスワードマネージャー。ローカルストレージと、Google Drive・Microsoft OneDrive・Dropbox に対応したクラウド持ち込み(BYOC)同期を備えています。 あなたの秘密。あなたのコントロール。
 google/longfellow-zk
Implementation of the Google Zero-Knowledge library for Identity Protocols.

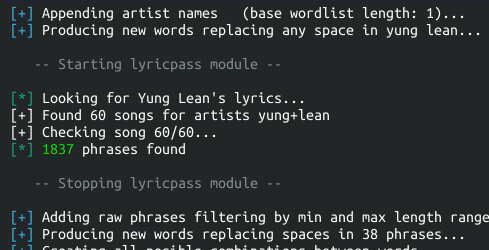 r3nt0n/bopscrk
個人情報を組み合わせ、大文字小文字変換やリート変換を適用し、アーティストの歌詞をスクレイピングすることで、強化されたクラッキング辞書のための標的型パスワードワードリストを生成します。
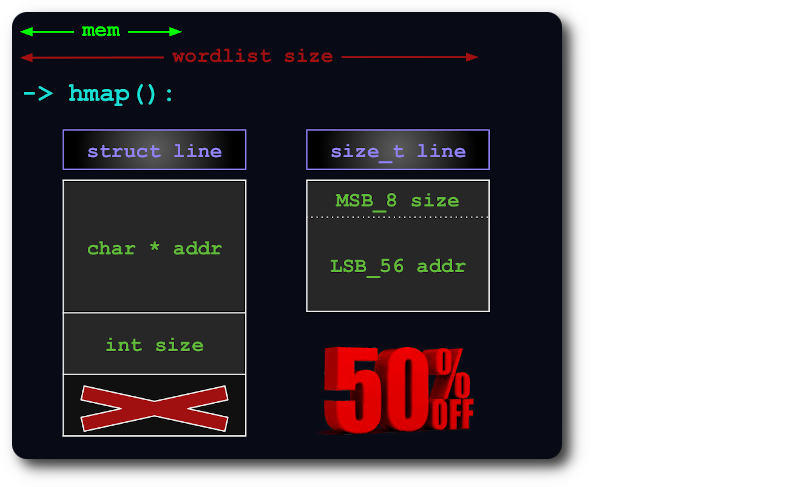 nil0x42/duplicut
Remove duplicates from MASSIVE wordlist, without sorting it (for dictionary-based password cracking)
 isecpartners/sslyze
SSLyzeの現在の開発は、別のリポジトリで行われています。
 alessandroz/lazagneforensic
ダンプファイルからのWindowsパスワード復号
 wack0/bitlocker-attacks
BitLockerに対する公開攻撃のリスト
 ricardojoserf/samdump
SAM と SYSTEM ハイブを Volume Shadow Copy (VSS) API を使用して抽出します。外部送信と XOR 難読化オプション付き。C#、C++、Crystal、Python、Rust、Golang、Nim、Deno (Javascript) に対応。

 oalabs/hashdb-ida
IDA Pro用のHashDB APIハッシュルックアッププラグイン
 cerbersec/ares
Project Ares は、C/C++ で書かれた Proof of Concept (PoC) ローダーで、Transacted Hollowing 技術に基づいています。









