
 #1
暗号システムとアルゴリズムを実装、分析、解読、および実装するためのツール。
Kitploit おすすめ

 kalidas-7/cve-2019-9053
Unauthenticated time-based blind SQL injection exploit for CMS Made Simple <= 2.2.9. Extracts admin credentials and optionally cracks password hashes…
 zeoday/cobaltstrike4.5_cdf-1
CobaltStrike 4.5 バージョンのクラック、checksum8特徴の除去、BeaconEyeのバイパス、エラーパスによるstage漏洩の修正、TOTP二要素認証の追加、CVE-2022-39197などの修正
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
エンタープライズセキュリティAPIライブラリ。Java Webアプリケーション向けに、認証、アクセス制御、入力検証、出力エンコーディング、暗号化操作などのセキュリティ制御を提供し、アプリケーションのリスクを低減します。
 aurh1l-42-projects/woody-woodpacker
ELFバイナリパッカーは、64ビットLinux実行可能ファイル向けにコードセクションを暗号化し、実行時復号スタブを注入することで、コードインジェクションとバイナリ操作技術を実証するものです。
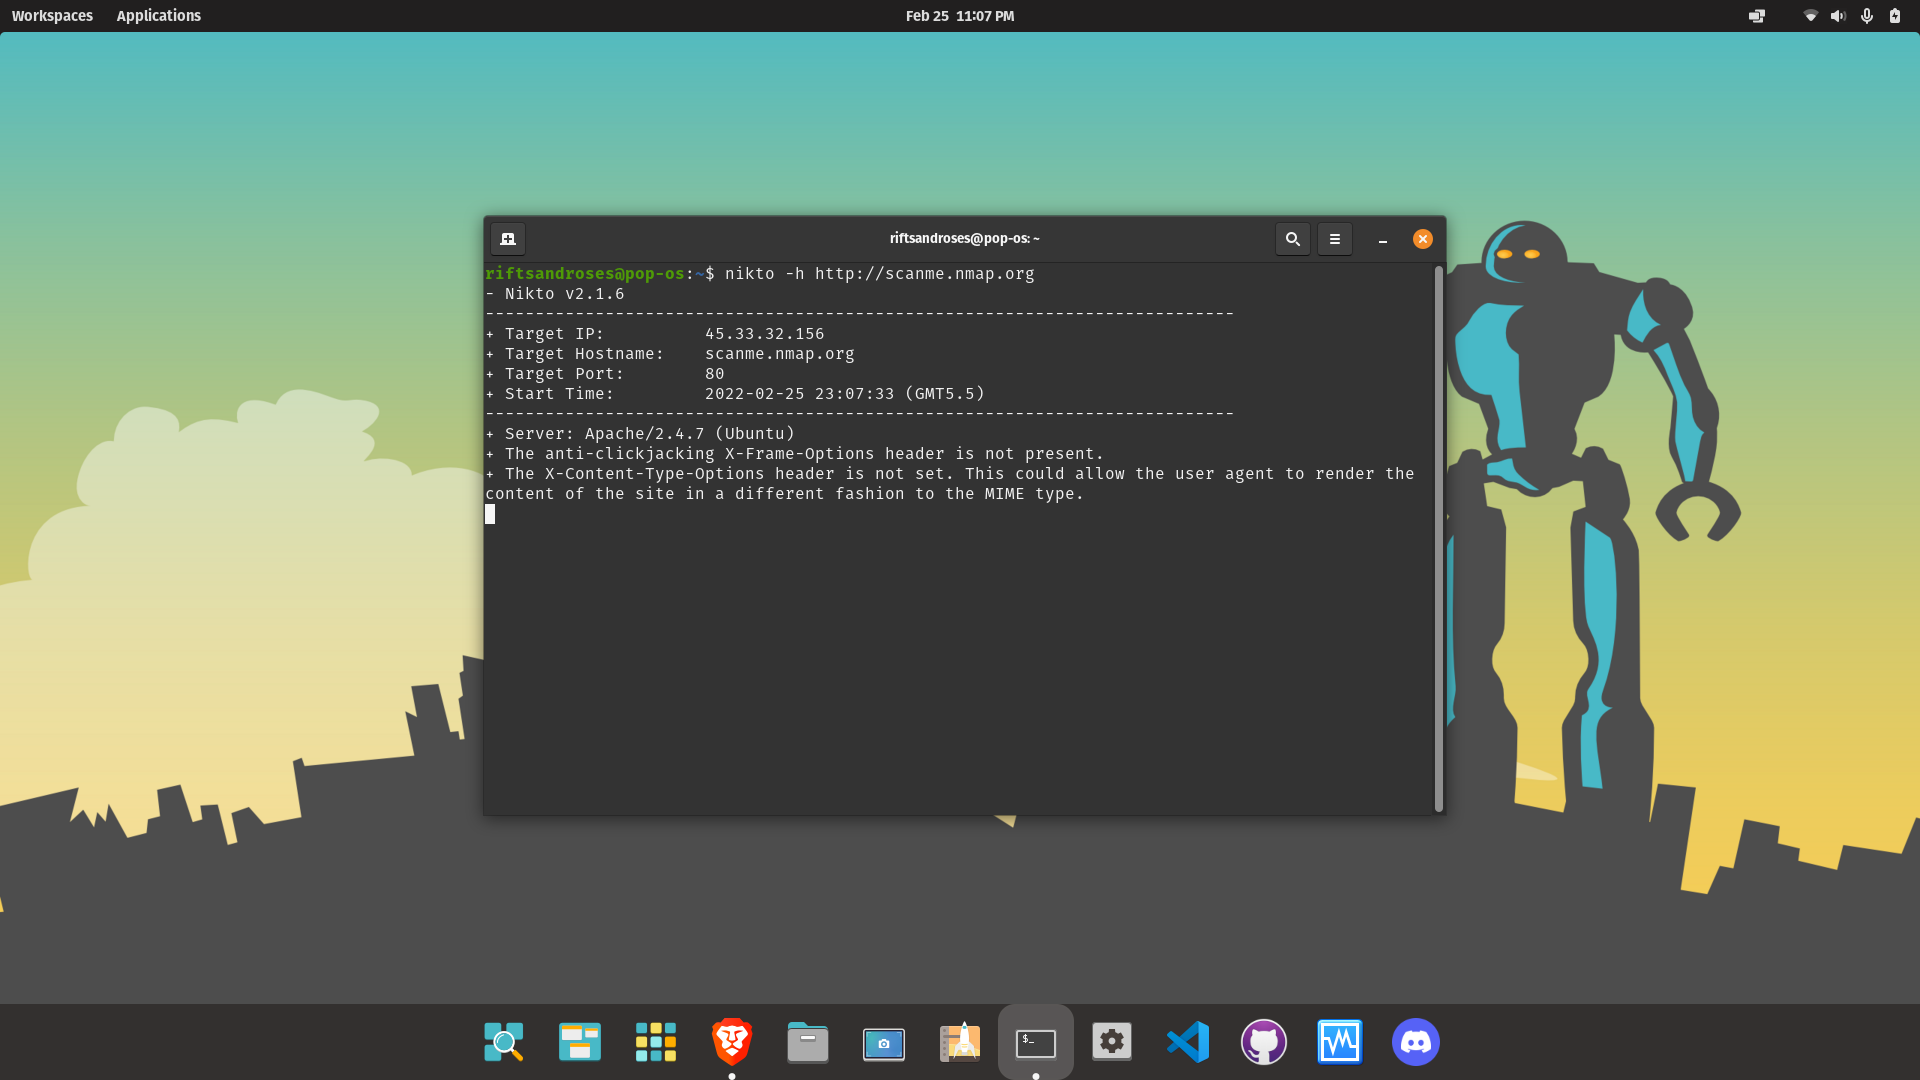 ilk-toolkit/ilk-toolkit
日常使用のLinuxディストリビューションをペネトレーションテスト用マシンに変えるために必要なすべてのツールを自動的にインストール&設定するツールキット。
 gmh5225/hookmate
(実験的) Uniswap v4 Hook開発向けのSolidityコンポーネントとユーティリティ
 ayushsinha322/heartbleed-lab
自己完結型のHeartbleed(CVE-2014-0160)ラボ:脆弱なOpenSSL 1.0.1fをDockerでビルドし、許可されたテスト用のPythonメモリリークPoCを含みます。
 tori-tech/mandating-honeypots-project
本リポジトリは、デジタルアイデンティティ検証システムのセキュリティ監査を実施し、ホワイトペーパーおよび技術的POCを通じて脆弱性を特定し、分散型でプライバシーを保護するソリューションを提供します。
 freire007-byte/sentric-core
自律型AIエージェントが独自の暗号資産アイデンティティを持ち、CVEを探索し、エクスプロイトラボを構築し、脆弱性を検証する(CVE-2026-86283の初の公開PoC)。自己資金調達のために24時間365日暗号資産を取引。Sentric Research。
 itsystem/afalg-check
Linux用ユーティリティで、`AF_ALG`/`algif_aead`の可用性をチェックし、`CVE-2026-31431`に関するリスク評価を支援します。
 lmammino/jwt-cracker
HS256、HS384、HS512 JWTトークンのシンプルなブルートフォースクラッカー。
 m4cs/babysploit
👶 BabySploit 初心者向けペンテストツールキット/フレームワーク (Python製) 🐍
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM ダウングレード -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 drew-alleman/datasurgeon
テキストからIPアドレス、メールアドレス、ハッシュ、ファイル、クレジットカード番号、社会保障番号などを高速に抽出します。
 blacklanternsecurity/badsecrets
多くのWebフレームワークにわたって既知のシークレットを検出するためのライブラリ
 mehulj94/braindamage
Twitterをコマンド&コントロールサーバーとして使用するリモート管理サービス










