
 #1
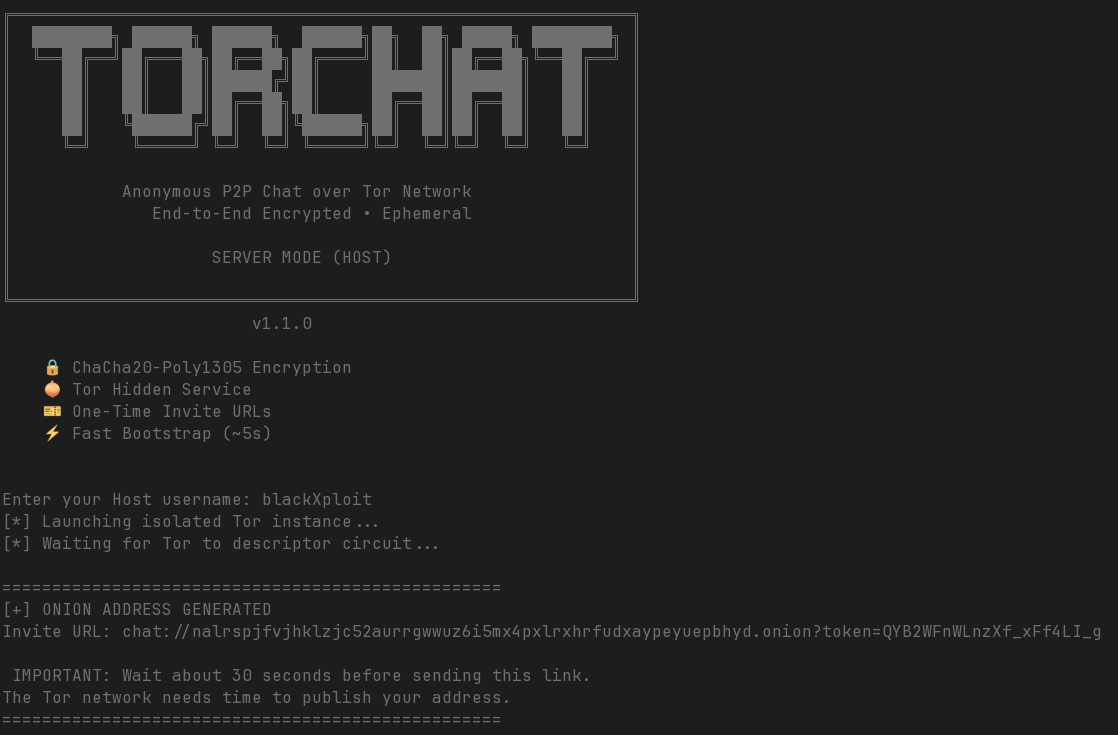
 blackxploit-404/torchat
TorChat - Torネットワーク上の安全、プライベート、匿名のピアツーピアチャット
 farinap5/a-xex
このプロジェクトは、ネットワークセキュリティに焦点を当てた学校の課題の一部です。

 qcomms/cqptoolkit
QKDデバイスを制御し、対称鍵を管理するためのフレームワーク。 [プロジェクトページはこちら](https://qcomms.gitlab.io/cqptoolkit/)
 10toothhtoot01/hiya
Linuxにパスキーサポートも追加する指紋モジュール
 lindi2/samlraider
SAML2 Burp 拡張機能
 iiictech/-cve-2020-0601-ecc---exploit
# CurveBall (CVE-2020-0601) - PoC CVE-2020-0601(通称CurveBall)は、楕円曲線暗号(ECC)を使用する証明書の署名が正しく検証されない脆弱性です。 …
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OSには、GlobalProtectポータルとゲートウェイの欠陥に起因する認証バイパスの脆弱性が存在します。攻撃者はこれを利用して不正なVPN接続を確立できる可能性があります。この脆弱性を悪用するには、ポータルまたはゲートウェイへのネットワークアクセスが…
 syrins/cve-2025-8088-winrar-tool-gui
CVE-2025-8088に関連するアーカイブ横断技術の概念実証を示すWindows GUIツール。WinRARのCLIを使用し、使いやすいモダンなインターフェースを通じてペイロードとデコイファイルを含む細工されたRARファイルを作成できます。教育およびセキュリティ研究目的に限ります。
 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven 完全ウォークスルー:決定論的認証情報、chroot シンボリックリンクエスケープ、リライトルールバイパス RCE、CVE-2024-1086 による root 権限取得
 kha-beleh/poc-cve-2025-69421
CVE-2025-69421の最小再現プログラム。暗号化されたContentフィールドが存在しない不正なPFXファイルによる、OpenSSL PKCS#12処理におけるNULLポインタ参照を実証します。生成スクリプト、ASN.1検査、UBSanトリガークラッシュ出力を含み、防御的な回帰テストに使用で…
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
CVE-2025-14175に関わる責任ある開示の報告書。TP-Link TL-WR820NのSSHサーバーにおける脆弱な暗号アルゴリズムのサポートに関するものです。
 h3raklez/cve-2024-3094
カスタムEd448キーペアを使用してXZ Utilsバックドア(CVE-2024-3094)を再現する教育用ラボ。パッチ適用済みのliblzma、systemdサービス、および認可されたセキュリティ研究用のエクスプロイトクライアントが含まれています。
 epicosy/json-sanitizer
JSONサニタイザー。不正なJSON風コンテンツを有効かつ安全なJSONに変換し、コードインジェクションを防止するとともに、WebおよびXMLへの埋め込みにおける標準準拠を確保します。
 sallocinavalcante/lab-smb-responder-cve-2024-21413
脆弱性 CVE 2024-214113 (MONIKER LINK) の PenTest 用に作成されたラボ。
 devnw/zig/tls
ZigによるQUIC向けTLS 1.3実装。RFC 8446/9001準拠、外部依存関係ゼロ。AEAD保護、X.509検証、1000以上のテストを備えています。
 planners1490/sclock
macOS arm64(Apple Silicon)向けのハードウェアバインド型256スロット多態VM、非線形MBA、およびApple Secure Enclaveバイナリプロテクター — 公開CrackMeとSDKドキュメント
 noxxi/p5-ssl-tools
PerlスクリプトによるSSL/TLS解析:プロトコルと暗号スイートのサポート確認、証明書の検証、OCSPのテスト、SMTP・HTTPS・STARTTLSエンドポイント全体でのHeartbleed検出を行います。









