
 #1

 jan0/isslfix
旧型の idevices/ファームウェア向けの CVE-2011-0228 修正
 salgio/ewelink-qr-code
このリポジトリは、eWeLink IoTデバイスのQRコードベースのペアリングプロセスに影響を与える脆弱性(CVE-2020-12702)について説明しています。
 x-cmd-build/xz
CVE-2024-3094検証対応のxz-utils 5.8.3ポータブルバイナリ配布版。Linux、macOS、Windows向けに圧縮・展開用のスタティックビルドを提供します。
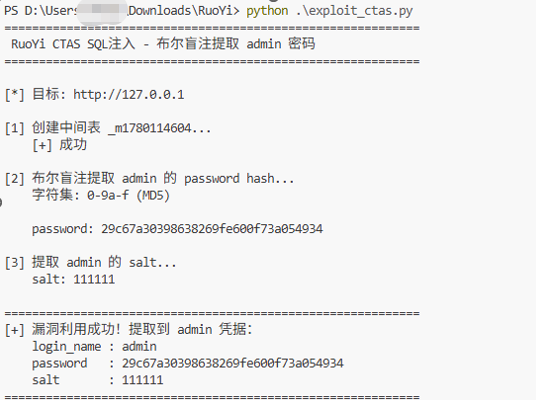 chinesespeople/cve-2026-52614
Ruoyi v4.8.3のバックエンドにSQLインジェクションの脆弱性があります。
 am0nt31r0/password-analysis
パスワードリストのエントロピーと辞書に基づく脆弱なパスワードを分析するGo製スクリプト。ペネトレーションテストやフィッシングキャンペーンに有用。
 isaca0315/cve-2026-44351-poc
CVE-2026-44351の概念実証。fast-jwt <6.2.4における認証バイパスで、空のHMACキーにより攻撃者が任意のJWTを偽造し、有効なものとして受理させることができます。
 gmh5225/eac-kernel-packet-fucker
リバースエンジニアリングされたEasy Anti-Cheatカーネルドライババイパス。メモリ割り当てを傍受して違反パケットを抑制し、レポート復号ルーチンと分析ノートを備える。
 matrix-org/synapse
Synapse: Python/Twistedで書かれたMatrixホームサーバー。
 echowei/deeptraffic
ネットワークトラフィック分類のためのディープラーニングモデル
 someshkar/colabcat
:smiley_cat: Google Colab で Hashcat を実行し、セッションのバックアップと復元に対応。

 cleasbycode/jdvrif
Steganography Tool for JPG Images
 sayanarijit/cottage
チーム向けのモダンなgitベースのage暗号化シークレット管理ツール。
 kira2040k/redbloodc2
Node.jsのコマンド&コントロールサーバー。FUDペイロード生成、暗号化通信、セッション管理、データ流出およびWindows永続化のモジュールを備えています。
 emn4tor/seal
ピアツーピア、エンドツーエンド暗号化チャット。受信トレイなし。復元するアカウントもなし。誰も盗聴していない — 私たちでさえも。
 shinthink/cve-2025-32044
Moodle 4.5.0-4.5.2 未認証REST APIによるスタックトレース引数リークを介したユーザーデータ漏洩 | CVSS 7.5
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350 ハッキングチャレンジ:セキュアブートと OTP ロックで保護された 128 ビットの OTP シークレットを抽出する。Pico 2 ボード用のセットアップスクリプトとファームウェア付き。









