
 #1

 iceman1001/proxmark3
[非推奨] Iceman Fork、proxmark3 に興味があるなら最も邪悪なフォーク
 devploit/xorpass
XOR操作を使用してWAFフィルターをバイパスするエンコーダー。
 rench321/sklad
システムトレイ用の業務グレードの安全なスニペット倉庫。📦 Rust (Tauri v2) & React で構築。オフラインファースト、AES-256で暗号化、そして再帰的。
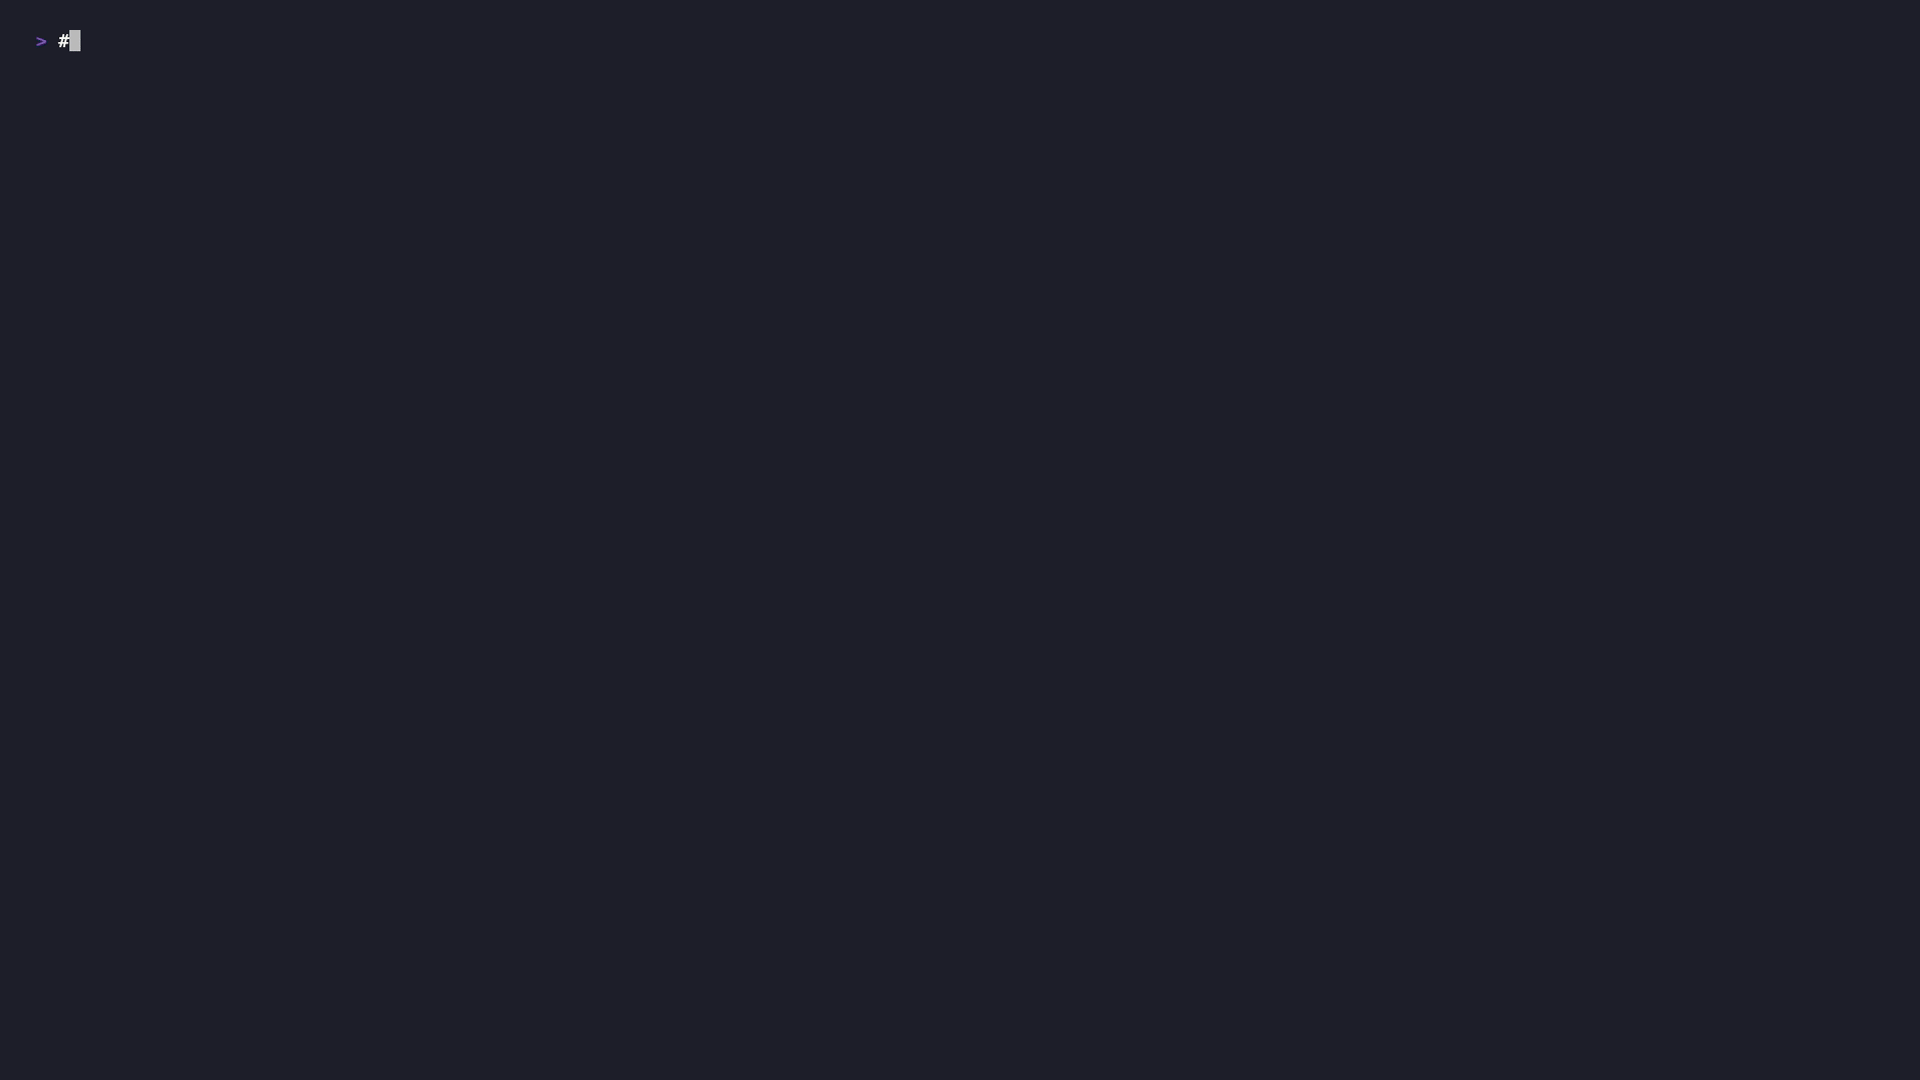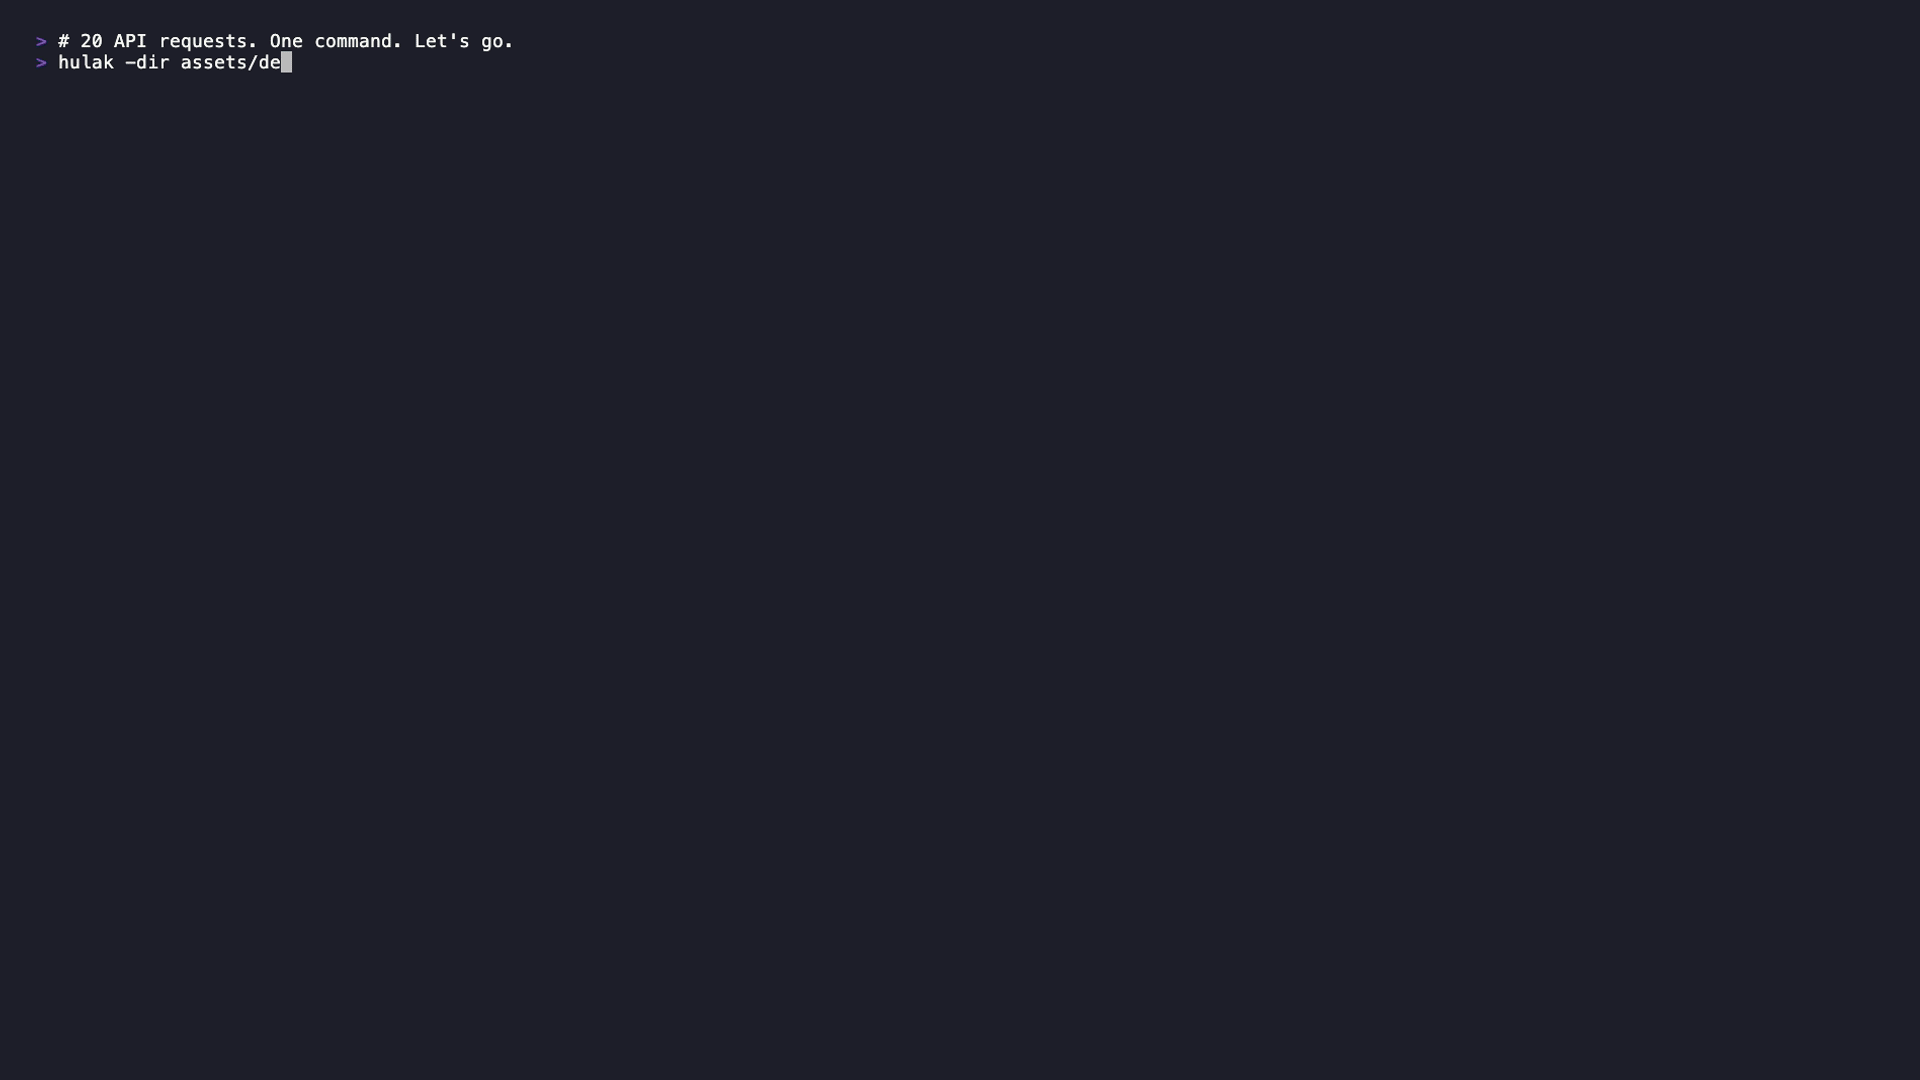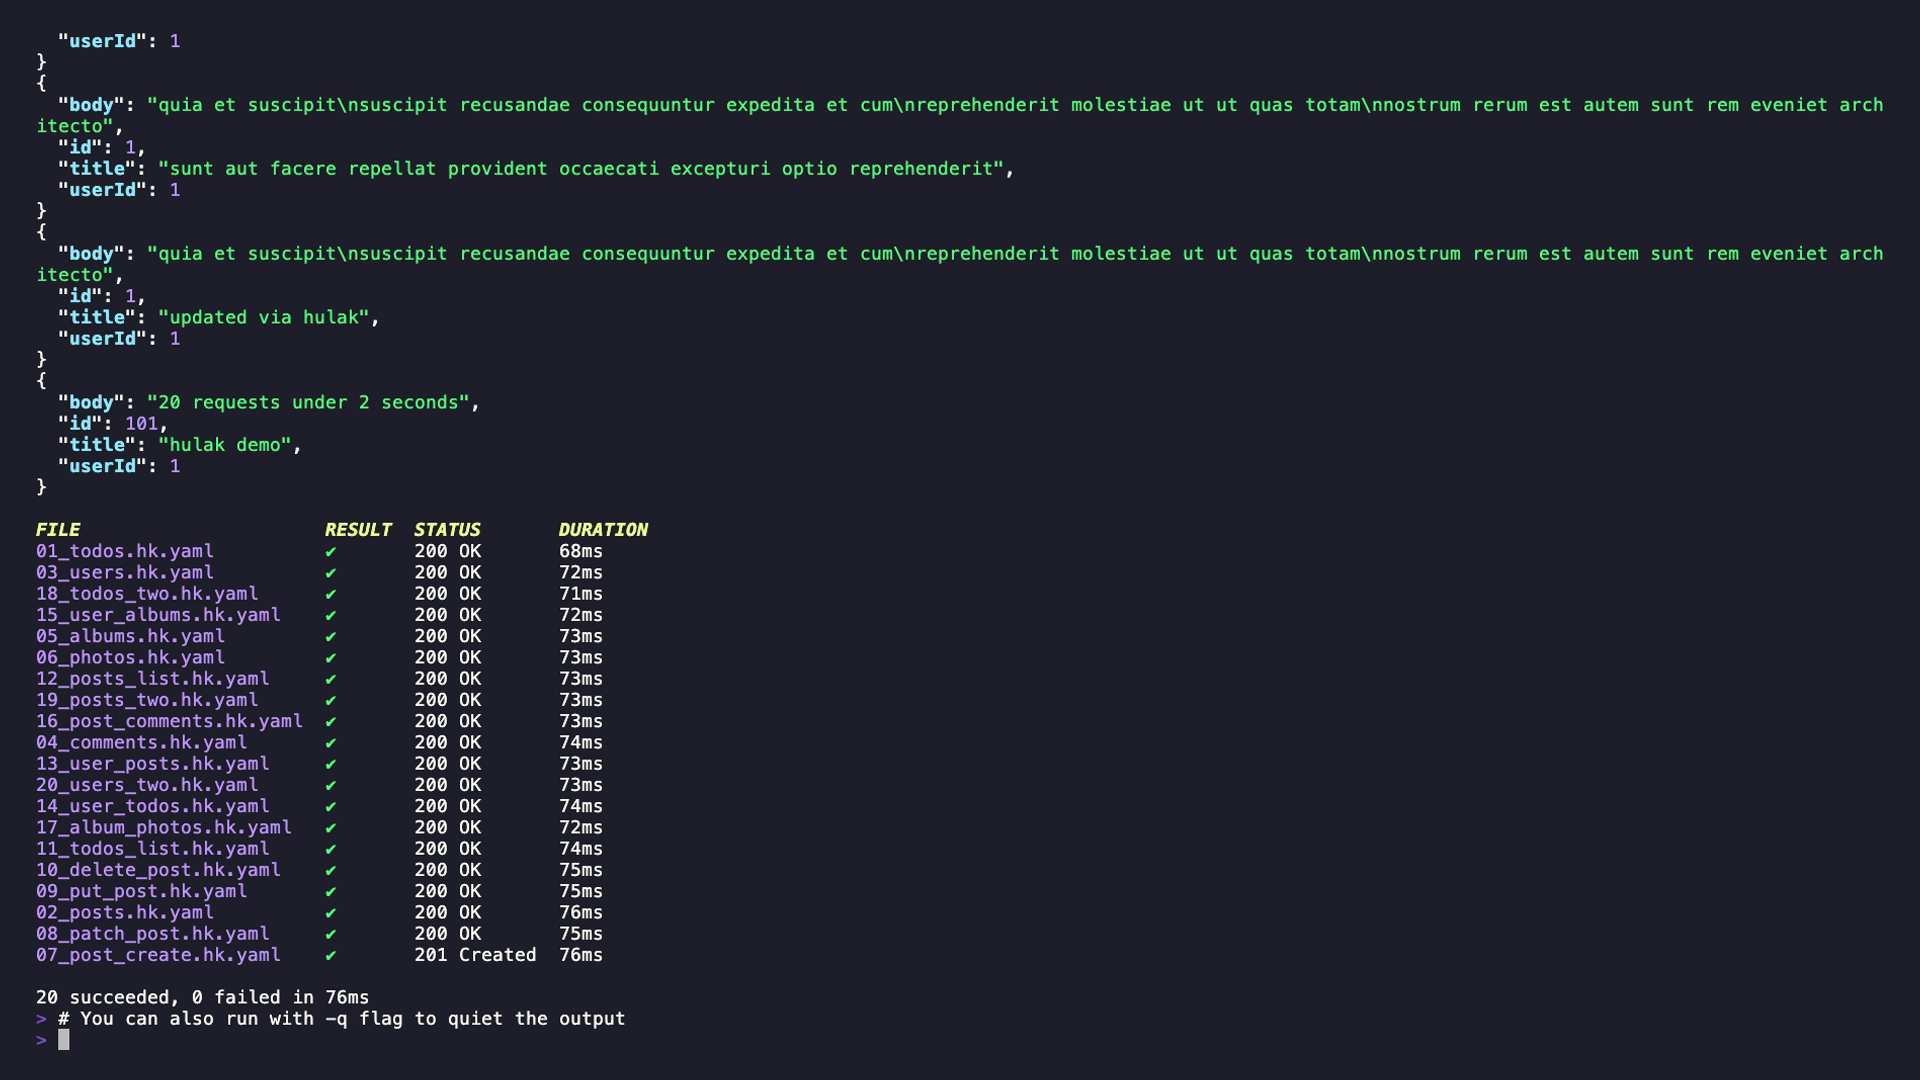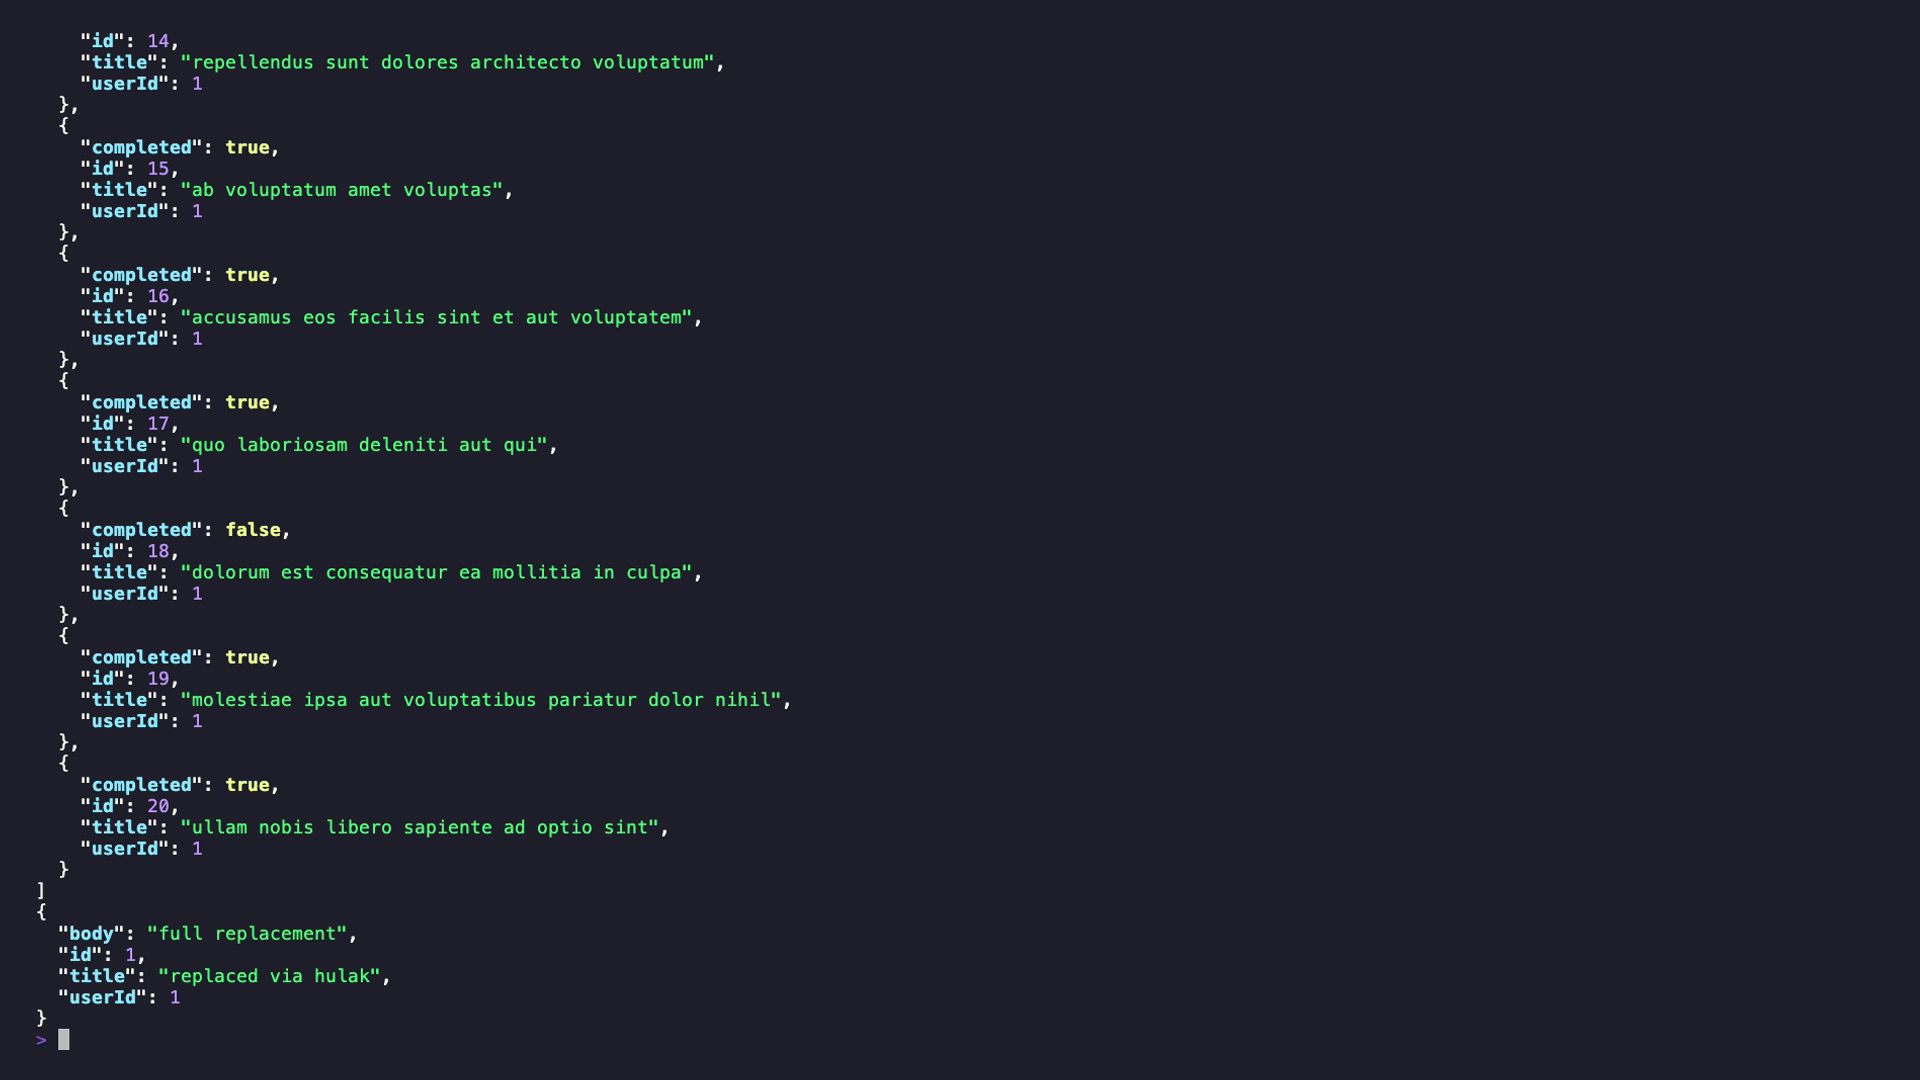 xaaha/hulak
軽量なファイルベースのCLI APIクライアント。age暗号化されたシークレット、ファーストクラスのGraphQLサポート、AIエージェントワークフロー向けの組み込みMCPサーバーを備えています。
 watchfulip/tp-link-decrypt
TP-Linkファームウェアを復号化する
 bytesizedmarius/rewerse-engineering
Go言語によるRewe APIのリバースエンジニアリング
 momenbasel/autowifi
無線ペネトレーションテストフレームワーク。WPA/WPA2/WEP/WPS攻撃を自動化 - 偵察から悪用までを1コマンドで。aircrack-ng + hashcat + PMKID。
 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: Intel 統合 GPU における情報漏えいの脆弱性
 robertguetzkow/ets5-password-recovery
ETS5 パスワード回復ツールは CVE-2021-36799 の PoC です

 joshuapassos/cmf-watch-pro-2-ble-protocol
CMF Watch Pro 2向けのリバースエンジニアリングされたBLEプロトコル。GATTレイアウト、AES-128-CBC暗号化コマンドフレーム、認証ハンドシェイク、および代替コンパニオンアプリ開発のためのヘルスデータ同期を文書化しています。
 joelbts/cve-2020-0601_poc
CVE-2020-0601(通称 curveball)のデモ。https://github.com/kudelskisecurity/chainoffools と https://github.com/ly4k/CurveBall で入手可能なPoCに基づいています。
 occlum/occlum
Intel SGX向けのメモリセーフなマルチプロセスライブラリOS。暗号化ファイルシステムと軽量なエンクレーブ内プロセス分離により、レガシーアプリケーションをエンクレーブ内で実行します。
 covepseng/cve-2026-102268-poc
CVE-2026-102-268(PyJWT 非対称PEM検出バイパス)のExploitability PoC。
 demining/pixnapping-attack-on-android
Pixnapping攻撃:CVE-2025-48561の脆弱性を通じて秘密鍵とシードフレーズを侵害することは、ビットコインネットワークとAndroidインフラストラクチャに対する新たな重大な脅威を表しています
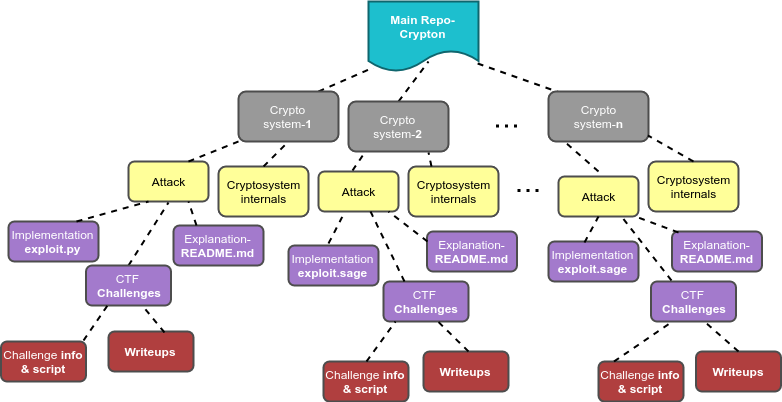 ashutosh1206/crypton
様々な暗号システム、デジタル署名、鍵交換、認証方法に対する既存の攻撃の説明と実装、およびCTFからのサンプルチャレンジから構成されるライブラリ
 hash3lizer/wifibroot
WPA/WPA2無線ペンテスト/クラッキングツール。4ウェイハンドシェイクとPMKIDキーをキャプチャし解析します。また、ストレステスト用の非認証/ジャマーモードもサポートしています。









