#1
 hax3xploit/cve-2021-41645
Sourcecodester Budget and Expense Tracker System 1.0 には、リモートの悪意のあるユーザーが画像アップロードフィールドを介して任意のコードを注入できるリモートコード実行 (RCE) の脆弱性が存在します。
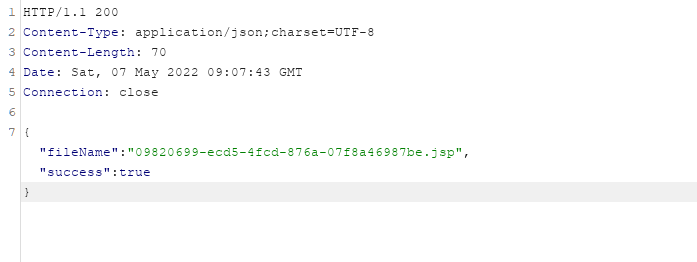 nanaao/cve-2022-30929
CVE-2022-30929 POC
 trinadh465/openssl-1.1.1g_cve-2022-0778
OpenSSL 1.1.1g ソーススナップショット。鍵生成、証明書処理、暗号化、ダイジェスト用のコマンドラインツールを備えた、堅牢な TLS/SSL および汎用暗号化ライブラリ。
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
CVE-2022-25175 のエクスプロイト。Jenkins Pipeline: Multibranch プラグインを標的とし、CI/CD パイプラインジョブ作成における特定の脆弱性の自動悪用を可能にします。
 pandante-central/cve-2023-24329-codeql-test
CVE-2023-24329 用の CodeQL クエリテスト。Python の urllib.parse モジュールにおける特定の脆弱性の静的解析による検出を示します。
 mekhalleh/cve-2018-6574
CVE-2018-6574 の概念実証(PoC)エクスプロイトです。Go の 'go get' コマンドにおけるリモートコード実行(RCE)の脆弱性です。悪意のあるパッケージのインポートを介した悪用を実証します。
 trinadh465/openssl-1.1.1g_cve-2021-23840
TLS/SSLプロトコルと汎用暗号ライブラリを提供するOpenSSLツールキット。鍵生成、証明書管理、暗号化、S/MIME処理のためのコマンドラインツールを含みます。
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433とCVE-2019-5427の間のバージョン
 bkhablenko/cve-2017-8046
演示在Spring Boot应用程序中利用CVE-2017-8046,包括SpEL注入载荷和依赖检查验证易受攻击的组件。
 renukaselvar/platform_packages_providers_mediaprovider_cve-2023-40127
CVE-2023-40127のエクスプロイトコード。Android MediaProviderの脆弱性であり、セキュリティ研究とテストのためにその欠陥を実証するものです。
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Ruby Gemfileの依存関係にある既知の脆弱性を、特定のCVEをスキャンして検出し、開発パイプラインでの自動セキュリティチェックを可能にします。
 manoelprovider20-lgtm/merge-authz-test
authz テスト (CVE-2026-1999 関連)
 mi-hood/cve-2018-9206
jqueryファイルアップロードPoC
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
信頼できないソースからの高速で設定可能なHTMLサニタイズのためのJavaライブラリ。ポリシーベースのスキャンを使用して悪意のあるJavaScriptとCSSを除去し、WebアプリケーションでのXSS攻撃を防ぎます。
 shoucheng3/nahsra__antisamy_cve-2022-29577_1-6-6-1
信頼できないHTMLを高速かつ設定可能にクレンジングしてクロスサイトスクリプティング(XSS)攻撃を防ぐJavaライブラリ。ポリシー駆動のスキャンを使用してユーザー提供のマークアップをサニタイズします。
 alonnavon/npm-demo
ブラウザデモ: EJSテンプレートインジェクション (CVE-2022-29078) とSeal Securityによる修復
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
特定のCVE脆弱性に焦点を当てたJavaユーティリティライブラリで、セキュリティ評価のためのコード解析および静的解析機能を提供します。