#1
 open-flaw/cve-2020-8158
これは、TypeORM 0.2.25 未満に存在する重大なプロトタイプ汚染の脆弱性 CVE-2020-8158 を実証する概念実証(PoC)です。
 kerburenthusiasm/cve-2025-49132-poc
CVE-2025-49132 の概念実証エクスプロイト。Pterodactyl Panel <= 1.11.10 において、ロケールパラメータインジェクションを介した認証不要のリモートコード実行を可能にします。チェックモードとエクスプロイトモードを含みます。
 kai-one001/-cve-2015-10137-wordpress-n-media-website-contact-form-with-file-upload-1.3.4
CVE-2015-10137 を標的とした Python エクスプロイト。WordPress の N-Media Website Contact Form プラグインにおける任意のファイルアップロードの脆弱性を悪用し、リモートからの WebShell 実行を可能にします。
 hyperps/cve-2026-0848
`nltk.tokenize.StanfordSegmenter` は、検証やサンドボックス化を行わずに外部Java .jarファイルを動的にロードします。攻撃者がJARを供給または置換できる場合(例:ポイズニングされたモデルのダウンロード、MITMによるパッケージのすり替え、依存関係のポイズニング…
 the-valluvarsploit/cve-2018-6574
CVE-2018-6574の概念実証エクスプロイト。これはGoの'go get'コマンドにおけるリモートコード実行の脆弱性であり、悪意のあるリポジトリのインポートパスを介した悪用を示しています。
 aayushmanthapamagar/cve-2022-22963
CVE-2022-22963 の PoC
 tiran/cve-2018-8970
CVE-2018-8970 のデモ
 ekamsinghwalia/openssl-vulnerability-detection-script
これは、CVE-2022-2274のためのOpenSSL脆弱性検出スクリプトです。
 mbanyamer/deephas-1.0.7-prototype-pollution-poc-cve-2026-25047-
deephas <=1.0.7(CVE-2026-25047)におけるプロトタイプ汚染を実証する概念実証で、任意のコード実行とサービス拒否につながり、2つのバイパス手法を含みます。
 netvanguard-cmd/cve-2025-59536
CVE-2025-59536 の PoC エクスプロイト。Claude Code の起動時トラストダイアログにおける高深刻度のコードインジェクション脆弱性であり、未パッチのインスタンスへのリモート悪用を可能にします。
 dotadrien/cve-2025-60655
CVE-2025-60655の概念実証:クライアント側のJavaScript検証をバイパスする無制限ファイルアップロードによるリモートコード実行を実現し、サーバー上での任意のPHPスクリプト実行を可能にします。
 dharan10/cve-2022-40471
Clinic patient management system v1 の認証なしRCEエクスプロイトコード cpms rce CVE-2022-40471
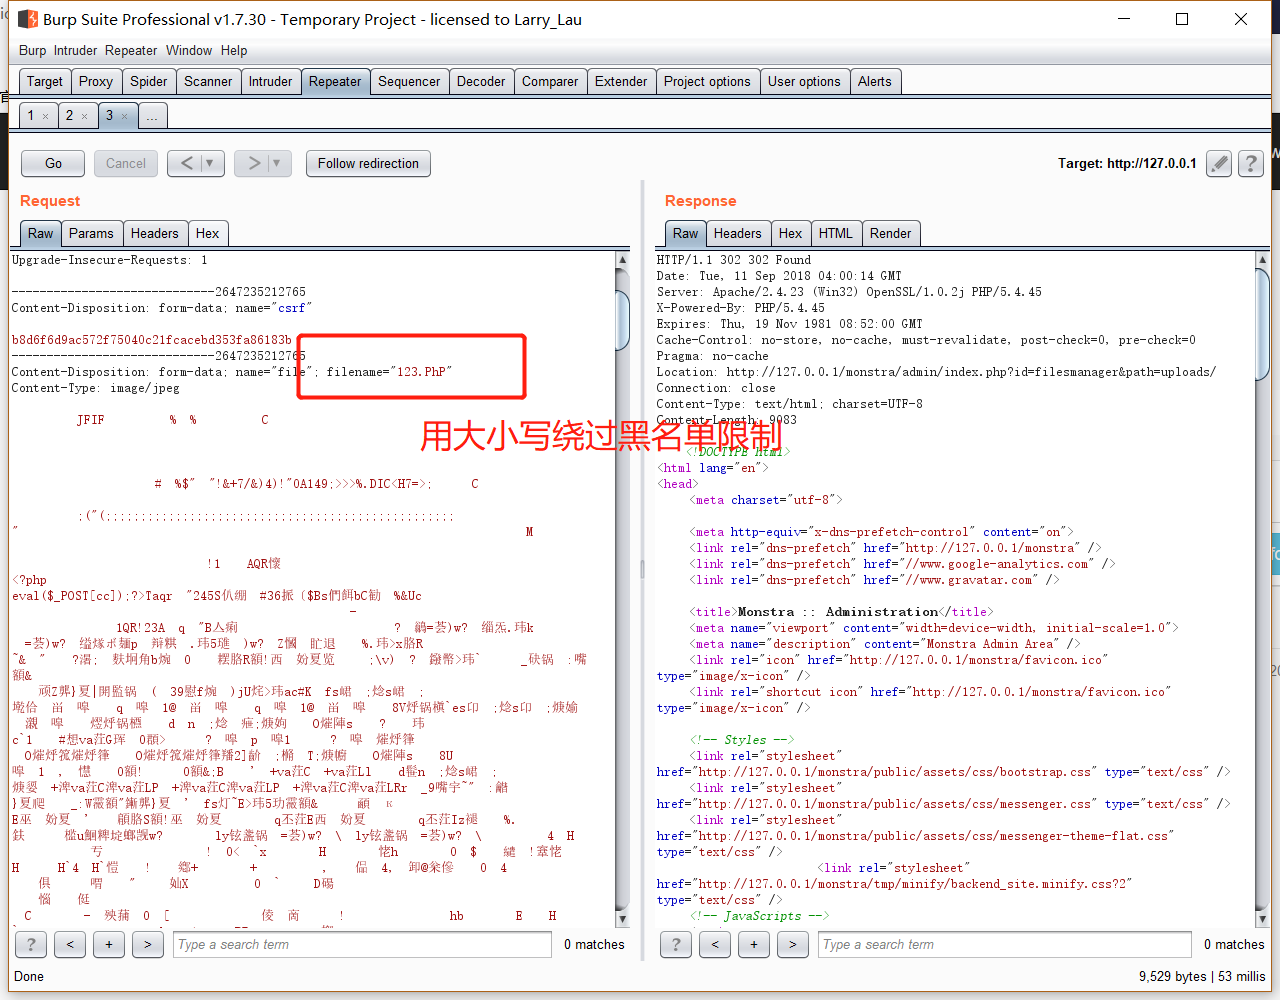 jx0n0/monstra_cms-3.0.4--getshell
monstra_cms-3.0.4-アップロードgetshell CVE-2018-17418
 dillonkirsch/cve-2026-26720-twenty-rce
Twenty CRMにおける認証済みリモートコード実行の概念実証。サンドボックス化されていないサーバーレスワークフロー関数を介して、任意のNode.jsコマンド実行と環境変数の開示を可能にします。
 experience-rookie/struts-s2-052-deserialization-rce-lab
Apache Struts S2-052 (CVE-2017-9805) XML Deserialization Remote Code Execution の概念実証エクスプロイト。INE eWPTX Practice Range lab…
 vignesh21-git/cve-2025-48384
Gitの脆弱性 | クローン時のキャリッジリターンとRCE
 sijie52/yasa-cve-2020-14343
CVE-2020-14343のエクスプロイト。Webアプリケーションの特定の脆弱性を対象とし、セキュリティテストと脆弱性検証のための概念実証実装を提供します。