
 #1

 git-akki/cso-vibecheck
vibe-codedアプリ向けのシニアCSOセキュリティ監査スキル。実際の2026年のインシデント(Moltbook、Lovable、CVE-2025-48757)に基づく22項目チェック監査。Claude Codeスキルとしてドロップイン可能。
 kavin-jindal/cve-2026-48800-poc
CVE-2026-48800の概念実証エクスプロイト。悪意のあるshortcuts.xmlを介して、Notepad++ ≤ 8.9.6で任意のコード実行を示します。トリガー手順と公式アドバイザリへのリンクを含みます。
 dannners/jackson-deserialization-2017-7525
Jackson デシリアライゼーション CVE-2017-7525 PoC
 hohn/codeql-sample-polkit
polkitのCVE-2021-4034をcodeqlを使って調査する全段階
 xmyronn/cve-2026-7393-rce
CVE-2026-7393 の概念実証エクスプロイト: Pizzafy Ecommerce System 1.0 における無制限のファイルアップロードにより、認証済み管理者が PHP ウェブシェルをアップロードしてリモートコード実行を達成できます。
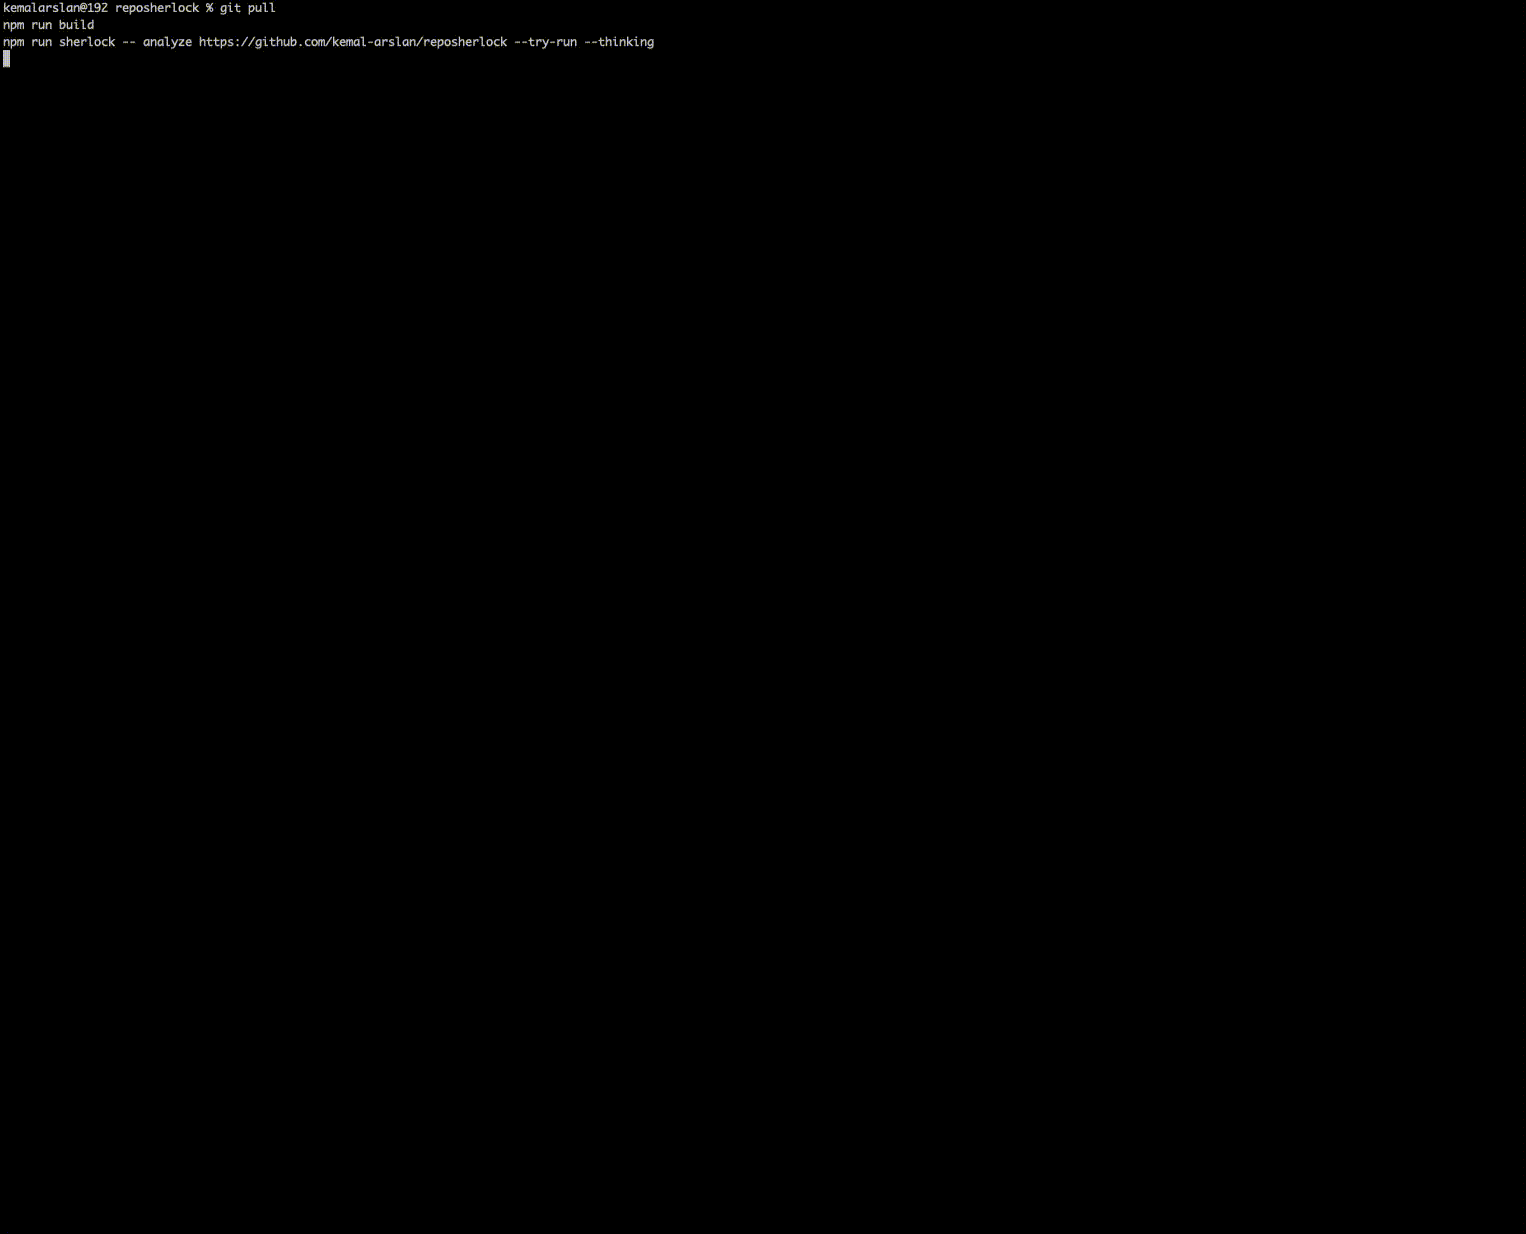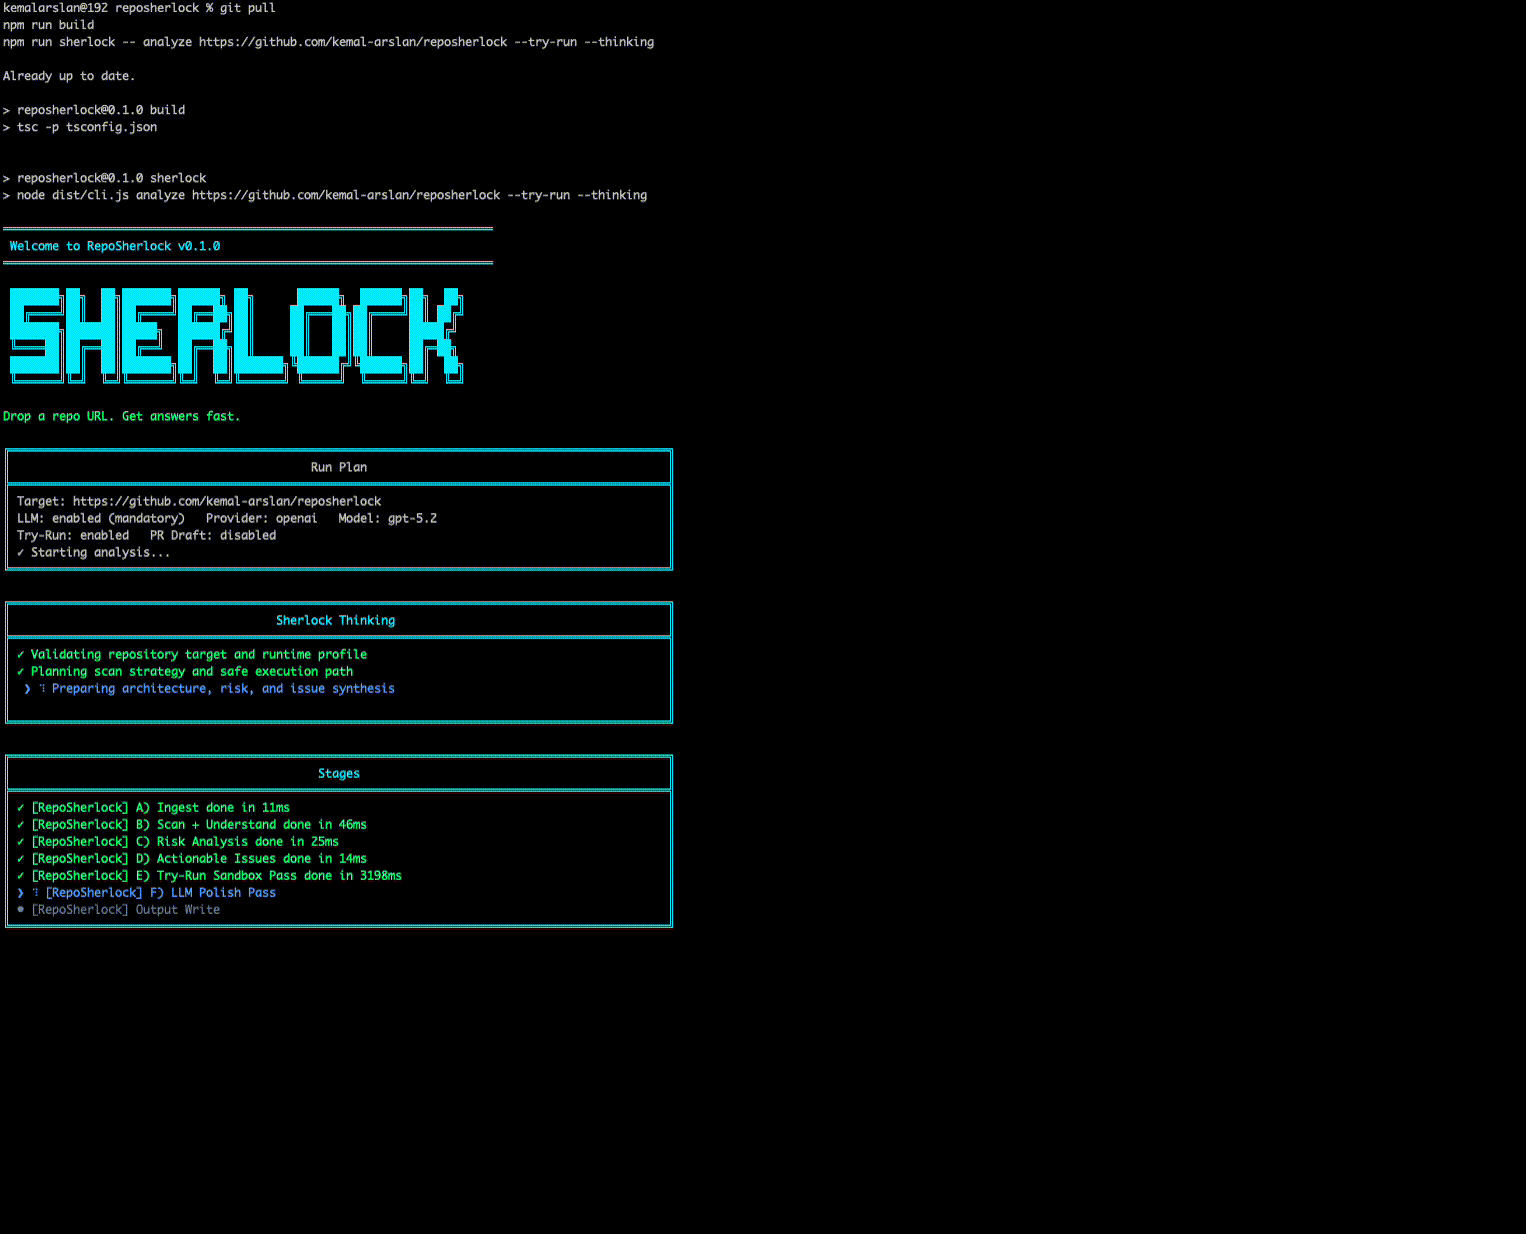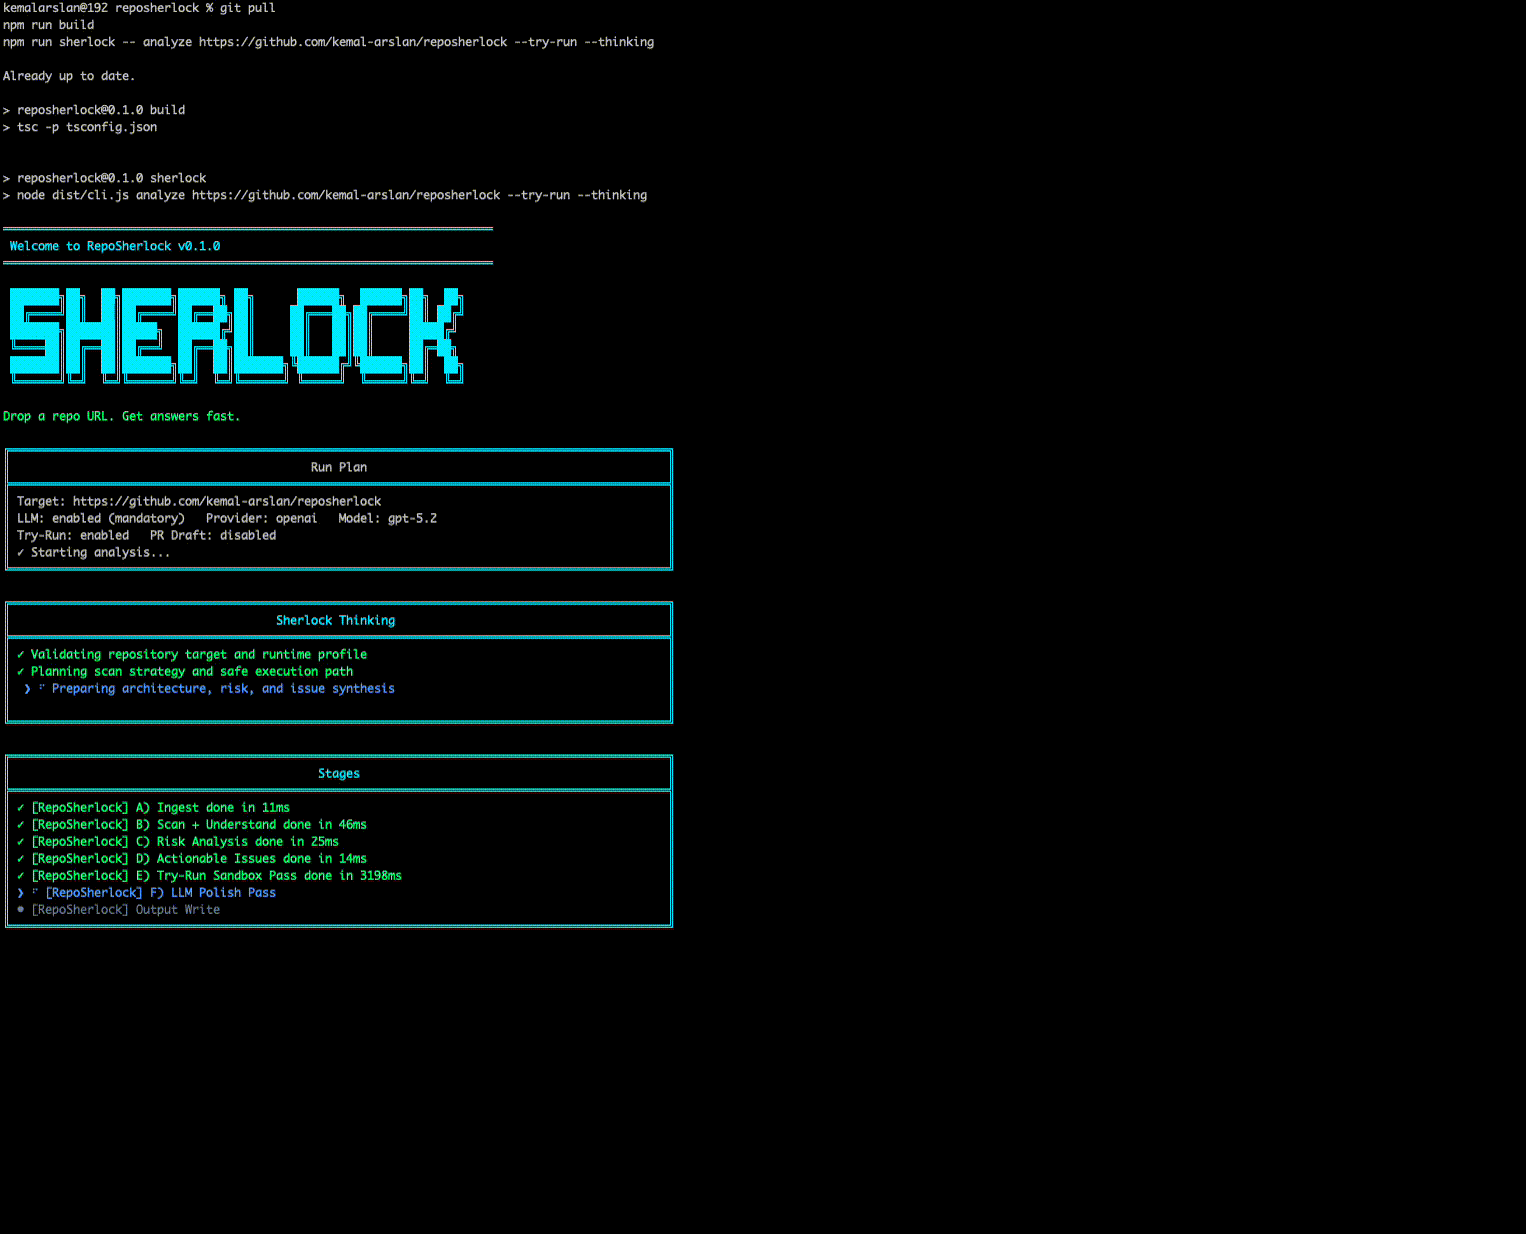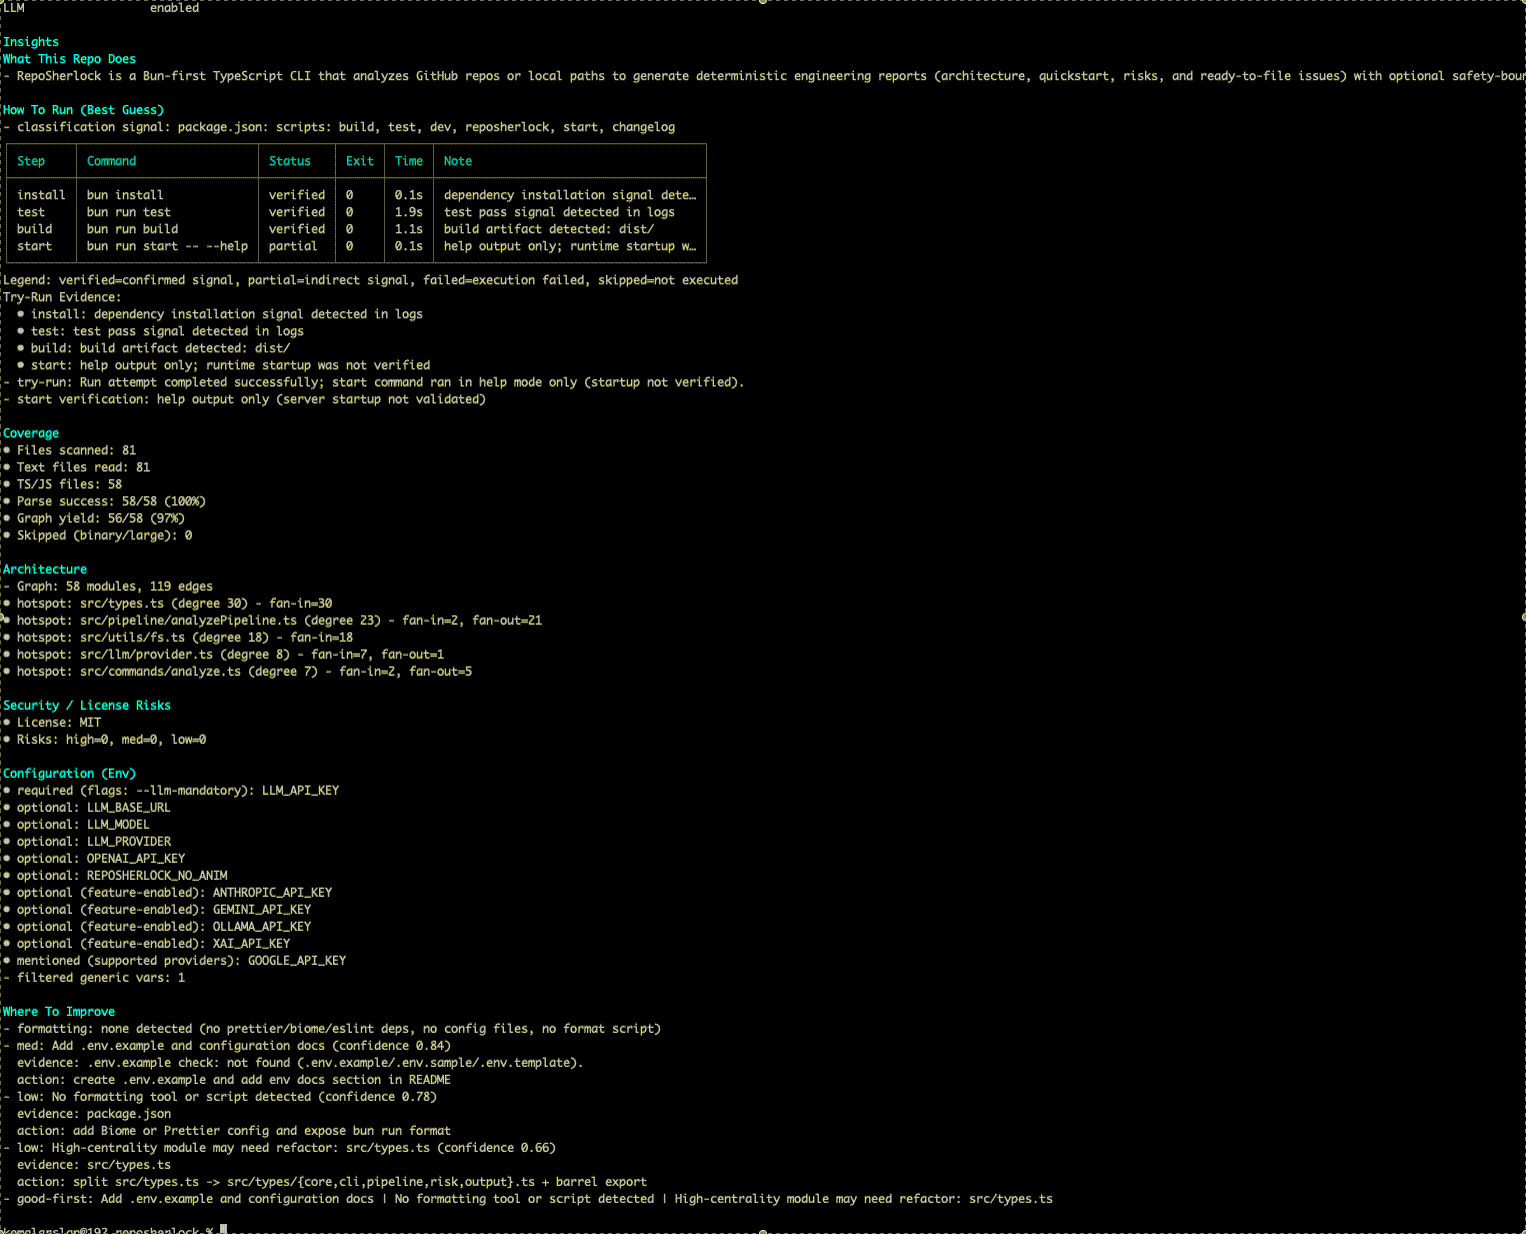 kemal-arslan/reposherlock
任意のGitHubリポジトリ(URLまたはローカルパス)を分析 → アーキテクチャマップ、検証済み実行コマンド、リスク、および実行可能な問題を数分で。
 nxploited/cve-2025-49029
WordPress Custom Login And Signup Widget Plugin <= 1.0 は任意のコード実行に対して脆弱です
 unicorn-hyh/cve-2026-31156
OpenPLC-v3には、プログラムがコマンドラインから渡されたファイルパスパラメータに対して妥当性チェックを一切行わないことに起因するパスインジェクションの脆弱性があります。攻撃者は悪意のあるパスを構築することで任意の読み取り可能なファイルを読み取ることができ、情報漏洩のリスクをもたらします。
 e-corp-demo/cve-2026-44788
CVE-2026-44788の概念実証エクスプロイト。セキュリティテストと検証のためのC#での脆弱性悪用を示す。
 razi-interactive/claude-project-scanner
Claude Codeプロジェクト向けの読み取り専用セキュリティスキャナー。CVE-2025-59536、statusLineインジェクション、プロンプトインジェクションなどを検出します。
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 PoCバリデーター - Eclipse GlassFishの管理コンソールのgadget.jsfハンドラにおけるELインジェクションRCE用。許可されたテストのための安全な認証済み脆弱性スキャナー。
 habuon/cve-2026-48208
これはCVE-2026-48208のPOCリポジトリです。
 xxconi/cve-2026-22356
CVE-2026-22356: Jetpack CRM パストラバーサルの脆弱性とRCE
 loic-houchi/django-faille-cve-2025-57833_test
Djangoのannotate()およびalias()メソッドにおける動的エイリアスを介したSQLインジェクション(CVE-2025-57833)を示す教育用概念実証。脆弱なコード、悪用例、修正分析を含みます。
 sparshbiswas-ai/cve-2025-11844-smolagents
教育用サンドボックス兼動的PoCスキャナー - Hugging Face smolagentsライブラリにおけるCVE-2025-11844 XPathインジェクションに対するもので、ローカルデータ抽出とDOMトラバーサル監査を可能にします。
 some-1hing/cve-2018-16763
FUEL CMS の CVE-2018-16763 を分析するためのPythonツールで、よりクリーンなレスポンス解析と対話型の脆弱性チェックを備えています。









