#1

 sourceincite/cve-2021-26121
CVE-2021-26121の概念実証エクスプロイト: CS-Cart <=4.12.xにおけるサーバーサイドテンプレートインジェクション。ショップ管理者がSmartyテンプレート編集を介してリモートコード実行を達成できるようにします。
 haile01/perl_spreadsheet_excel_rce_poc
ParseExcelライブラリのRCE脆弱性、および依存ライブラリとしてのParseXLSXのRCE脆弱性のPOC。
 contrastsecurity/contrast
Java、JavaScript、.NETアプリケーション、およびAWS Lambda関数をスキャンし、コードの脆弱性や過度に寛容なIAMポリシーを検出するためのSAST CLI。
 jas502n/cve-2020-26259
CVE-2020-26259: XStreamは、実行プロセスが十分な権限を持っている限り、アンマーシャリング時にローカルホスト上の任意のファイル削除に対して脆弱です。
 mudongliang/source-packages
このリポジトリには、脆弱なプログラムのソースコードが格納されています。
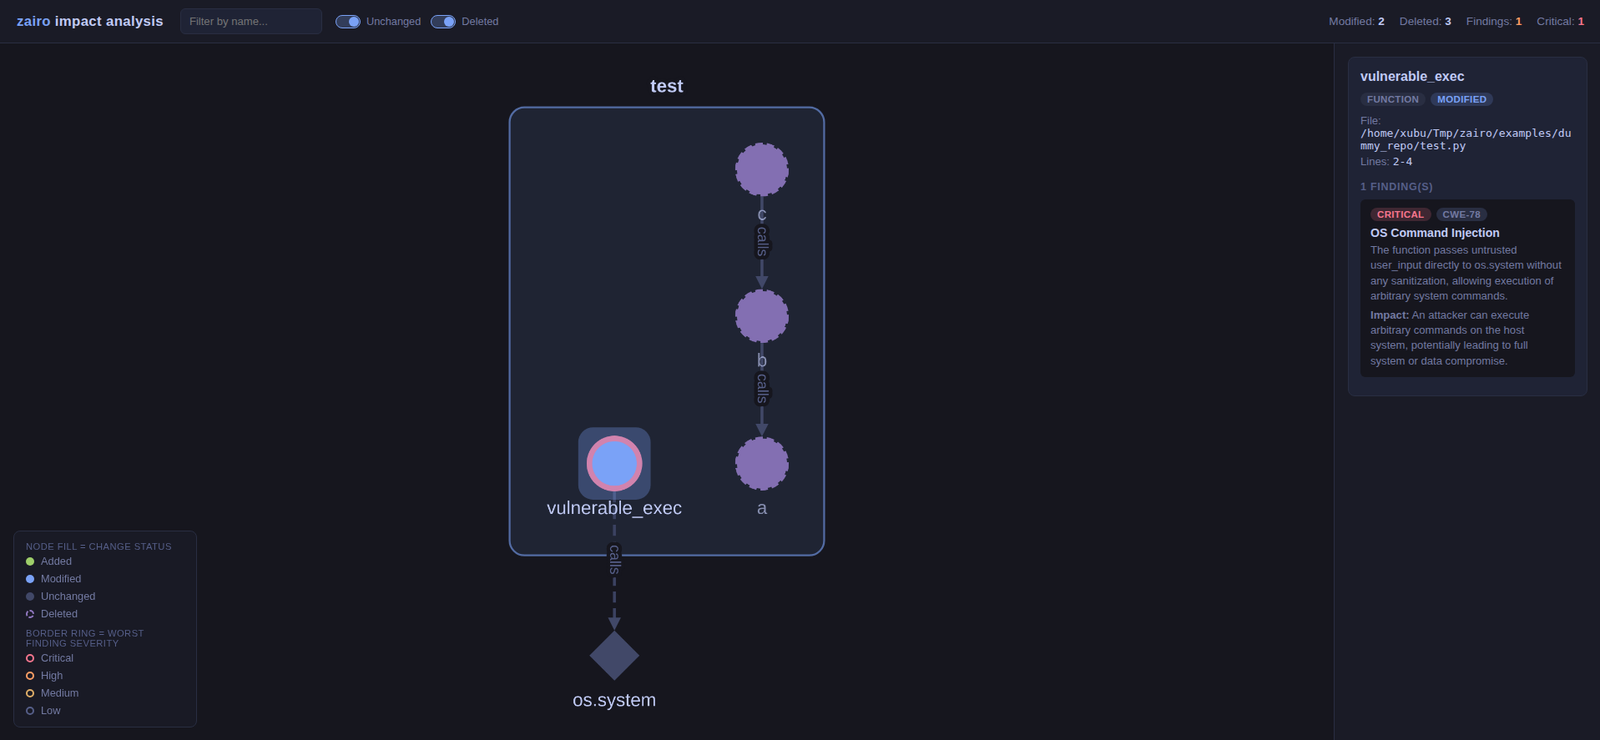 iamavu/zairo
コード差分をコンテキスト付きでスキャンして影響グラフを構築し、LLMを使用して脆弱性を発見します。マルチリポジトリスキャンとSARIF出力によるCIゲーティングをサポートします。
 nccgroup/rustproofing-linux
Linuxカーネルの脆弱性をRustに移植した教育用の例で、意図的に脆弱性を含むコードとエクスプロイトを備え、カーネルセキュリティとRustの安全性を学ぶためのものです。
 redteampentesting/moodle-rce-calculatedquestions
Moodle の計算問題における RCE の解析用スクリプト (CVE-2024-43425)
 typedefabcd1234ntd/cve-2026-2002-poc
CVE-2026-2002 の writeup と Proof-of-concept
 jackadamson/cve-2021-26700
CVE-2021-26700の概念実証:悪意のあるワークスペースsettings.jsonを介したVSCode npm-script拡張機能のリモートコード実行。詳細な悪用と修復ガイダンス付き。
 ajdumanhug/cve-2023-46818
CVE-2023-46818 ISPConfig <= 3.2.11 (language_edit.php) のPHPコードインジェクション脆弱性に対するPython3エクスプロイト
 aliclub0x00/cve-2025-55182-poc-nextjs
リバースシェルを確立するための NextJS RCE の動作する概念実証。[React2Shell]
 koadt/poc-cve-2025-55182
このリポジトリには、CVE-2025-55182 の POC が含まれています。これは、React Server Components(別名 React2Shell)に影響を与える、重大な(CVSS スコア 10.0)事前認証リモートコード実行脆弱性です。
 koblers/np-audit
npm パッケージ向けの静的セキュリティ解析。インストール前に難読化コード、悪意のあるパターン、既知の脆弱性を検出します。
 h3st4k3r/cve-2025-30065
Avro スキーマの逆シリアル化を介した Apache Parquet の RCE 脆弱性 CVE-2025-30065 を研究するための Java ベースの研究ハーネス。承認されたラボ検証と防御分析を目的としています。