
 #1
静的および動的コード分析、SAST、DAST、コードレビューツール。
Kitploit おすすめ

 emicoecommerce/magento-apsb22-48-security-patches
このリポジトリには、Magento APSB22-48 および CVE-2022-35698 のセキュリティ脆弱性に対する潜在的なセキュリティパッチが含まれています。
 josue87/givemesecrets
正規表現を使用して、指定されたリポジトリ(GitHub、pip、npm)から機密情報を取得します。
 dr4k0nia/tooling-playground
難読化解除とマルウェア解析のための、小さなスクリプトとツールのコレクション。
 seanwrightsec/cve-2022-42889-poc
Apache commons-text の脆弱性 CVE-2022-42889 に対する概念実証 (PoC)。
 rakosn1cek/oversight
軽量なセキュリティ監査およびサンドボックス for シェルスクリプト。Oversight は静的解析エンジン (Rust) と動的強制 (Linux Landlock) を組み合わせ、悪意のあるスクリプトからシステムを保護します。
 raoufmaklouf/jsecret
高速なGoベースの静的スキャナで、正規表現パターンを使用してJavaScriptファイルやソースコード内の機密データ(APIキー、トークン、パスワード)を検出します。
 eset/wslink-vm-analyzer
WslinkVMAnalyzerは、Wslinkマルウェアに搭載された仮想マシンによって保護されたコードの解析を容易にするツールです。
 cookiengineer/exocomp
Go向けのセルフホスト型マルチエージェント環境。LLMを搭載したペンテストエージェント(exploiter、reverser、threathunter、webscanner)が、監視付きタスクキューを通じて脆弱性の発見、エクスプロイト開発、コード解析を自動化します。
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 makerchecker/makerchecker
AIエージェント向けのオープンソースセキュリティゲートウェイおよび静的スキャナー。ロールベースのアクセス制御(RBAC)、ヒューマンインザループ承認、職務分離、暗号署名付きでオフライン検証可能な監査ログを適用します。
 muhammadwaseem29/cve-2025-53770
Microsoft SharePoint Server における安全でない逆シリアル化による認証なしのリモートコード実行 (CVE-2025-53770)
 codeshield-security/log4jshell-bytecode-detector
ローカルバイトコードスキャナ for the Log4JShell Vulnerability (CVE-2021-44228)
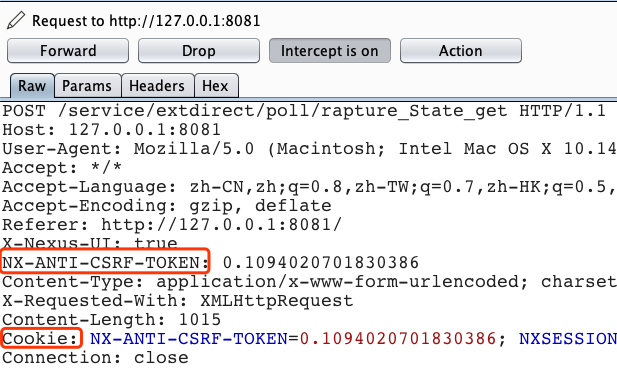 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199、CVE-2020-10204の脆弱性をワンクリックで検出するツール、GUI付き。CVE-2020-10199 and CVE-2020-10204 Vul Tool with GUI.
 ariary/trojansourcefinder
🔎 コード内のTrojan Source脆弱性の発見を支援します 👀 。複数のコラボレーターがいるプロジェクト(CI/CD)でのコードレビューに役立ちます。
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
CVE-2026-3891 のPoC — Pix for WooCommerce <= 1.5.0 における、リモートコード実行につながる認証不要の任意ファイルアップロード
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127(phpcms 2008)的概念验证漏洞利用,演示了通过精心构造的模板参数实现远程代码执行,进而上传Webshell。
 aethervm/aethervm
AArch64およびx86_64のマシンコードをLLVM IRにリフトし、インストルメンテーション、難読化解除、ランタイムリカバリを行うLLVMネイティブのバイナリ解析・エミュレーションプラットフォーム。
 s4dhul4bs/vimana-framework
Vimanaは、Python Webアプリケーションの監査のためのリソースを提供することを目的とした実験的なセキュリティツールです。








