#1
 spoofzu/jvmxray
Javaアプリケーションの保護されたリソースへのアクセスをログメッセージとして外部化します。
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947バッチ
 nuts7/cve-2023-27372
4.2.1 より前の SPIP は、シリアライゼーションの処理が不適切なため、公開エリアのフォーム値を介したリモートコード実行が可能です。修正済みバージョンは 3.2.18、4.0.10、4.1.8、4.2.1 です。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
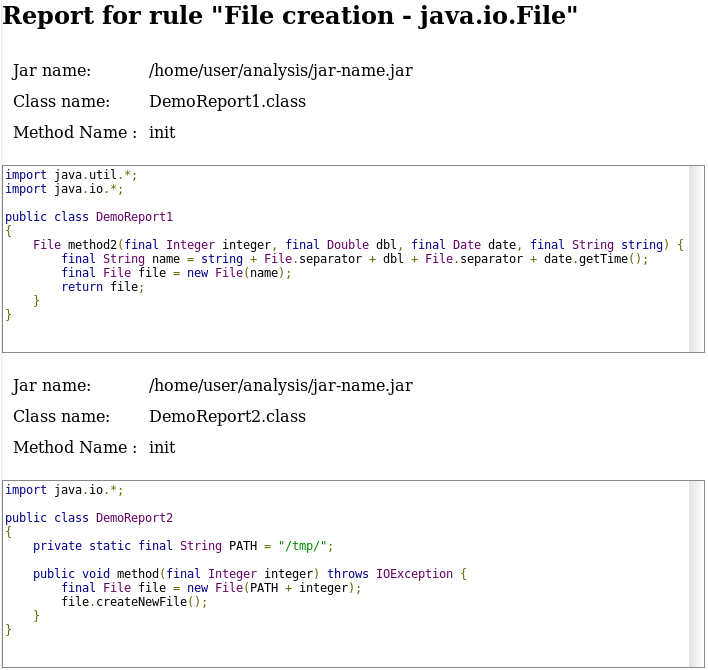 fergarrui/custom-bytecode-analyzer
JSONルールでカスタマイズ可能なJavaバイトコードアナライザ
 silverplate3/my-cves
私が見つけたCVE。技術的なwriteups、エクスプロイトの例、ファジングセッションのウォークスルー
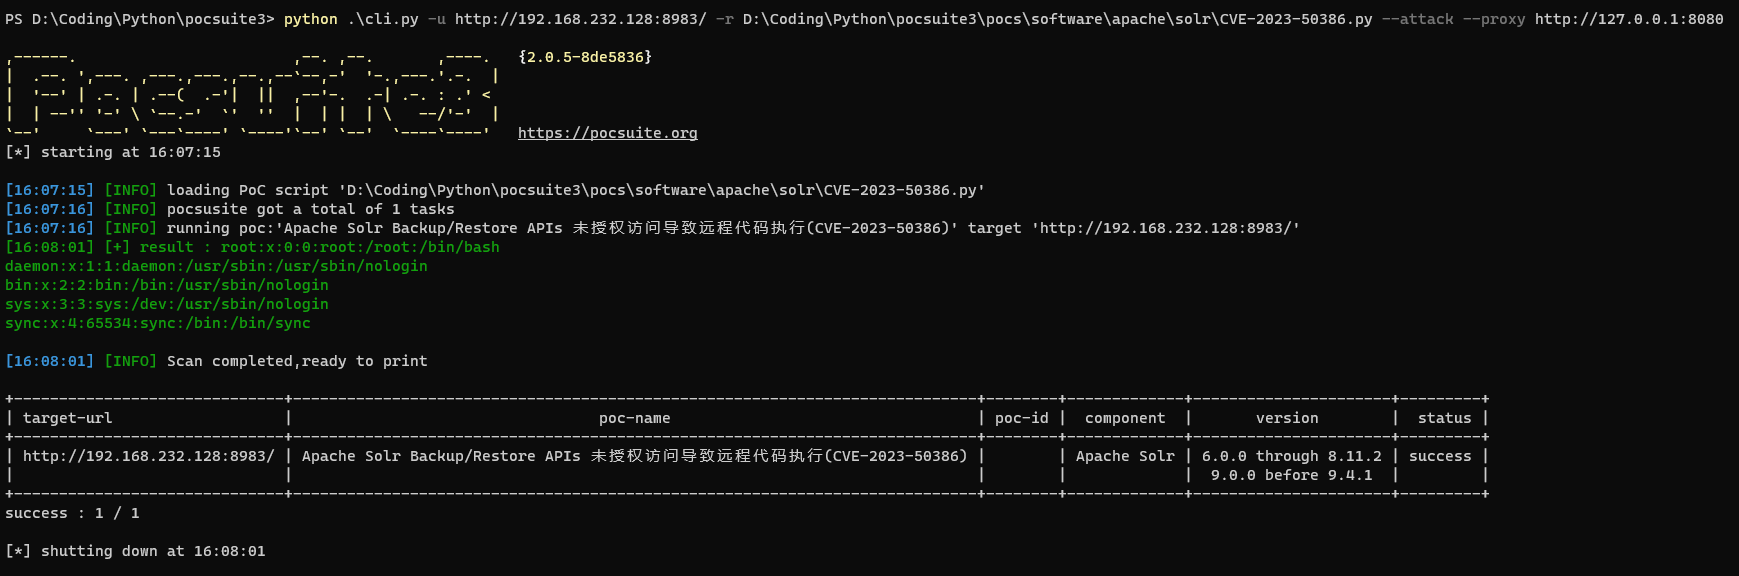 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr バックアップ/リストア APIs RCE Poc (CVE-2023-50386)
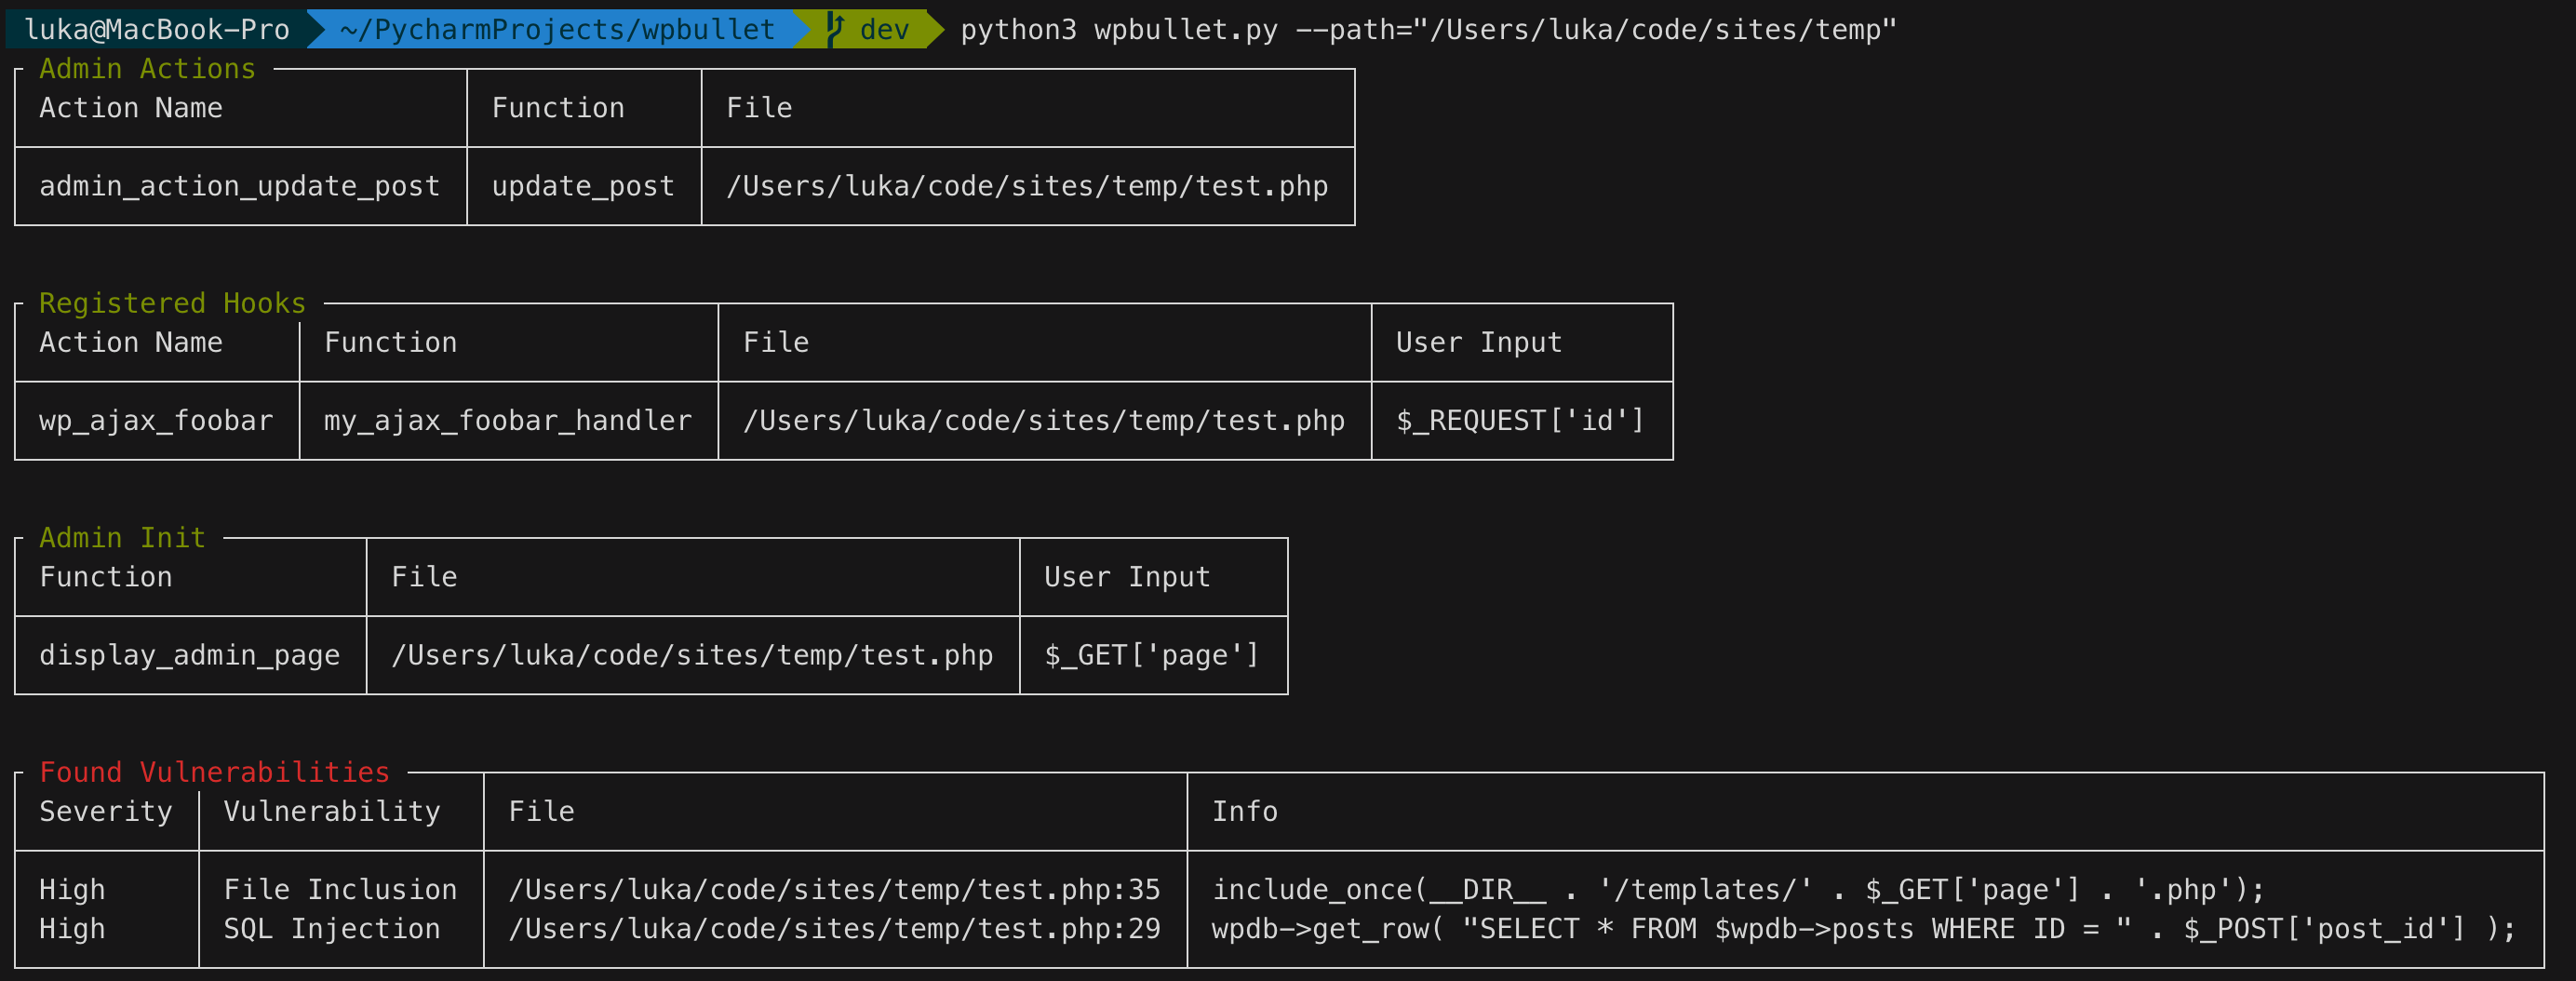 owasp/wpbullet
WordPressのプラグインとテーマ向けの静的コード分析スキャナ。モジュール式で拡張可能なパターンマッチングエンジンにより、XSSやSQL injectionなどの脆弱性を検出し、重大度評価とJSONレポートを提供します。
 airbus-cert/ditto
PowerShellおよびJavaScriptスクリプトを、tree-sitterベースの解析を使用して難読化し、ステルス性、サイズ、リバースエンジニアリングの難易度を調整できる複数の設定可能な偽装プロファイルを備えています。
 fairyming/cve-2020-8840
CVE-2020-8840のPoCエクスプロイト:FasterXML jackson-databindのJNDIインジェクションによるリモートコード実行。環境セットアップ、エクスプロイトチェーン、および修復ガイダンスが含まれています。
 owasp/cwe-sdk-javascript
MITRE / CAPEC に準拠した Common Weakness Enumeration (CWE) Node.js SDK
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard テンプレート解決の脆弱性 CVE-2021-22053
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 向けの CVE-2021-25641 PoC コード。信頼できないデータのデシリアライゼーションによる RCE を引き起こします。異なるガジェットを使用した場合、影響を受けるバージョンは <= 2.7.6 です。
 mr-xn/cve-2022-24086
CVE-2022-24086(Magento RCE について)