#1

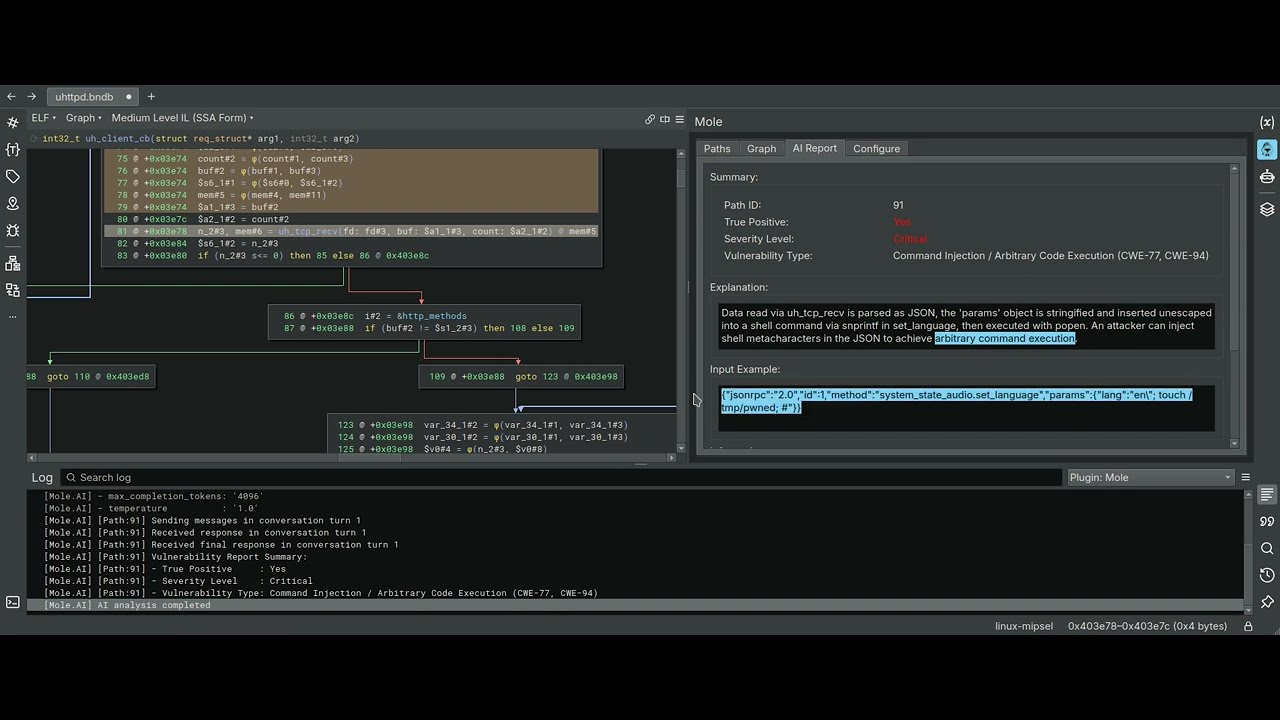
 shubhamshubhankar/autosource
ソースコードの早期脆弱性検出のために、SonarQubeと統合された自動静的コード分析フレームワーク。すべてのプラットフォームでGitリポジトリをスキャンします。
 codewhitesec/httpremotingobjrefleak
追加リソース: HTTP .NET Remotingを介したObjRefsの漏洩・悪用 (CVE-2024-29059)
 wolfssl/wolfcose
組み込みシステム向けの高速、ポータブル、軽量なCOSE + CBOR実装。PQC、FIPS 140-3、DO-178、MISRA Cをサポート。wolfSSL採用。
 trailofbits/gosentry
セキュリティ指向のGoツールチェーンで、最先端のファジング機能に重点を置いています。
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 quarkslab/qsynthesis
グレーボックスシンセサイザーは、アセンブリ命令の難読化解除に特化しています。
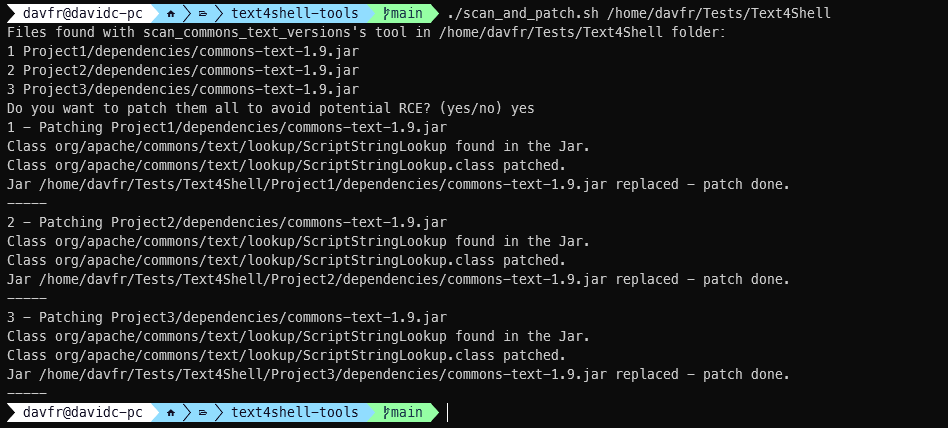 jfrog/text4shell-tools
JavaのJAR/WARアーティファクト内の脆弱なApache Commons Textを検出・パッチ適用し、クラスのフィンガープリントを作成して、CVE-2022-42889(Text4Shell)の呼び出し箇所をバイトコードスキャンで特定します。
 hosch3n/fastjsonvulns
Fastjson 1.2.80 CVE-2022-25845 に対するエクスプロイトで、AspectJ によるファイル読み取りと Groovy のリモートクラスローディングを利用した RCE を可能にします。
 disruptops/cred_scanner
ファイル内の潜在的なAWSアクセスキーとシークレットキーを探すためのシンプルなファイルベースのスキャナー
 rbmm/ntdetours
ntdll インポートのみを使用する Detours 実装 (x64/x86)
 owasp/sedated
SEDATED® Project(機密性の高いエンタープライズデータの開示を排除するための分析ツール)
 jas502n/cve-2019-12384
Jackson Rce 用 CVE-2019-12384
 gach0ng/agentstalker
LLMエージェント向けのエンドツーエンドセキュリティ監査フレームワーク:静的ASTとテイントモデリング、攻撃合成、Dockerサンドボックスリプレイ、およびMCP監査を伴う決定論的判定レポート。
 codewhitesec/unmarshalpwn
CVE-2018-0824 の POC
 agrawalsmart7/scodescanner
コマンドライン静的解析スキャナー。カスタム semgrep ルールを使用して PHP および YAML ソースコードの重大な脆弱性を検出し、CI/CD パイプライン向けの Jira および Slack 統合を備えています。