#1
 lucksec/spring-cloud-gateway-cve-2022-22947
CVE-2022-22947のエクスプロイト:Actuatorエンドポイントへの細工されたリクエストによるSpring Cloud Gatewayのリモートコード実行。Pythonスクリプトと緩和策のガイダンスを含む。
 vulnmachines/spring-cve-2022-22947
Spring Cloud Gateway コードインジェクション : CVE-2022-22947
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 codeshield-security/log4jshell-bytecode-detector
ローカルバイトコードスキャナ for the Log4JShell Vulnerability (CVE-2021-44228)
 purple-wl/jenkins_cve-2019-1003000
Jenkins Script Security Pipeline プラグインのリモートコード実行脆弱性(CVE-2019-1003000)に対するPoCエクスプロイト。ペネトレーションテストおよび脆弱性検証用にPythonで実装されています。
 nightwatchcybersecurity/gitbleed_tools
Gitリポジトリをクローンおよびミラーリングし、差分を計算し、削除またはリセットされたコミットに隠されたシークレットを検出するためにgitleaksを実行するシェルスクリプト。
 novoda/gradle-static-analysis-plugin
AndroidおよびJavaプロジェクト向けの静的解析ツールの簡単なセットアップ
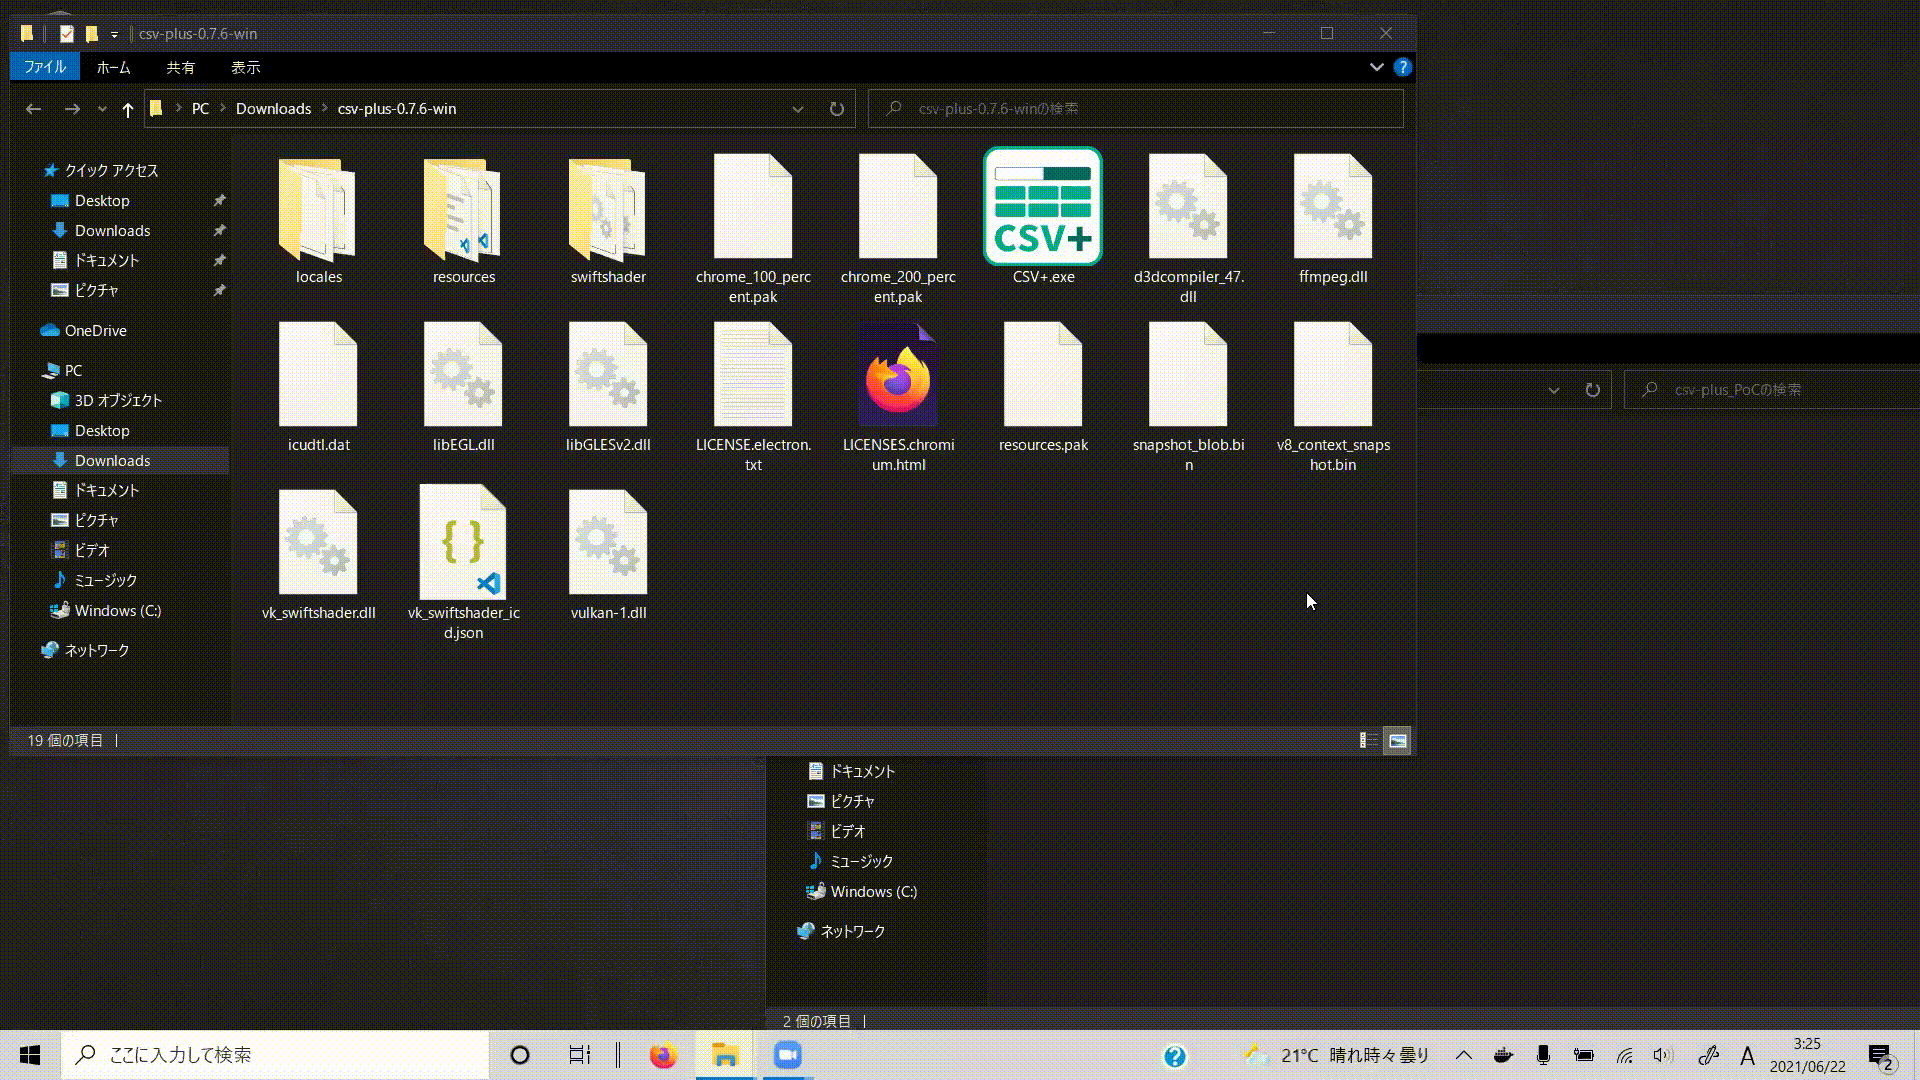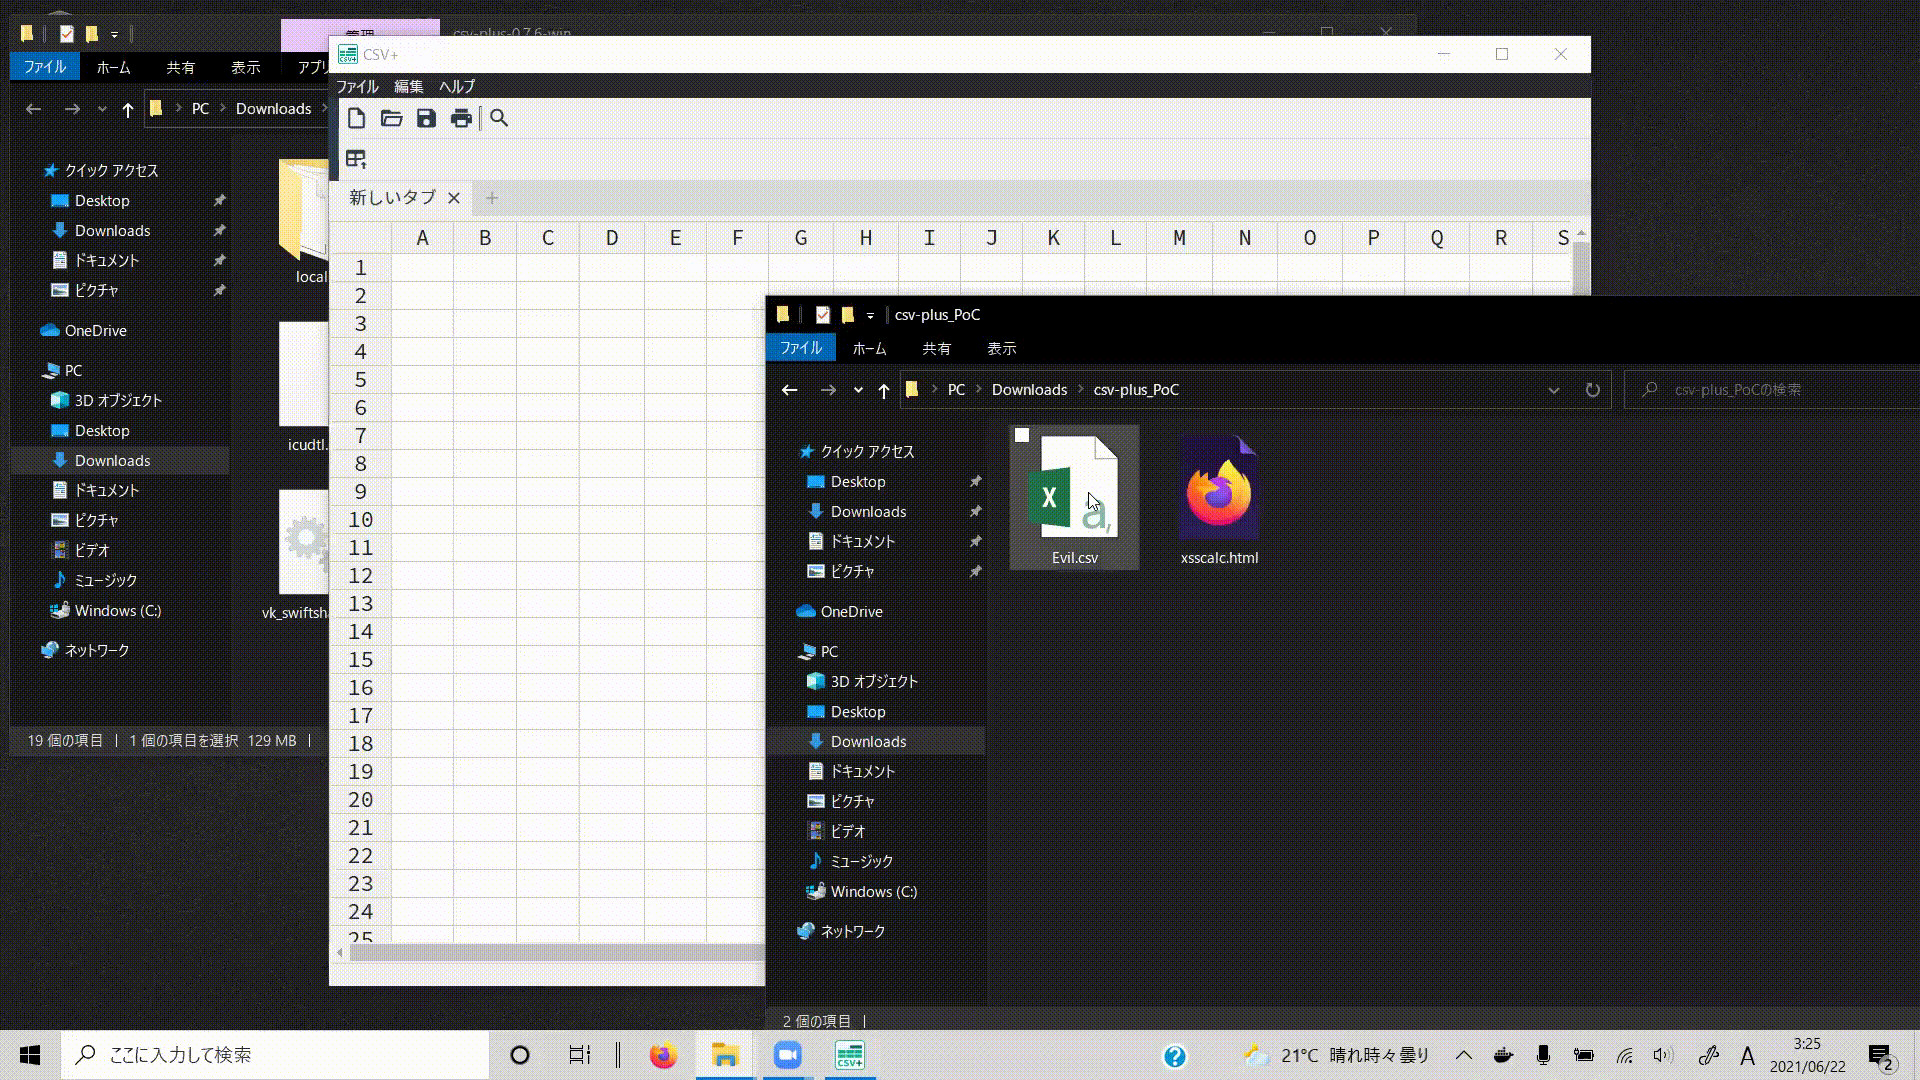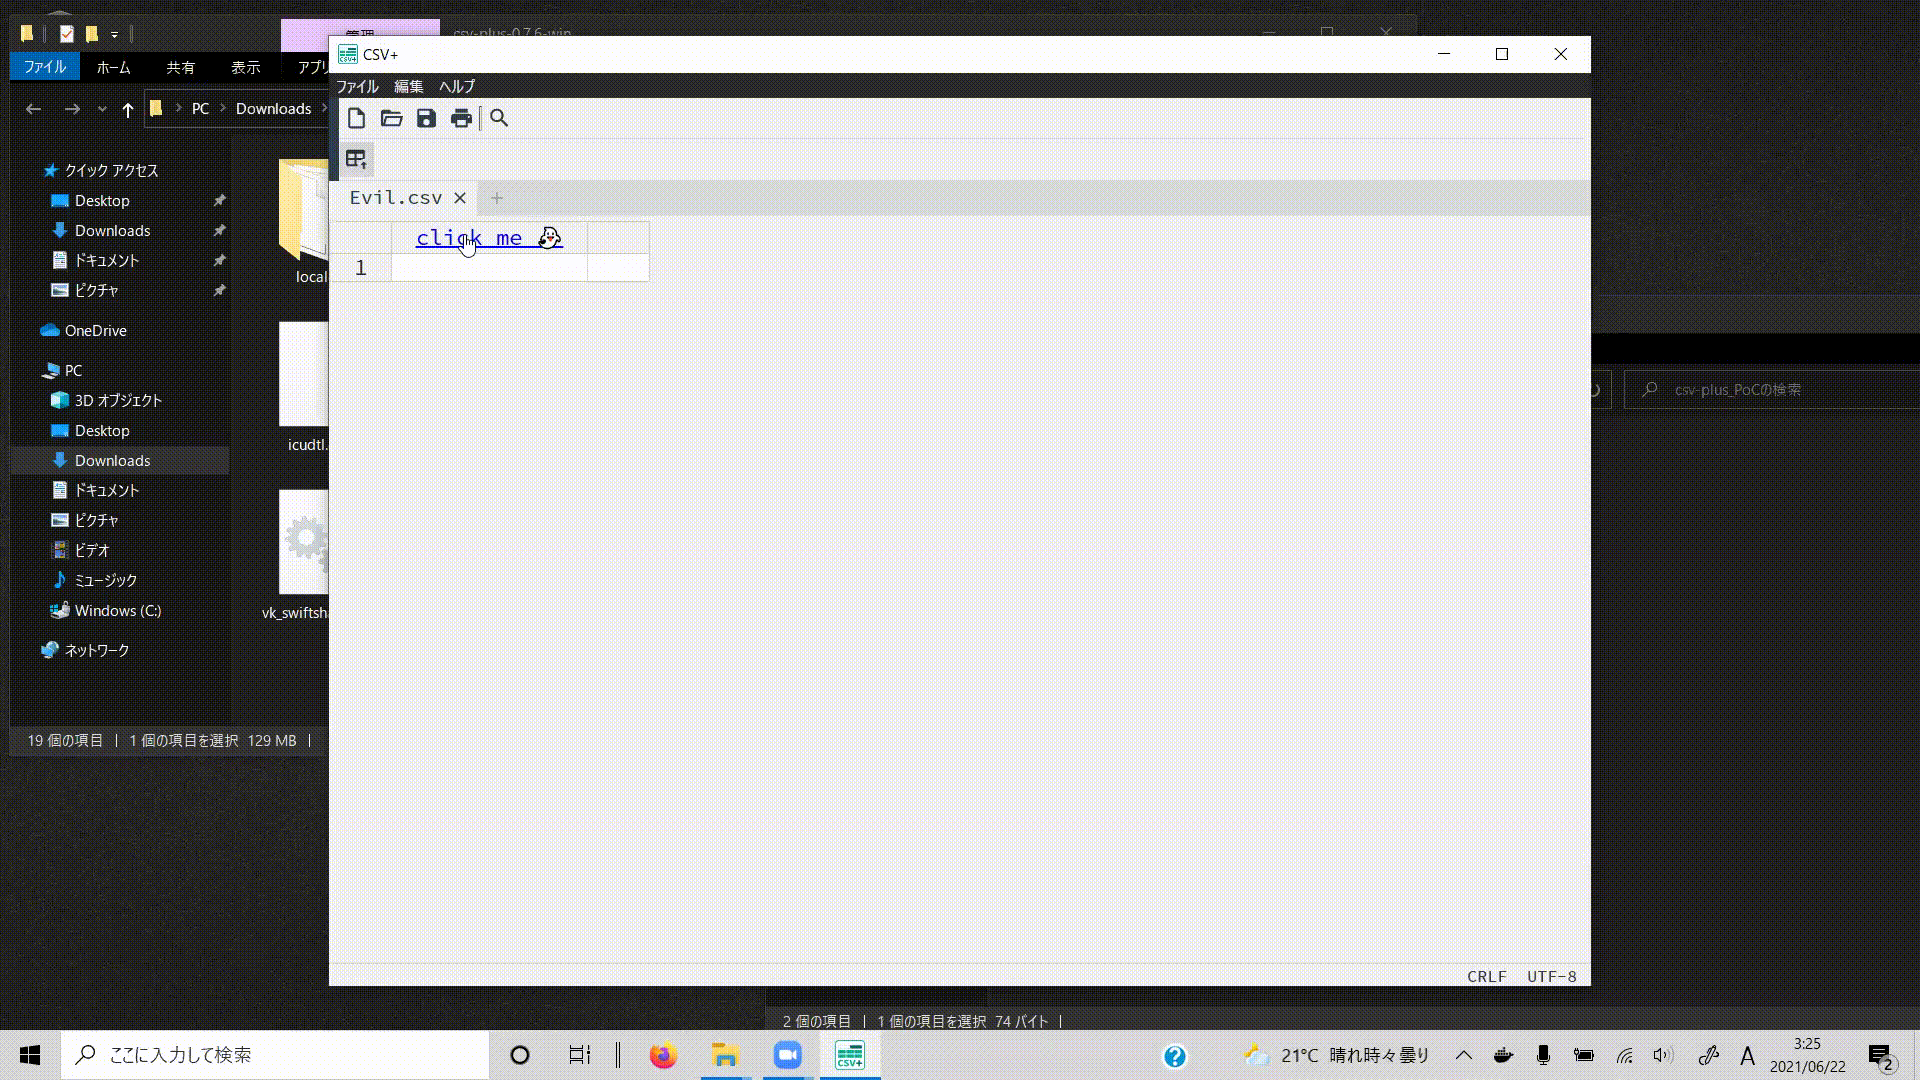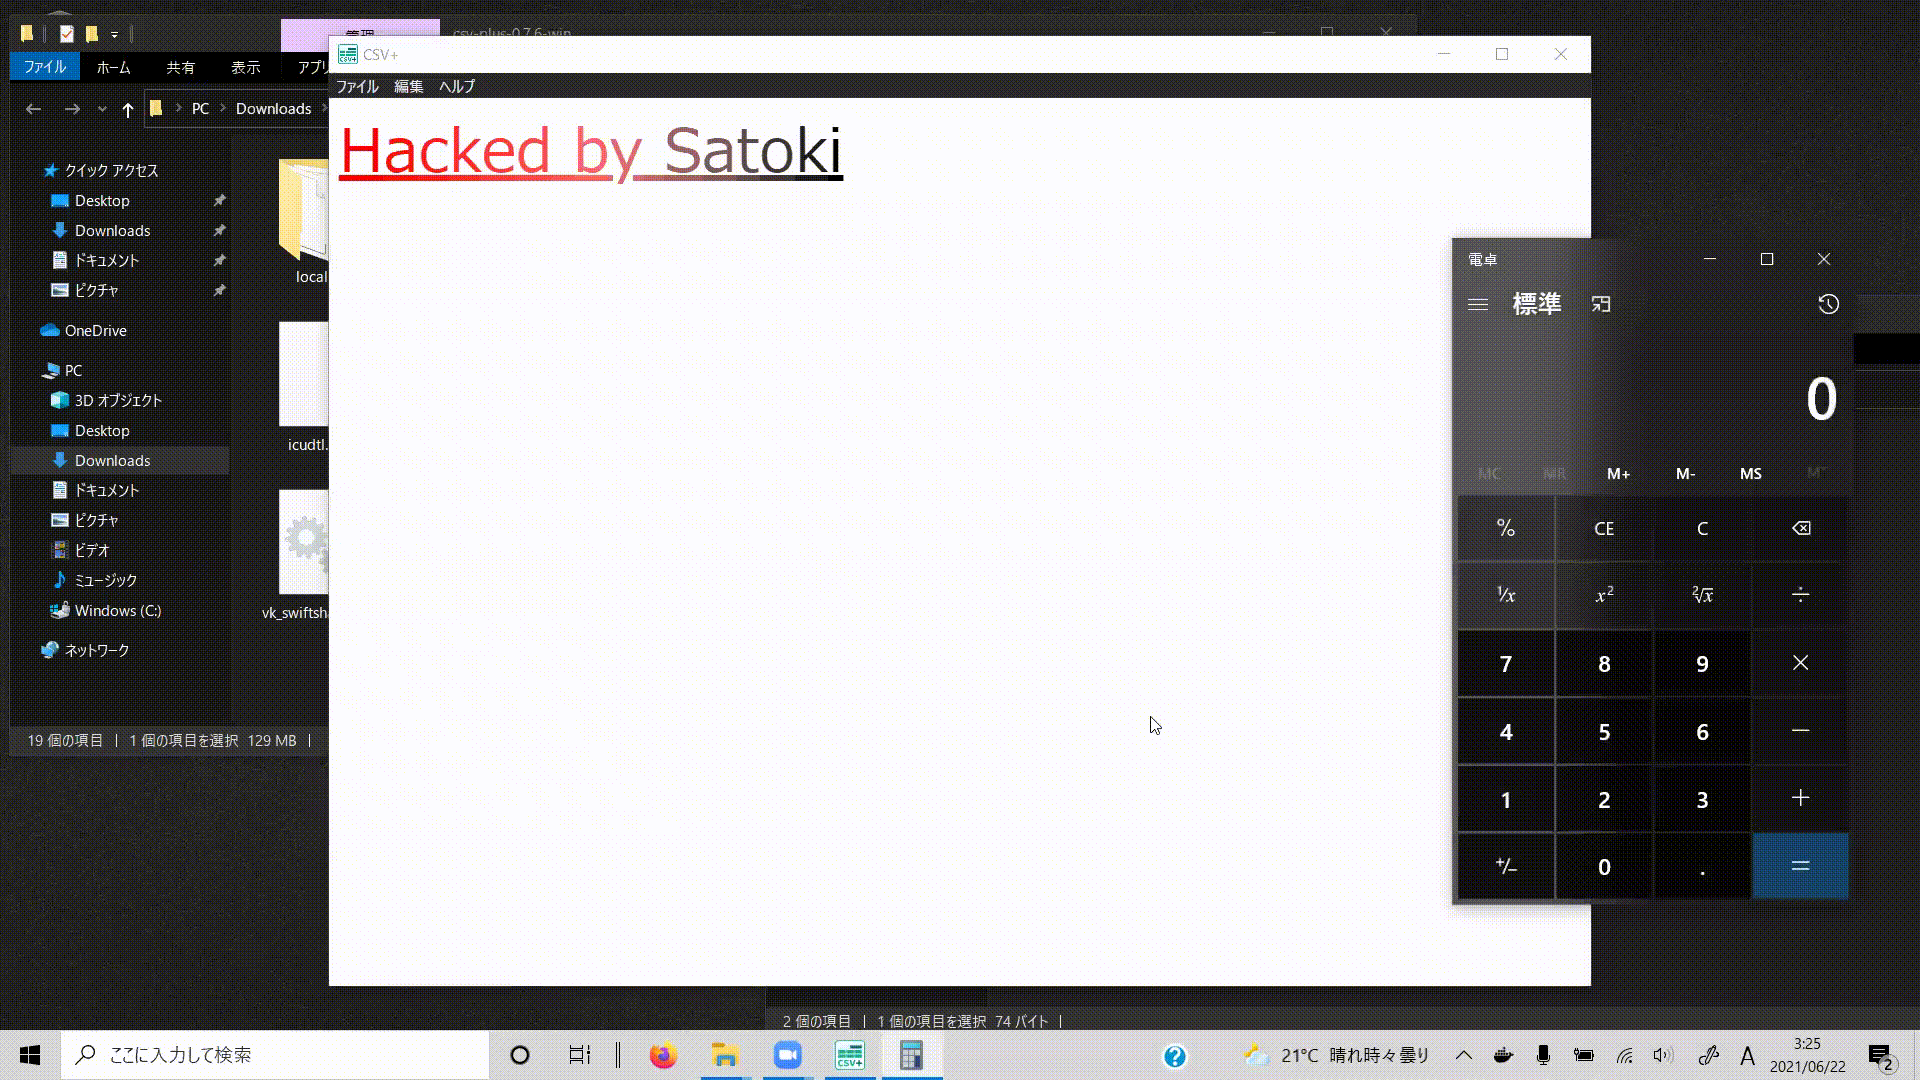 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - 任意のコード実行 (CVE-2022-21241)
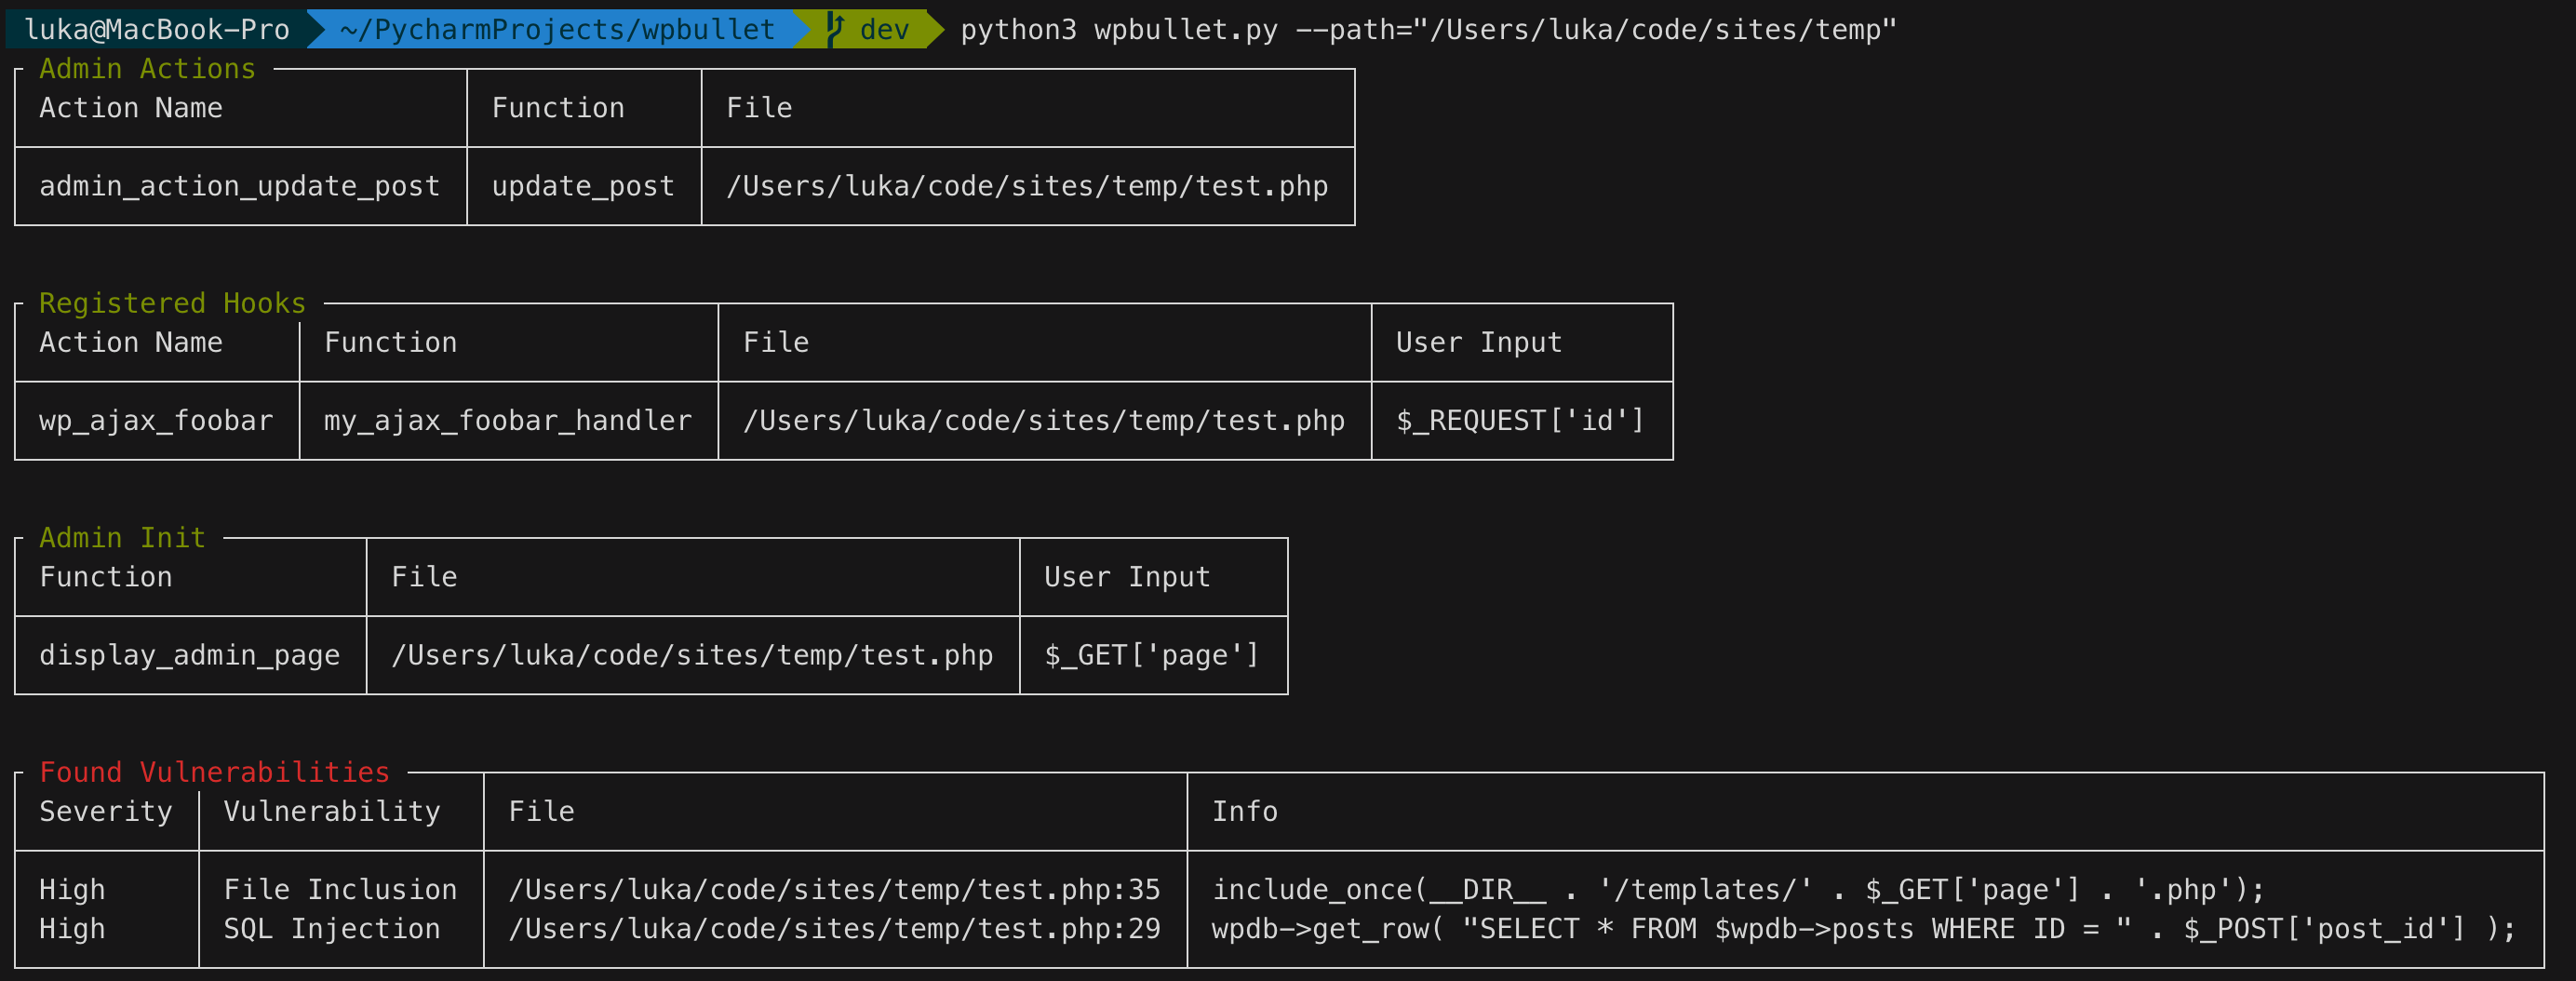 owasp/wpbullet
WordPressのプラグインとテーマ向けの静的コード分析スキャナ。モジュール式で拡張可能なパターンマッチングエンジンにより、XSSやSQL injectionなどの脆弱性を検出し、重大度評価とJSONレポートを提供します。
 otaviokr/log4j-2021-vulnerability-study
これは、Log4J脆弱性(CVE-2021-44228)がどのように悪用されるかを示すデモです。このコードを実行しても安全ですが、その動作と仕組みを理解してください。
 rubo77/log4j_checker_beta
サーバーがCVE-2021-44228に対して脆弱かどうかを迅速にチェックする
 haxatron/cve-2022-0219
CVE-2022-0219の概念実証エクスプロイト。JadxのXXE脆弱性で、CLIを介して悪意のあるAPKファイルをエクスポートする際にローカルファイルの開示を可能にします。
 johnjamesmccann/xerces-3.2.3-dtd-hotfix
// SPDX-FileCopyrightText: 一部著作権 2021 Siemens // 2021年7月15日にSiemensおよびその関連会社によってCVE-2018-1311を修正するため変更: Apache Xerces-Cの外部DTDスキャンにおける解放後使用の脆弱性。著作権…
 daftspunk/cve-2021-32648
October CMSの認証バイパス脆弱性CVE-2021-32648およびCVE-2021-29487に対する手動パッチを提供し、User.php内の緩い比較を厳密な比較に変換します。
 kira2040k/php_code_analysis
SQLインジェクション、XSS、SSRF、LFI、コマンドインジェクション、insecure deserialization、およびその他のWeb脆弱性を単一ファイルまたはディレクトリ全体で検出する静的PHPコードスキャナー。
 sukusec301/seacms-v10.1
コード監査とCVE-2020-21378の繰り返しのために。楽しんでください!
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : golang 'go get' によるソースコードビルド時のリモートコマンド実行