
 #1

 schroeder-sys/pantheon-souverainete
GAFAMからの解放を実現する、モジュール型・冗長・100%主権的なクラウドインフラストラクチャ。技術ガイド、ゼロトラストアーキテクチャ、内部暗号化(DoT/DoH)。

 elc0mpa/aws-doctor
AWSにおけるセキュリティ、コスト、ベストプラクティスを監査するための強力なオープンソースCLI。🩺 ☁️
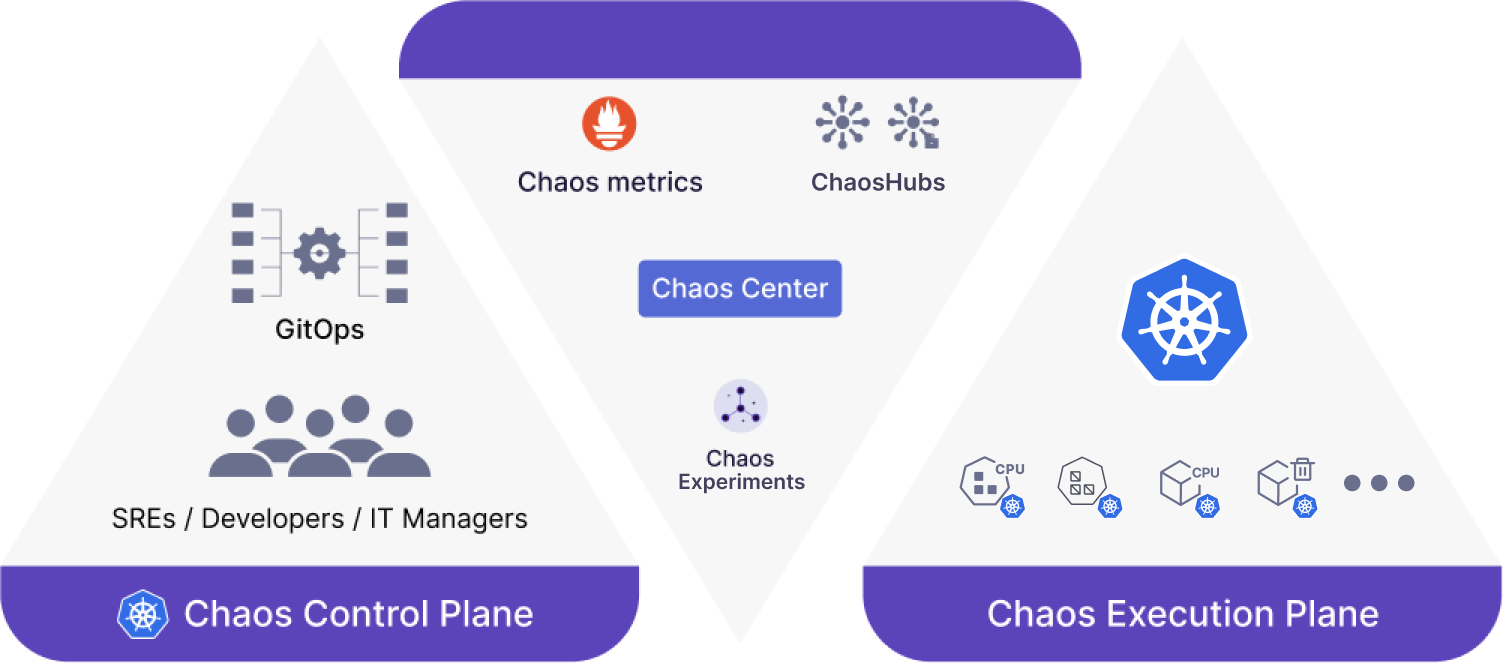 litmuschaos/litmus
Kubernetes向けのクラウドネイティブなカオスエンジニアリングプラットフォーム。フォールトインジェクション(障害注入)、ワークフローオーケストレーション、定常状態の検証を通じて、システムの弱点を浮き彫りにします。
 lnfernux/log-horizon
Microsoft Sentinel SIEM ログソース分析ツール
 salesforce/cloudsplaining
Cloudsplainingは、最小権限の違反を特定し、リスク優先順位付けされたレポートを生成するAWS IAMセキュリティ評価ツールです。
 kubernetes-sigs/aws-iam-authenticator
AWS IAM 認証情報を使用して Kubernetes クラスターに認証するためのツール
 alegrey91/vex8s
Kubernetesのコンテキストをスキャンに適用することで脆弱性を抑制する
 silverhack/monkey365
Microsoft 365、Azure、Entra ID向けのPowerShellベースのセキュリティ評価フレームワーク。構成ミス、CISベンチマーク準拠、クラウドセキュリティ態勢をスキャンし、構造化されたレポートを提供します。
 aquasecurity/trivy-plugin-aqua
TrivyをAqua Securityプラットフォームと統合し、IaC、パイプライン、依存関係の脆弱性と設定ミスをスキャンするためのプラグイン。
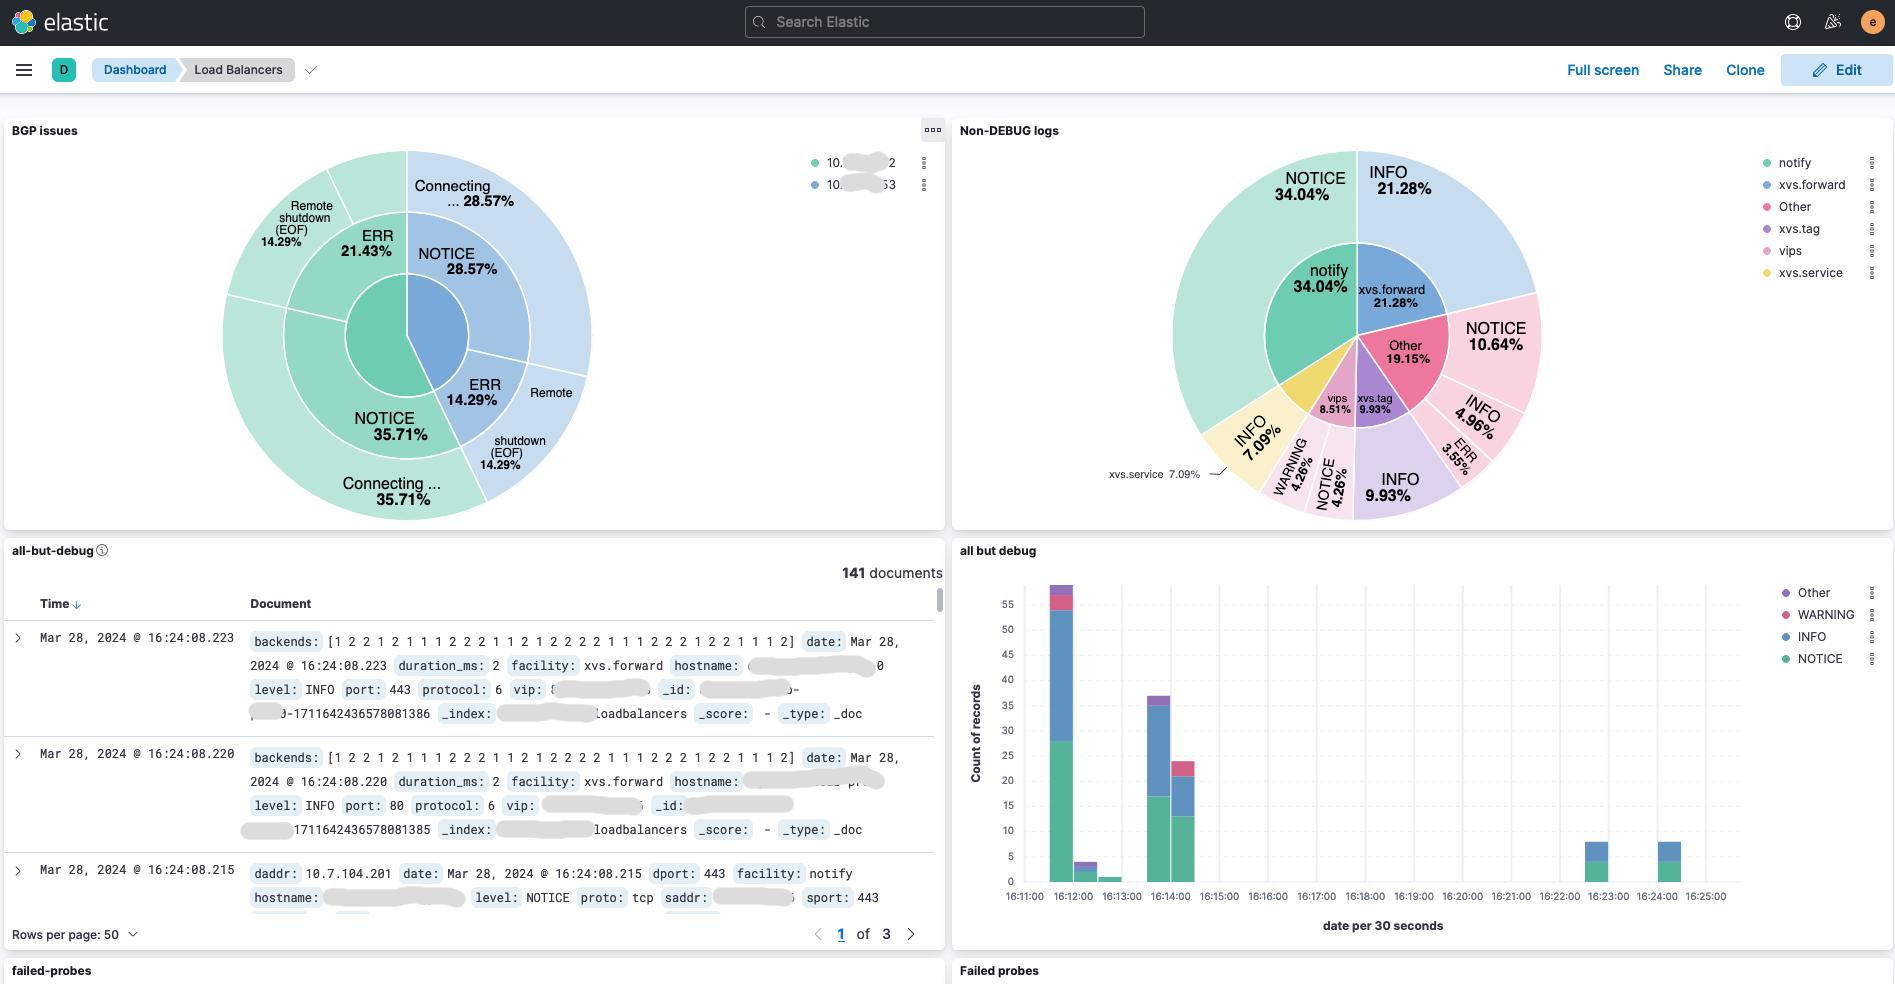 davidcoles/vc5
XDP/eBPFを使用した、Linux向けの水平方向にスケーラブルなDirect Server Returnレイヤ4ロードバランサー
 kubeshark/kubeshark
eBPFを活用したKubernetes向けネットワーク可観測性。完全なK8sコンテキストでL4/L7トラフィックをインデックス化し、鍵なしでTLSを復号化します。MCP経由のAIエージェントとダッシュボード経由の人間の両方がクエリ可能です。
 firecracker-microvm/firecracker
サーバーレスコンピューティングのための、セキュアで高速なマイクロVM。
 asamassekou10/ship-safe
AIが書いたソフトウェアのための独立したセキュリティエージェント。問題を発見し、それが実在するかどうかを調査し、証拠を提示します。決定論的なコア、APIキー不要、JSONおよびSARIF出力。
 nihal799/zttp
ゼロトラストSSH踏み台プロキシ。Vaultをバックエンドとした鍵管理、RBACポリシー適用、完全なセッション録画、および本番インフラへの監査可能なアクセスを実現する管理用TUIを備えています。
 rune42/elasticrift
CVE-2026-42945(NGINX Rift)の影響を中心に据えた、設計段階から脆弱性を前提とし、デプロイ段階でセキュアにするNGINXパイプライン。
 radkawar/aws-firmware-dump
起動可能なAWS AMIのEBSディスクを取得し、EBS direct API経由でスナップショットをsha256マニフェスト付きのプライベートS3バケットへストリーミングし、オプションでrawイメージの展開も行います。
 ooafa/bucketbuster
Yandex、VK、Selectel、Sber、Alibaba、Tencent、Huawei、Baidu のパブリッククラウドオブジェクトストレージエンドポイントをスキャンし、リスト可能なバケットと露出したオブジェクトを検出します。








