
 #1
クラウドプラットフォーム(IaaS、PaaS)における構成、権限、およびサービスを監査するためのツール。
Kitploit おすすめ

 eximiait/cve-2026-31431
AnsibleプレイブックでLinuxホスト上のCVE-2026-31431をチェックおよび緩和するためのもので、ローカル、リモート、コンテナ化された環境向けのスクリプトを含み、CI/CD統合にも対応しています。
 jbiniek/copy.fail-mitigation-mlm
Salt state to deploy a mitigation of the copy.fail vulnerability (CVE-2026-31431)の展開用Salt state
 wavesman/cve-2026-31431-fleet-remediator
Fleet規模のCVE-2026-31431監査および修復オーケストレーター。SSH経由でLinuxホストを対象とし、厳格なホストキー検証と複数形式のレポート出力に対応。
 ruattd/cve-2026-31431
GitHub Actionsワークフローで、ランナーがCVE-2026-31431に対して脆弱かどうかをテストし、管理された環境でroot権限を確認します。
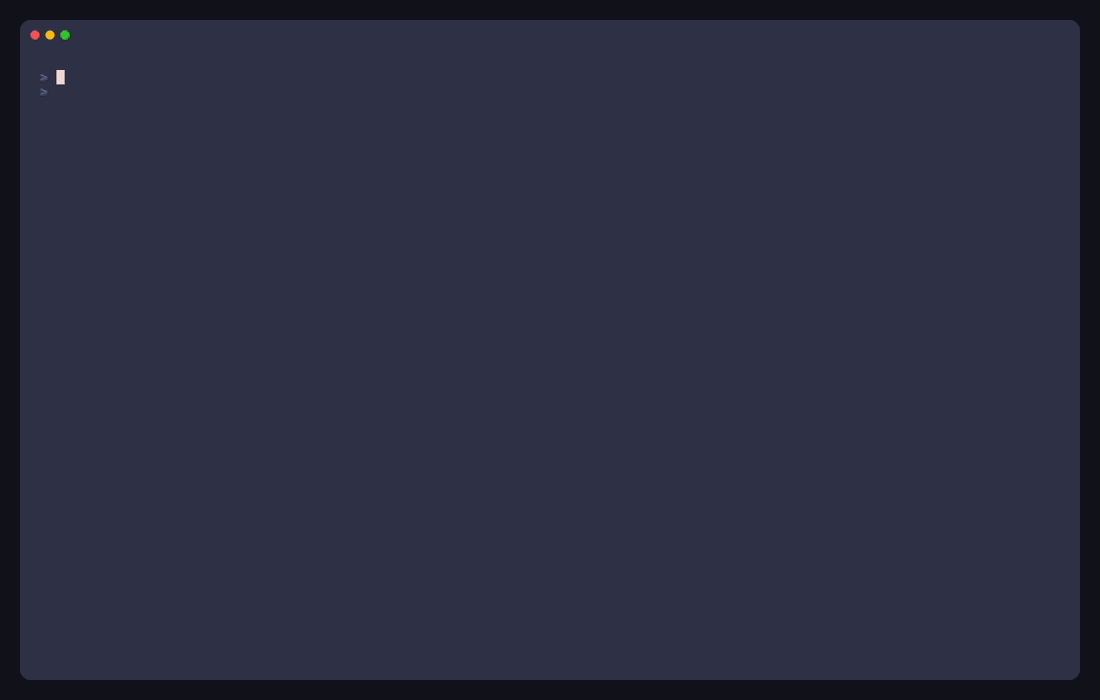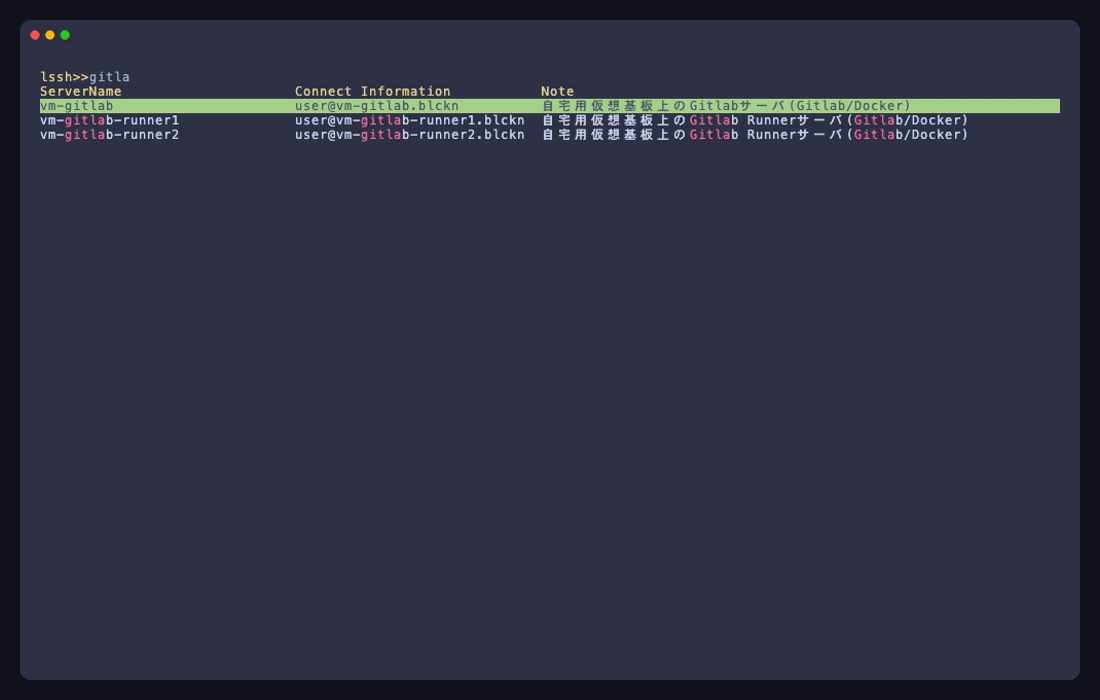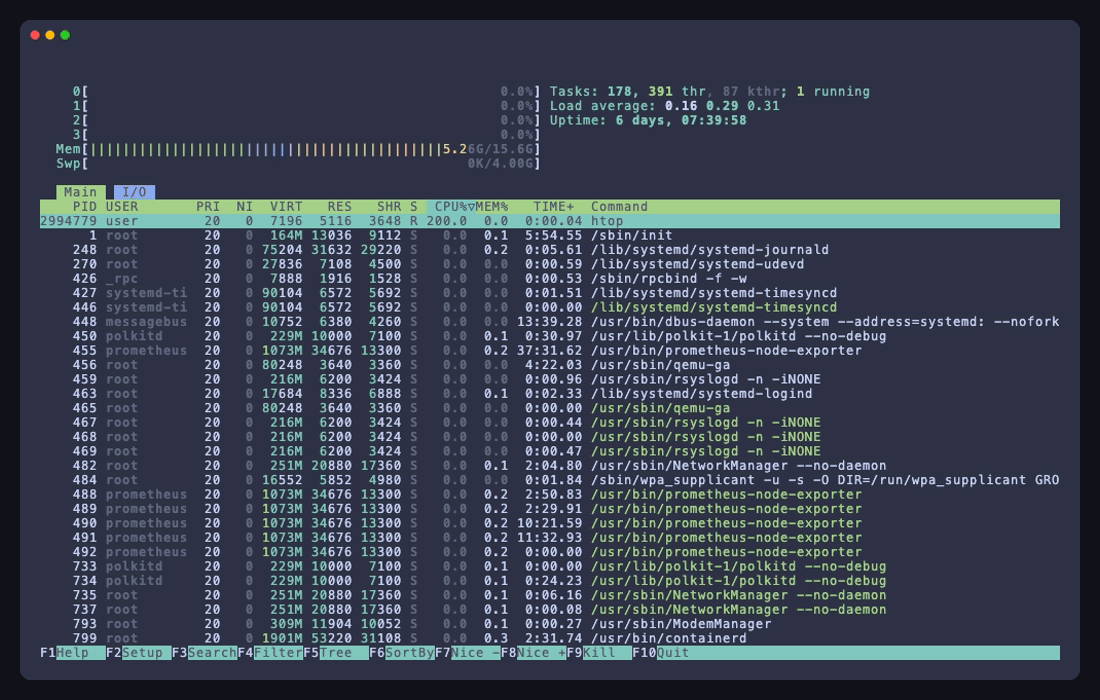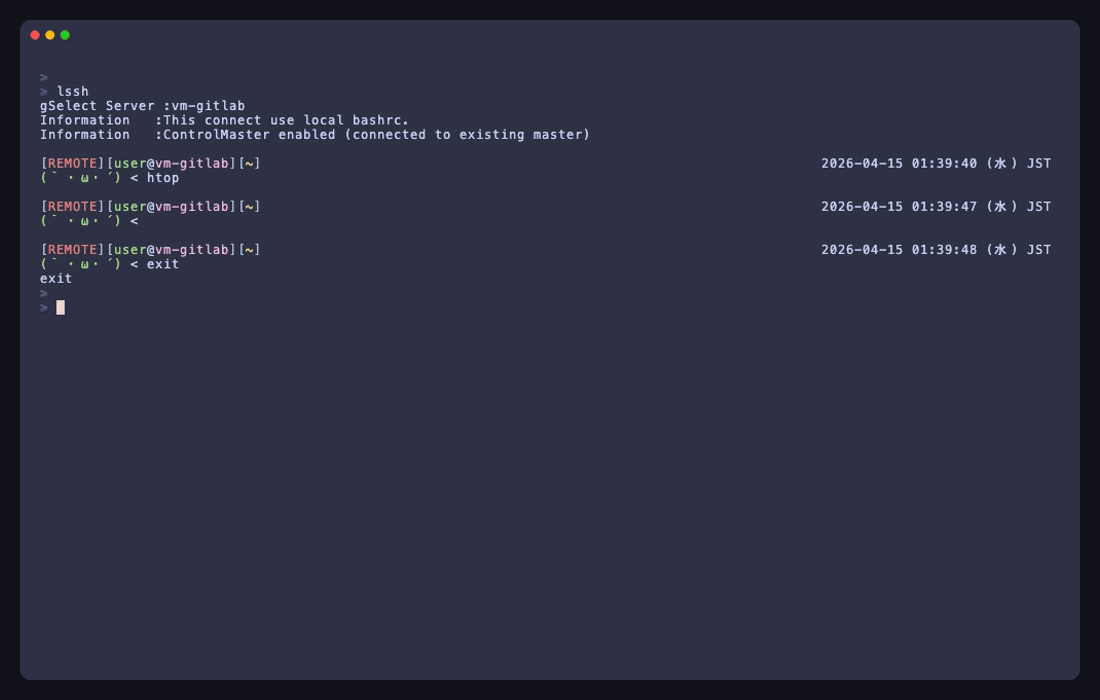 blacknon/lssh
ターミナルネイティブのリモートアクセススイートで、SSH、クラウドインベントリ、プロバイダー対応コネクタ、並列コマンド、マルチプレックスワークスペース、ファイル転送、モニタリングを提供します。
 bishopfox/cirro-azcli-ext
Cirro コレクション用の Azure CLI 拡張機能
 bvabhishek/cve-2026-3288-lab
Dockerベースの脆弱性ラボ。CVE-2026-3288 NGINX Ingress設定インジェクションを対象とし、エクスプロイトスクリプト、検知モニタリング、および許可されたセキュリティトレーニング向けの修復ガイダンスを備えています。
 dawnsmithcyber/azure-vulnerability-remediation-project
エンドツーエンドの脆弱性管理ライフサイクル (Azure Windows Server 2025 向け)。OSパッチ適用と、CVE-2025-14847を軽減するネットワークレベルの補完的対策(NSG)を特長としています。
 h4wkst3r/dop2mop
BloodHound向けのOpenGraphコレクターで、DevOpsからMLOpsインフラへの攻撃経路をマッピングし、CI/CDパイプライン、サービスプリンシパル、MLプラットフォームリソースを収集して横方向移動の分析を行います。
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA)向けの自動化されたゼロトラストハードニングとフォレンジック監査
 ashleyt3/docker-socket-risk-demos
YouTube動画「Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)」の付属ソース
 tapanmeena/azpim
Azure Privileged Identity Management (PIM) ロールアクティベーションをターミナルから直接管理するためのコマンドラインインターフェースツールです。
 hodgeluke/ai-agent-security-research
AIコーディングエージェント基盤に関するオープンなセキュリティ研究。CVE-2026-22812およびCVE-2026-22813向けのエージェント実行可能な修復マニフェスト。
 kubernetes/ingress-nginx
Kubernetes向けIngress NGINX Controller
 alvin-alvo/safenet-soho-security-framework
軽量でポリシー駆動型のフレームワーク。WireGuardを用いてSOHOネットワークにゼロトラストのマイクロセグメンテーションを導入します。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746向け自動緩和ツール。Linuxシステム向けに、アトミックロールバック、マルチファイアウォール対応(UFW、firewalld、nftables、iptables)、および多層防御による修復を提供します。
 many-hat-group/ubuntu-cve-2026-3888-patcher
これは、CVE-2026-3888エクスプロイトをパッチ適用するためにUbuntuインスタンスへのデプロイ用に設計されたスクリプトです。
 angelorc/vmsan
Firecrackerをシンプルに。ミリ秒でセキュアなマイクロVMを起動。インストールからインタラクティブシェルまでを1コマンドで。








