
 #1
クラウドプラットフォーム(IaaS、PaaS)における構成、権限、およびサービスを監査するためのツール。
Kitploit おすすめ

 kyverno/kyverno
アドミッションコントロール、リソースミューテーション、バックグラウンドスキャン、コンテナイメージの署名検証を通じて、Kubernetesクラスターにセキュリティとコンプライアンスを強制します。
 serverless/serverless
YAMLインフラストラクチャ、ローカル開発、およびマルチ言語ランタイムサポートを備えた、AWS Lambda上でサーバーレスアプリケーションをデプロイおよび管理するためのCLIフレームワーク。
 spiffe/spire
実行中のサービスを証明し、SPIFFE ID/SVIDを発行し、Kubernetes、コンテナ、クラウド向けのmTLSおよびJWT認証を可能にするワークロードアイデンティティプラットフォーム。
 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。
 dexidp/dex
プラガブルなコネクタを備えたOpenID Connect (OIDC) アイデンティティおよびOAuth 2.0プロバイダー
 aws/serverless-application-model
SAMテンプレートをCloudFormationリソースに変換し、サーバーレスのベストプラクティスを組み込んだLambda関数、IAMロール、ポリシーを生成します。
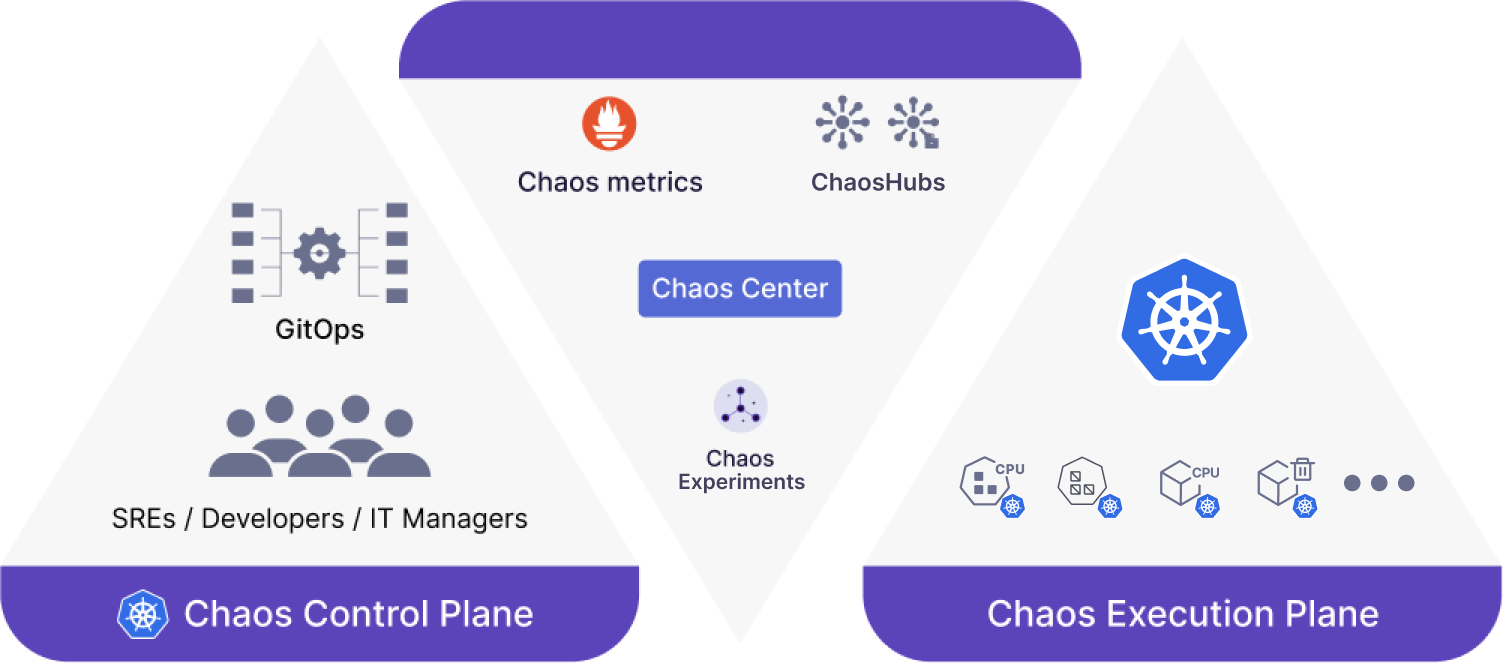 litmuschaos/litmus
Kubernetes向けのクラウドネイティブなカオスエンジニアリングプラットフォーム。フォールトインジェクション(障害注入)、ワークフローオーケストレーション、定常状態の検証を通じて、システムの弱点を浮き彫りにします。
 chaos-mesh/chaos-mesh
Kubernetes向けカオスエンジニアリングプラットフォーム。
 chaosblade-io/chaosblade
使いやすく強力なカオスエンジニアリング実験ツールキット。(アリババがオープンソース化した、シンプルで使いやすく、機能が強力なカオス実験注入ツール)
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 open-policy-agent/conftest
Open Policy Agent Rego クエリ言語を使用して、構造化設定データに対するテストを記述します。
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
CVE-2026-64564 (SCTPhantom) の脆弱性を緩和するための DaemonSet
 neelkotnis/azure-security-auditor
Azureのセキュリティ態勢、RBAC、NSGs、ストレージ、アイデンティティ、暗号化を監査するCLIツール

 kalilinux/build-scripts/kali-cloud
Kaliクラウドイメージを構築するスクリプト(https://salsa.debian.org/cloud-team/debian-cloud-imagesのフォーク)
 kata-containers/kata-containers
Kata Containers は、コンテナのように動作し、コンテナと同等の性能を発揮しながら、VM のワークロード分離とセキュリティ上の利点を提供する、軽量仮想マシン(VM)の標準実装の構築に取り組むオープンソースプロジェクトおよびコミュニティです。…
 elttam/semgrep-rules
脆弱性検出および監査に重点を置いたコードレビューのための静的解析セキュリティルール。Java、Go、Python、C#、Kotlin、PHP、Kubernetes、GitHub Actions に対応。
 azuread/azureadassessment
Azure ADテナントの状態と構成を評価するためのツール








