
 #1

 oseguera12/cowrie-honeypot-digitalocean
Cowrie、Loki、Promtail、Grafanaを使用して構築された中程度の対話型SSH/Telnetハニーポット - GitLab CI検証パイプラインを使用してTerraform経由でDigitalOcean上にプロビジョニング。
 zzugab/juice-shop-with-kubeadm-and-tf
kubeadmとTerraformを使用したKubernetes上のOWASP Juice Shopの自動デプロイ、DevSecOpsパイプライン向けのTrivy脆弱性スキャン統合。
 schroeder-sys/pantheon-souverainete
GAFAMからの解放を実現する、モジュール型・冗長・100%主権的なクラウドインフラストラクチャ。技術ガイド、ゼロトラストアーキテクチャ、内部暗号化(DoT/DoH)。
 fer1035_terraform/modules/terraform-aws-security-group
AWS セキュリティグループを管理するための Terraform モジュールです。現在、インバウンドルールとアウトバウンドルールでは、IPv4、IPv6、およびセキュリティグループ ID の入力に対応しています。

 qmadev/tf-mythic-azure
Terraformを使用してAzureにMythic C2を自動的にデプロイする
 dev-sec/ansible-ssh-hardening
このAnsibleロールは、セキュリティ関連のssh設定を多数提供し、全体的な基本保護を実現します。
 azuread/azure-ad-incident-response-powershell-module
The Azure Active Directory Incident Response PowerShell モジュールは、Azure Active Directory プロダクトグループが Microsoft Detection and Response Team (DART)…
 netwrix/pingcastlecloud
AzureADの監査プログラム
 mandiant/azure_workshop
Terraformでデプロイ可能な、意図的に脆弱性を組み込んだAzureラボです。現実的な攻撃経路と一般的な設定ミスを備え、レッドチーミングとセキュリティ検知の練習に最適です。
 rossengeorgiev/salt-security-backports
CVE-2020-11651 & CVE-2020-11652 向けの Salt セキュリティバックポート
 puppetlabs-toy-chest/puppetlabs-cve20113872
Puppetモジュール - Puppetデプロイの修正と移行を支援する (CVE-2011-3872)
 npm/ansible-bashpocalypse
CVE-2014-6271 用パッチ
 kubernetes/ingress-nginx
Kubernetes向けIngress NGINX Controller
 fit2cloud/riskscanner
RiskScanner は、オープンソースのマルチクラウドセキュリティコンプライアンススキャンプラットフォームです。Cloud Custodian と Nuclei エンジンをベースにして、主要なパブリック/プライベートクラウドリソースに対するセキュリティコンプライアンススキャンと脆弱性スキャンを実…
 joshlarsen/aws-recon
マルチスレッド対応のAWSインベントリ収集ツールで、セキュリティに関連するリソースとメタデータに焦点を当てています。
 openclarity/openclarity
OpenClarityは、クラウドネイティブなアプリケーションとインフラストラクチャのセキュリティと可観測性を強化するために構築されたオープンソースプラットフォームです。
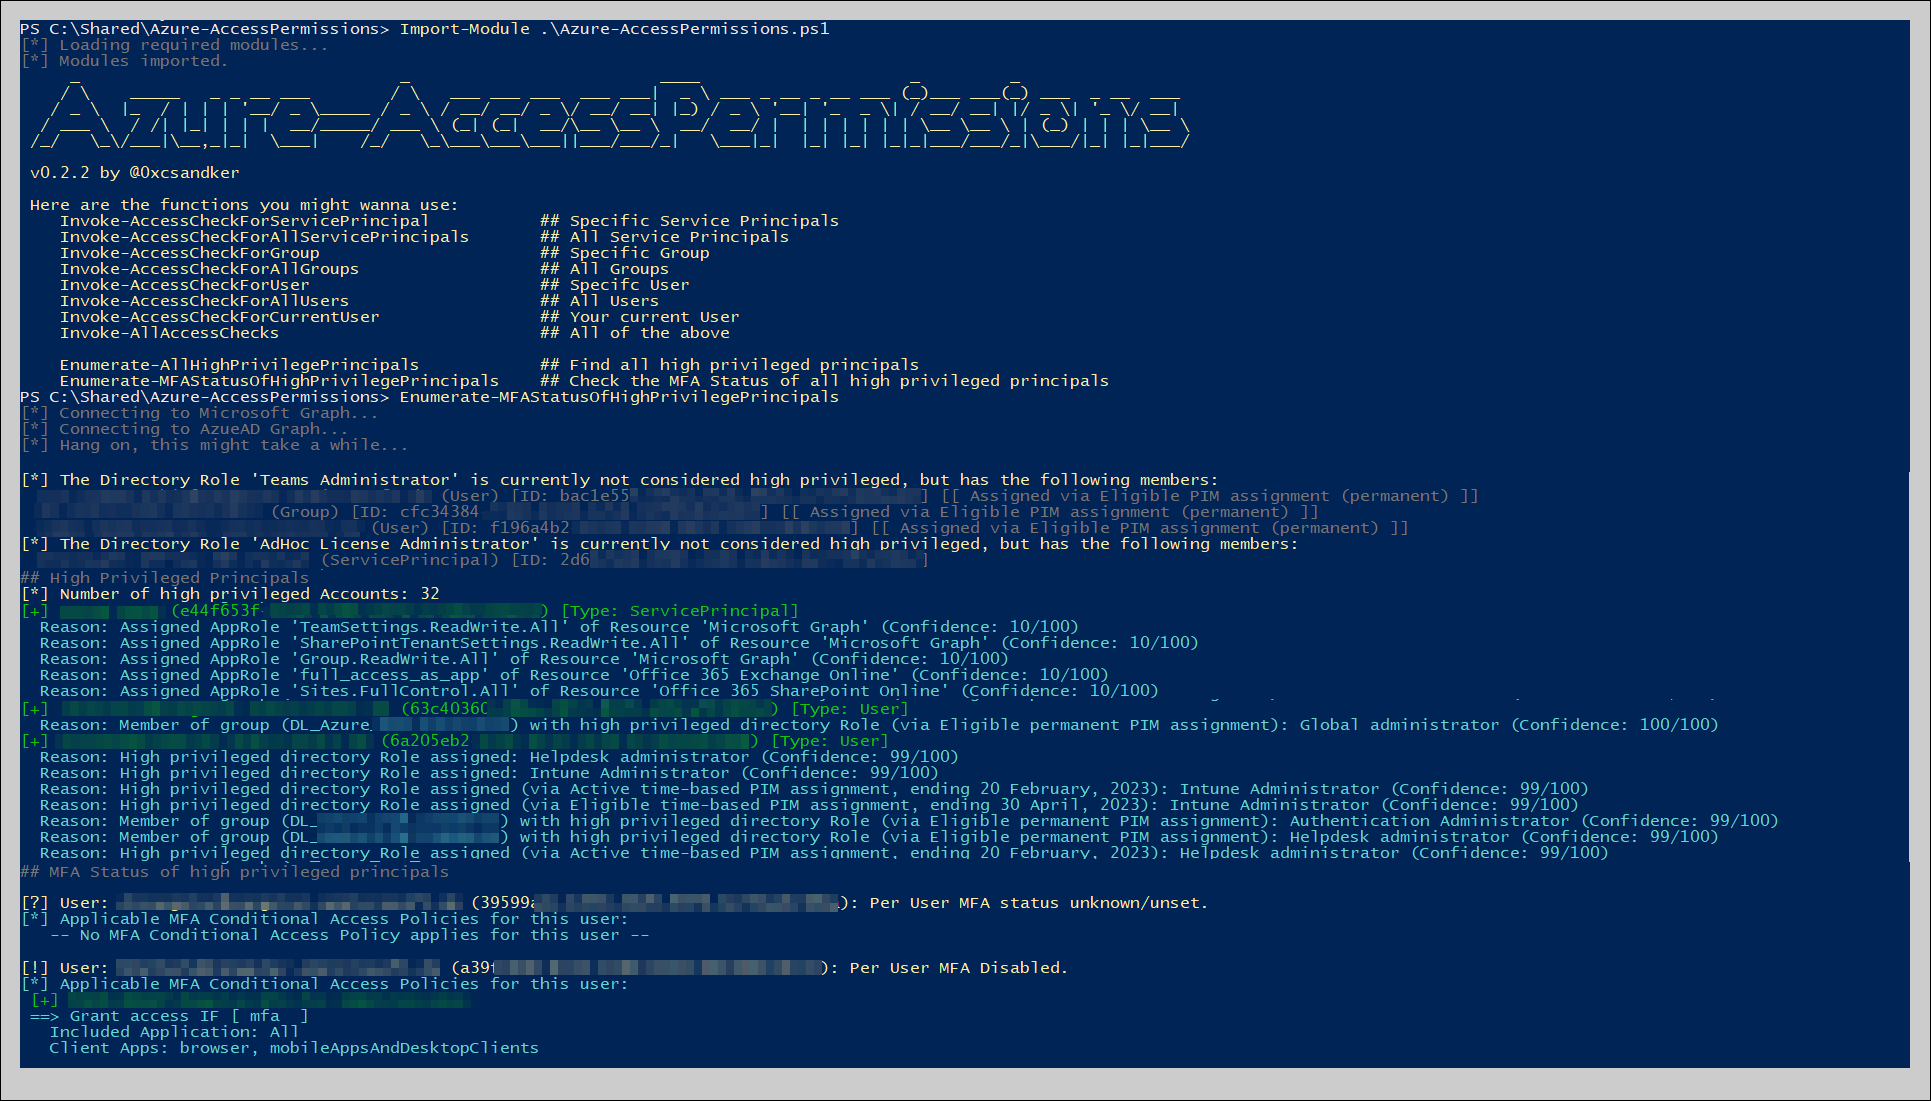 csandker/azure-accesspermissions
Azure Active Directoryのアクセス許可(ロール割り当て、サービスプリンシパル、特権アクセス構成を含む)を列挙し、セキュリティ監査を行うためのPowerShellスクリプト。









