
 #1
クラウドプラットフォーム(IaaS、PaaS)における構成、権限、およびサービスを監査するためのツール。
Kitploit おすすめ

 mitiga/log4shell-cloud-scanner
私たちは、DevOpsおよびセキュリティチーム向けに、AWSアカウント内でLog4jの脆弱性(CVE-2021-44228)に対して脆弱な可能性のあるクラウドワークロードを特定するスクリプトを提供しています。このスクリプトにより、セキュリティチームはエクスプロイトを実行して外部に公開されたAWSアセ…
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
脆弱なアプリケーションをデプロイするためのTerraformと、CVE-2021-44228と連携するJDNIExploit
 malindarathnayake/intel-cve-2018-3639-mitigation_registryupdate
CVE-2018-3639(Speculative Store Bypass)に対するWindowsレジストリの緩和策を適用するPowerShellスクリプト。サイドチャネル脆弱性に対する自動セキュリティ強化を実現します。
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang hotfix
 vvpoglazov/cve-2024-41110-checker
並列SSHベースのスキャナで、DockerインストールにおけるCVE-2024-41110を検出し、脆弱なバージョンとAuthZプラグインを特定して、修復計画を生成します。
 mrk336/cve-2024-10220-kubernetes-gitrepo-volume-vulnerability
CVE-2024-10220 は、Kubernetesの非推奨となったgitRepoボリュームタイプにおける重大な脆弱性を明らかにし、攻撃者が悪意のある.hooksスクリプトを介して任意のコマンドを実行することを可能にします。この記事では、これがコンテナの隔離を破る方法について説明し、エクスプロイト…
 kubernetesbachelor/cve-2023-5044
CVE 2023 5044のPoC
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - Intel(R) OFU ソフトウェアにおける不適切なアクセス制御
 dviejopomata/cve-2020-8554
CVE-2020-8554の概念実証エクスプロイト。KubernetesサービスのexternalIP操作によるクラスタートラフィックへの中間者攻撃を実証。
 kubeshark/kubeshark
eBPFを活用したKubernetes向けネットワーク可観測性。完全なK8sコンテキストでL4/L7トラフィックをインデックス化し、鍵なしでTLSを復号化します。MCP経由のAIエージェントとダッシュボード経由の人間の両方がクエリ可能です。
 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
 shanika04/apache_skywalking
CVE-2020-9483 または CVE-2020-13921
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 は Azure Networking における重大な欠陥を露呈しており、攻撃者が権限を昇格させ、サブネット間のルーティングを制御できるようにします。この記事では、“GetRouteTable” API…
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) 脆弱性スキャナー。
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Amazon Web Servicesと統合するためのJava SDKで、S3、DynamoDB、EC2などへの安全なAPIアクセスを提供し、認証、暗号化、IAMサポートが組み込まれています。
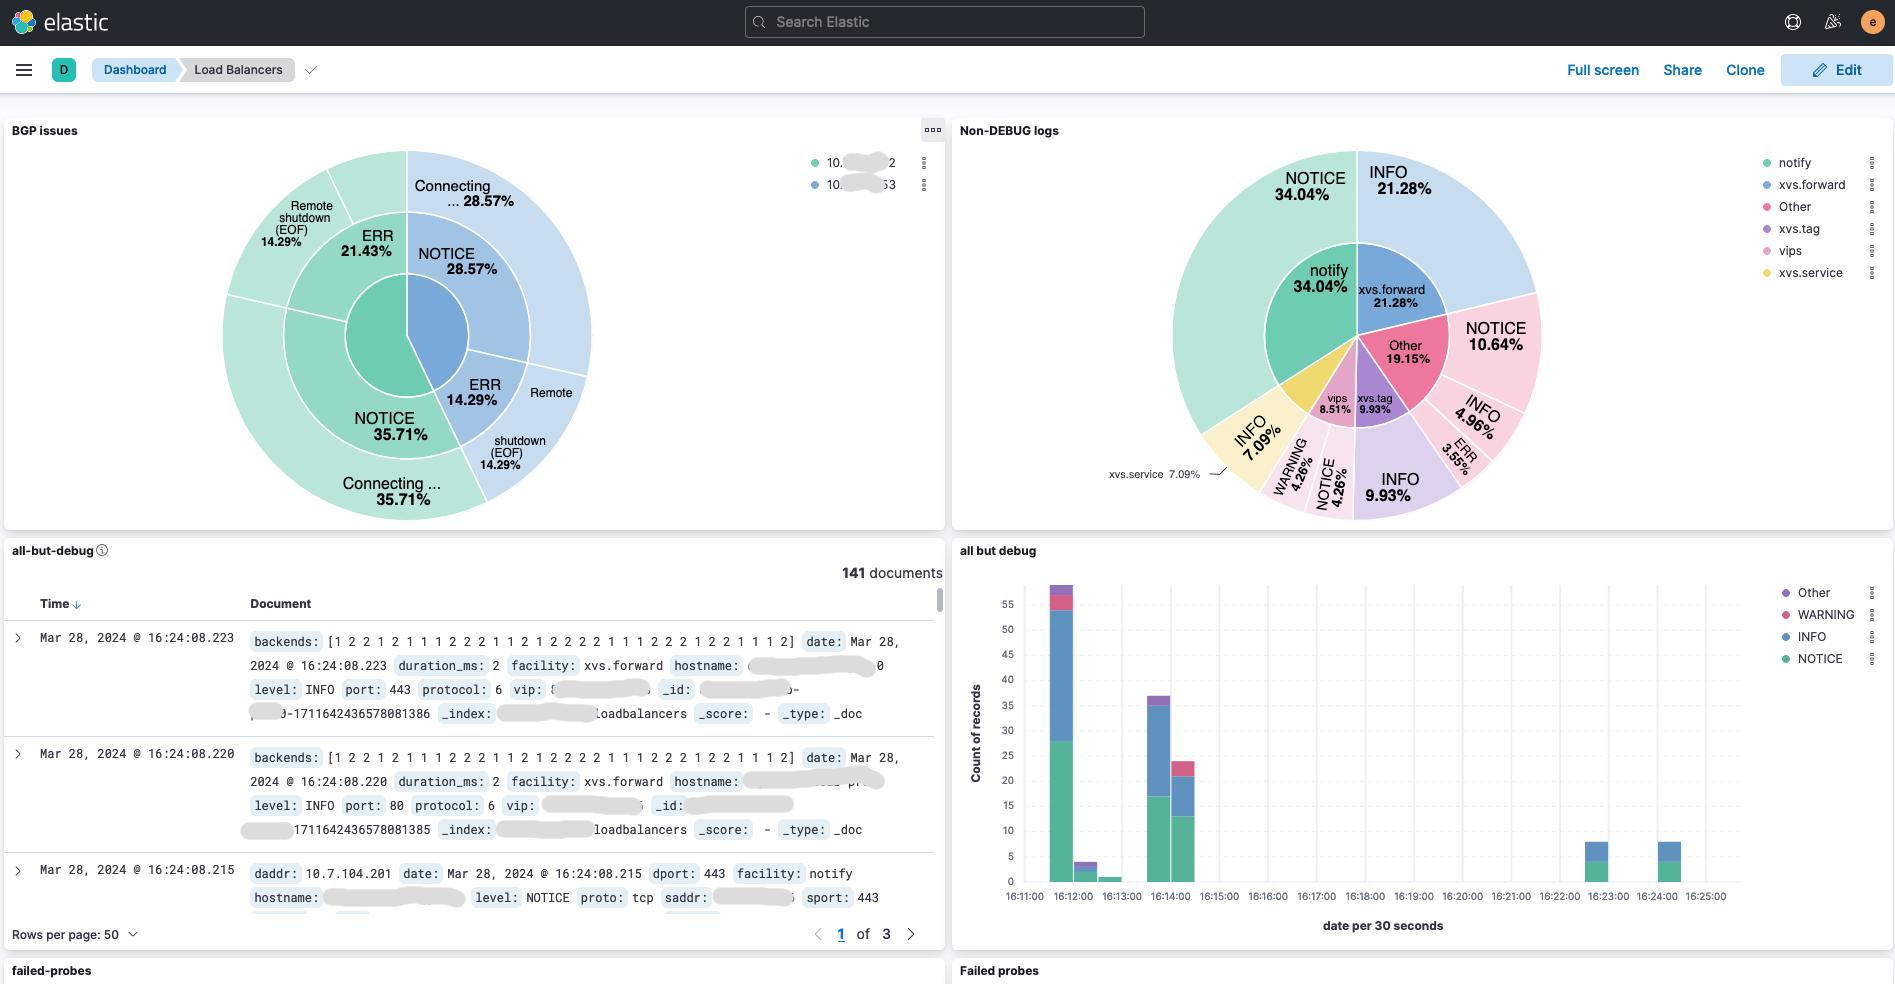 davidcoles/vc5
XDP/eBPFを使用した、Linux向けの水平方向にスケーラブルなDirect Server Returnレイヤ4ロードバランサー
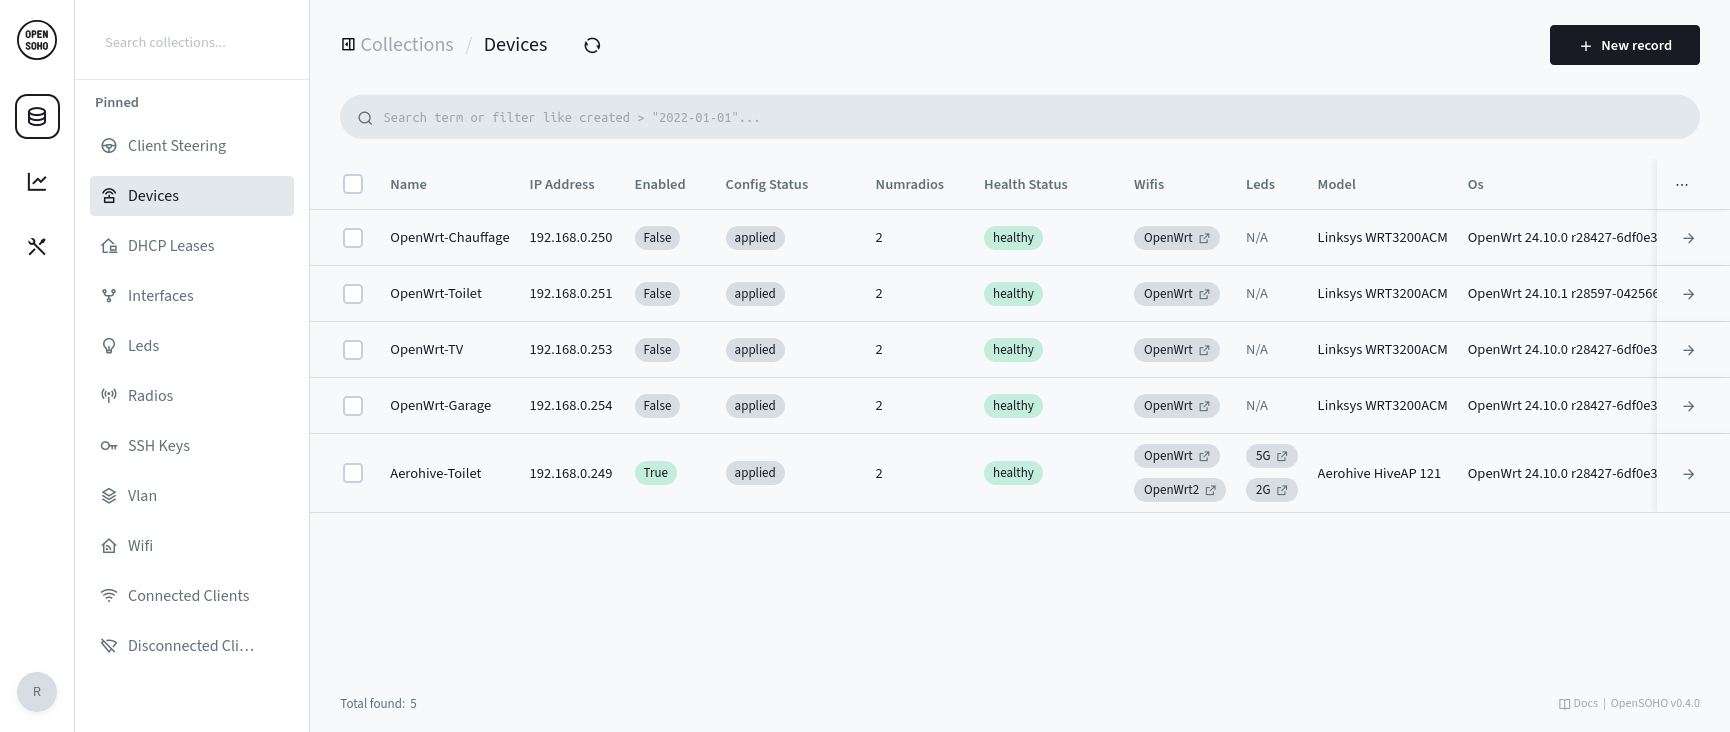 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 linnix-os/linnix
eBPFを活用したLinux可観測性とAIによるインシデント検出。AGPL-3.0ライセンス。








