
 #1

 lightspin-tech/red-shadow
AWS IAM設定をスキャンして、グループに対するユーザーアクションを制限できない誤設定された拒否ポリシーを検出することでシャドウ管理者を特定し、権限昇格の検出と修復を可能にします。
 blake-fm/vcenter-log4j
VMware vCenterのlog4j脆弱性CVE-2021-44228に対する公式回避策を適用するスクリプト

 fer1035_terraform/modules/terraform-aws-security-group
AWS セキュリティグループを管理するための Terraform モジュールです。現在、インバウンドルールとアウトバウンドルールでは、IPv4、IPv6、およびセキュリティグループ ID の入力に対応しています。
 cisagov/scubagoggles
Google Workspace向けのSCuBAセキュア構成ベースラインと評価ツール
 litmuschaos/chaos-operator
クラウドネイティブなワークロードにカオス実験を注入し、宣言的なCRDを通じて耐障害性テストとワークロードの堅牢化を自動化するKubernetesオペレーター。
 silverhack/monkey365
Microsoft 365、Azure、Entra ID向けのPowerShellベースのセキュリティ評価フレームワーク。構成ミス、CISベンチマーク準拠、クラウドセキュリティ態勢をスキャンし、構造化されたレポートを提供します。
 batfish/pybatfish
BatfishのPythonクライアント。ネットワーク設定分析ツールで、デバイス設定からネットワーク動作をモデル化し、導入前にセキュリティ、信頼性、コンプライアンスを検証します。
 bishopfox/cloudfoxable
意図的に脆弱な設計の、独自のAWSペネトレーションテストプレイグラウンドを作成
 elc0mpa/aws-doctor
AWSにおけるセキュリティ、コスト、ベストプラクティスを監査するための強力なオープンソースCLI。🩺 ☁️
 zeroecco/holos
YAMLコンポーズファイルを使用する宣言型KVM/QEMU VMオーケストレーションツール。libvirtやXMLを使わずに、cloud-init、SSH、PCIパススルー、イメージ検証を備えたマルチVMスタックを管理します。
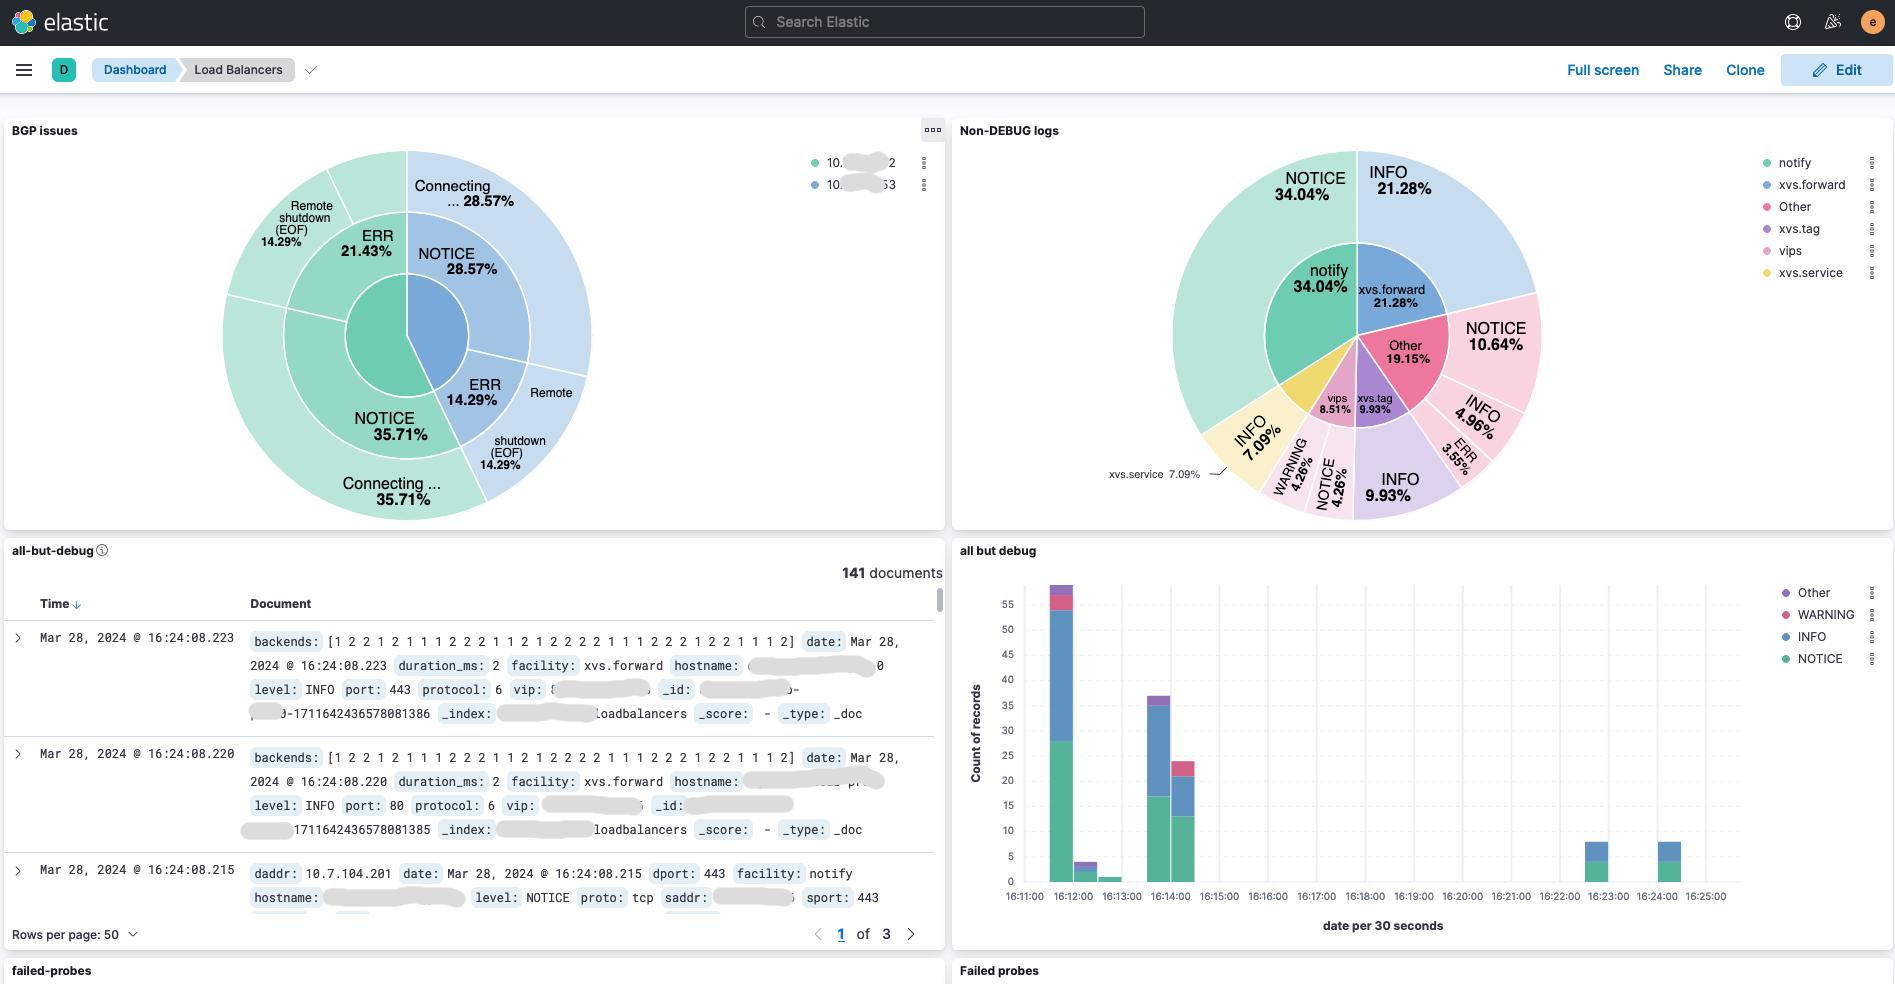 davidcoles/vc5
XDP/eBPFを使用した、Linux向けの水平方向にスケーラブルなDirect Server Returnレイヤ4ロードバランサー
 powerfulseal/powerfulseal
Kubernetesクラスター向けの強力なテストツール。
 kubernetes-sigs/aws-iam-authenticator
AWS IAM 認証情報を使用して Kubernetes クラスターに認証するためのツール
 nccgroup/scout2
AWS環境向けセキュリティ監査ツール
 awslabs/aws-security-assessment-solution
Prowlerを使用してAWSアカウントの特定時点のアセスメントを作成するためのAWSツール。
 aoripus-ltd/zapscape-fix
KVM/x86 shadow-MMU の use-after-free(Zapscape、CVE-2026-64561)に対する汎用カーネルライブパッチ
 controlplaneio/kubesec
Kubernetesリソースのセキュリティリスク分析








