
 #1
クラウドプラットフォーム(IaaS、PaaS)における構成、権限、およびサービスを監査するためのツール。
Kitploit おすすめ

 netflix/security_monkey
Security Monkeyは、AWS、GCP、OpenStack、およびGitHub orgのアセットとその経時変化を監視します。
 hashicorp/boundary
Boundaryは、動的インフラストラクチャ向けのアイデンティティベースのアクセス管理を実現します。

 anssi-fr/dfir4vsphere
VMWare vSphereフォレンジック用のPowerShellモジュール
 netwrix/pingcastlecloud
AzureADの監査プログラム
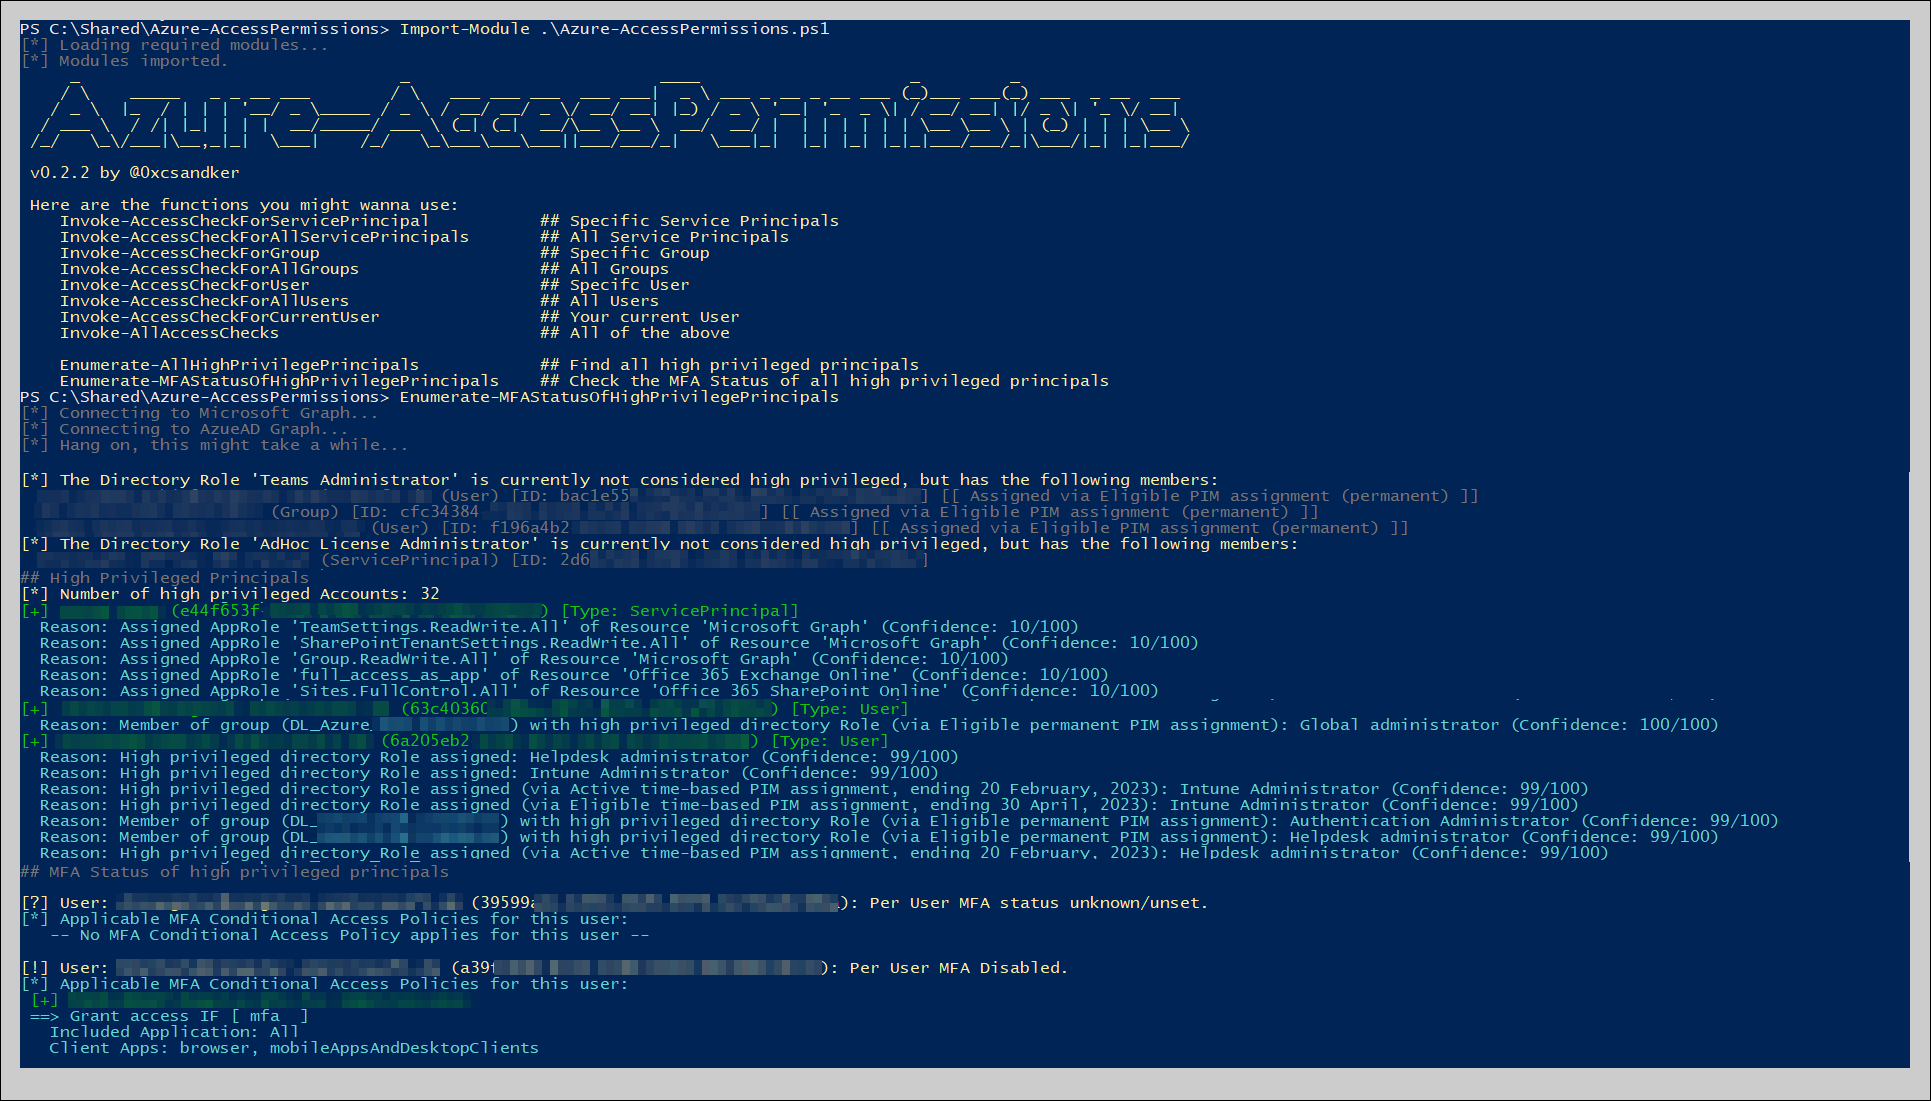 csandker/azure-accesspermissions
Azure Active Directoryのアクセス許可(ロール割り当て、サービスプリンシパル、特権アクセス構成を含む)を列挙し、セキュリティ監査を行うためのPowerShellスクリプト。
 rossengeorgiev/salt-security-backports
CVE-2020-11651 & CVE-2020-11652 向けの Salt セキュリティバックポート

 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 iknowjason/purplecloud
Azure Identityを試すための小さなツール - AzureおよびEntra IDラボ作成ツール。 ブログ: https://medium.com/@iknowjason/sentinel-for-purple-teaming-183b7df7a2f4
 gojek/cureiam
GCPインフラにおける権限超過アカウントの大規模クリーンアップ
 cachethq/cachet
🚦 Cachet、オープンソースのセルフホスト型ステータスページシステム。
 t0pcyber/hawk
Powershellベースのツール、O365の侵入や潜在的な侵害に関する情報収集のための。
 hacktricks-wiki/hacktricks-cloud
クラウド環境とCI/CDパイプラインのペネトレーションテストのためのコミュニティ駆動のナレッジベース:攻撃手法、列挙、特権昇格、および検出。
 bishopfox/cirro-azcli-ext
Cirro コレクション用の Azure CLI 拡張機能
 rootsecdev/secretsstalker
読み取り専用のEntra IDアプリ資格情報評価:Graphの権限、Azure RBAC、到達可能なクラウドデータを列挙し、調査結果を権限昇格と横移動の経路にマッピングします。
 hpcprofessional/remediate_cesa_2019_2091
EL7のSystemDに影響を与えるCVE-2018-15686、CVE-2018-16866、CVE-2018-16888の修復タスク
 radkawar/aws-firmware-dump
起動可能なAWS AMIのEBSディスクを取得し、EBS direct API経由でスナップショットをsha256マニフェスト付きのプライベートS3バケットへストリーミングし、オプションでrawイメージの展開も行います。
 hodgeluke/ai-agent-security-research
AIコーディングエージェント基盤に関するオープンなセキュリティ研究。CVE-2026-22812およびCVE-2026-22813向けのエージェント実行可能な修復マニフェスト。








