
 #1
Bluetoothデバイスのセキュリティと通信の脆弱性を評価および悪用するためのツール。
Kitploit おすすめ
 sysnets/atfuzzer
文法誘導進化的ファザーは、AndroidスマートフォンのATコマンドインターフェースをBluetoothおよびUSB経由で動的に解析し、DoS、プライバシー漏洩、およびプロトコルダウングレードの脆弱性を明らかにします。
 ojasookert/cve-2017-0781
BlueBorne CVE-2017-0781 Androidヒープオーバーフローの脆弱性
 nccgroup/ble-replay
BLE-Replayは、Bluetooth Low Energy(BLE)ペリフェラル評価ツールです。
 spectrixdev/diy_whisperpair
Google Fast Pairを使用したBluetoothアクセサリのハイジャック: WhisperPair CVE-2025-36911 参照実装および脆弱性検証ツールキット
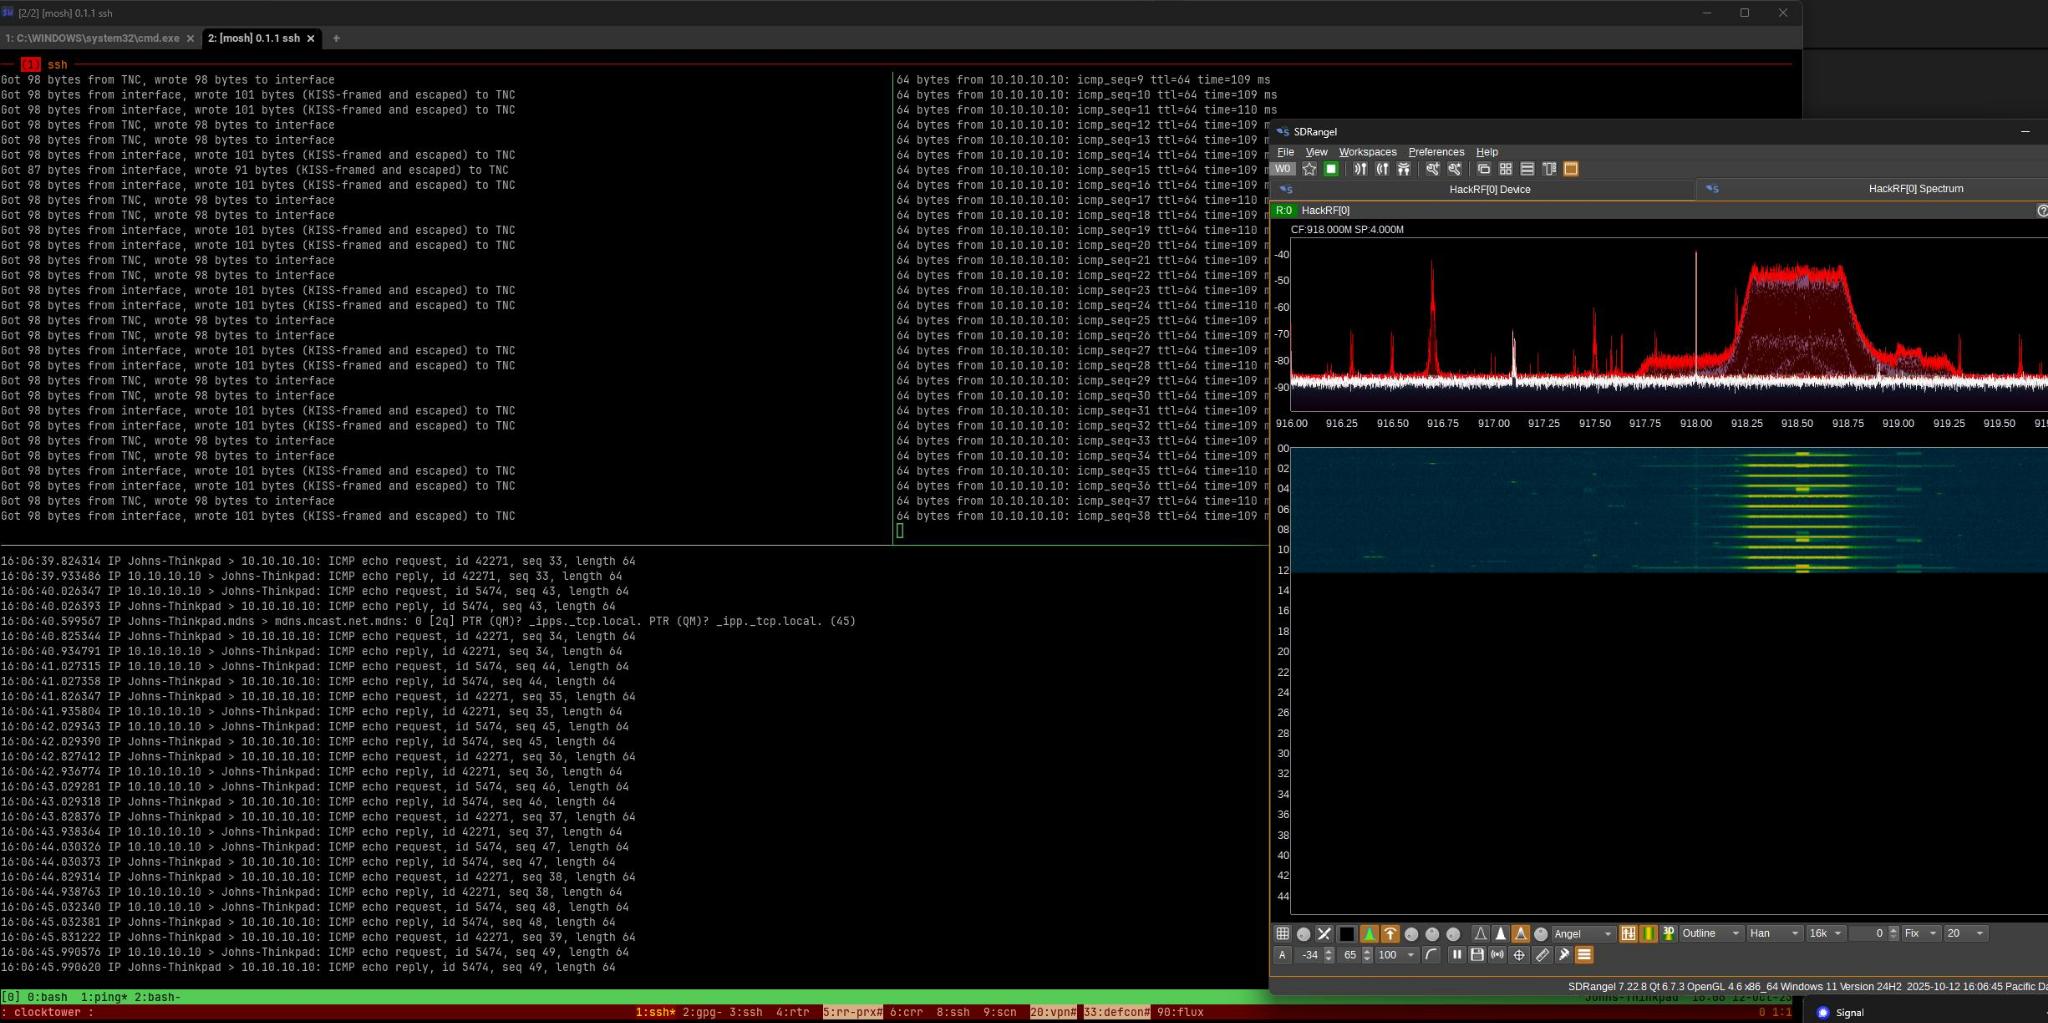 datapartyjs/meshtnc
消費者向けLoRa無線機をKISS TNCモデムに変換するファームウェア。シリアルCLI、BLEパケットスニッフィング、APRS/AX.25互換性を備え、パケット無線ネットワーク向け。
 nccgroup/nobex
nOBEX允许模拟PBAP、MAP和HFP配置文件,以测试车辆信息娱乐系统和使用这些配置文件的类似设备
 elevenpaths/dirtytooth-raspberrypi
IOS 11.1.2 以前のハックを悪用して、漏洩した情報を収集します。
 anssi-fr/ultrablue
ユーザーフレンドリーで軽量なBluetooth経由TPMリモート構成証明
 rew-sploit/rew-sploit
MSF および *その他* の攻撃をエミュレートし、解析する
 electroniccats/catsniffer-firmware
CatSniffer用ファームウェアリポジトリ。BLE、Zigbee、Sub-1 GHzなどに対応したマルチプロトコルIoTセキュリティ研究ボードであり、CC1352およびRP2040マイクロコントローラ向けのバージョン別ビルドを備えています。
 leommxj/cve-2020-0022
CVE-2020-0022の概念実証エクスプロイト。Android Bluetoothスタックを標的とし、細工したL2CAPパケットを介してバッファオーバーフローを引き起こし、影響を受けるデバイス上でサービス拒否を発生させます。
 praetorian-inc/caeruleus
Linux/BlueZ上でのBluetooth Low Energyセキュリティテスト用の単一Goバイナリ:スキャン、GATTの列挙、読み取り/書き込み/通知、キャラクタリスティックのファジング、およびJSON出力を伴う構造化された評価の実行。
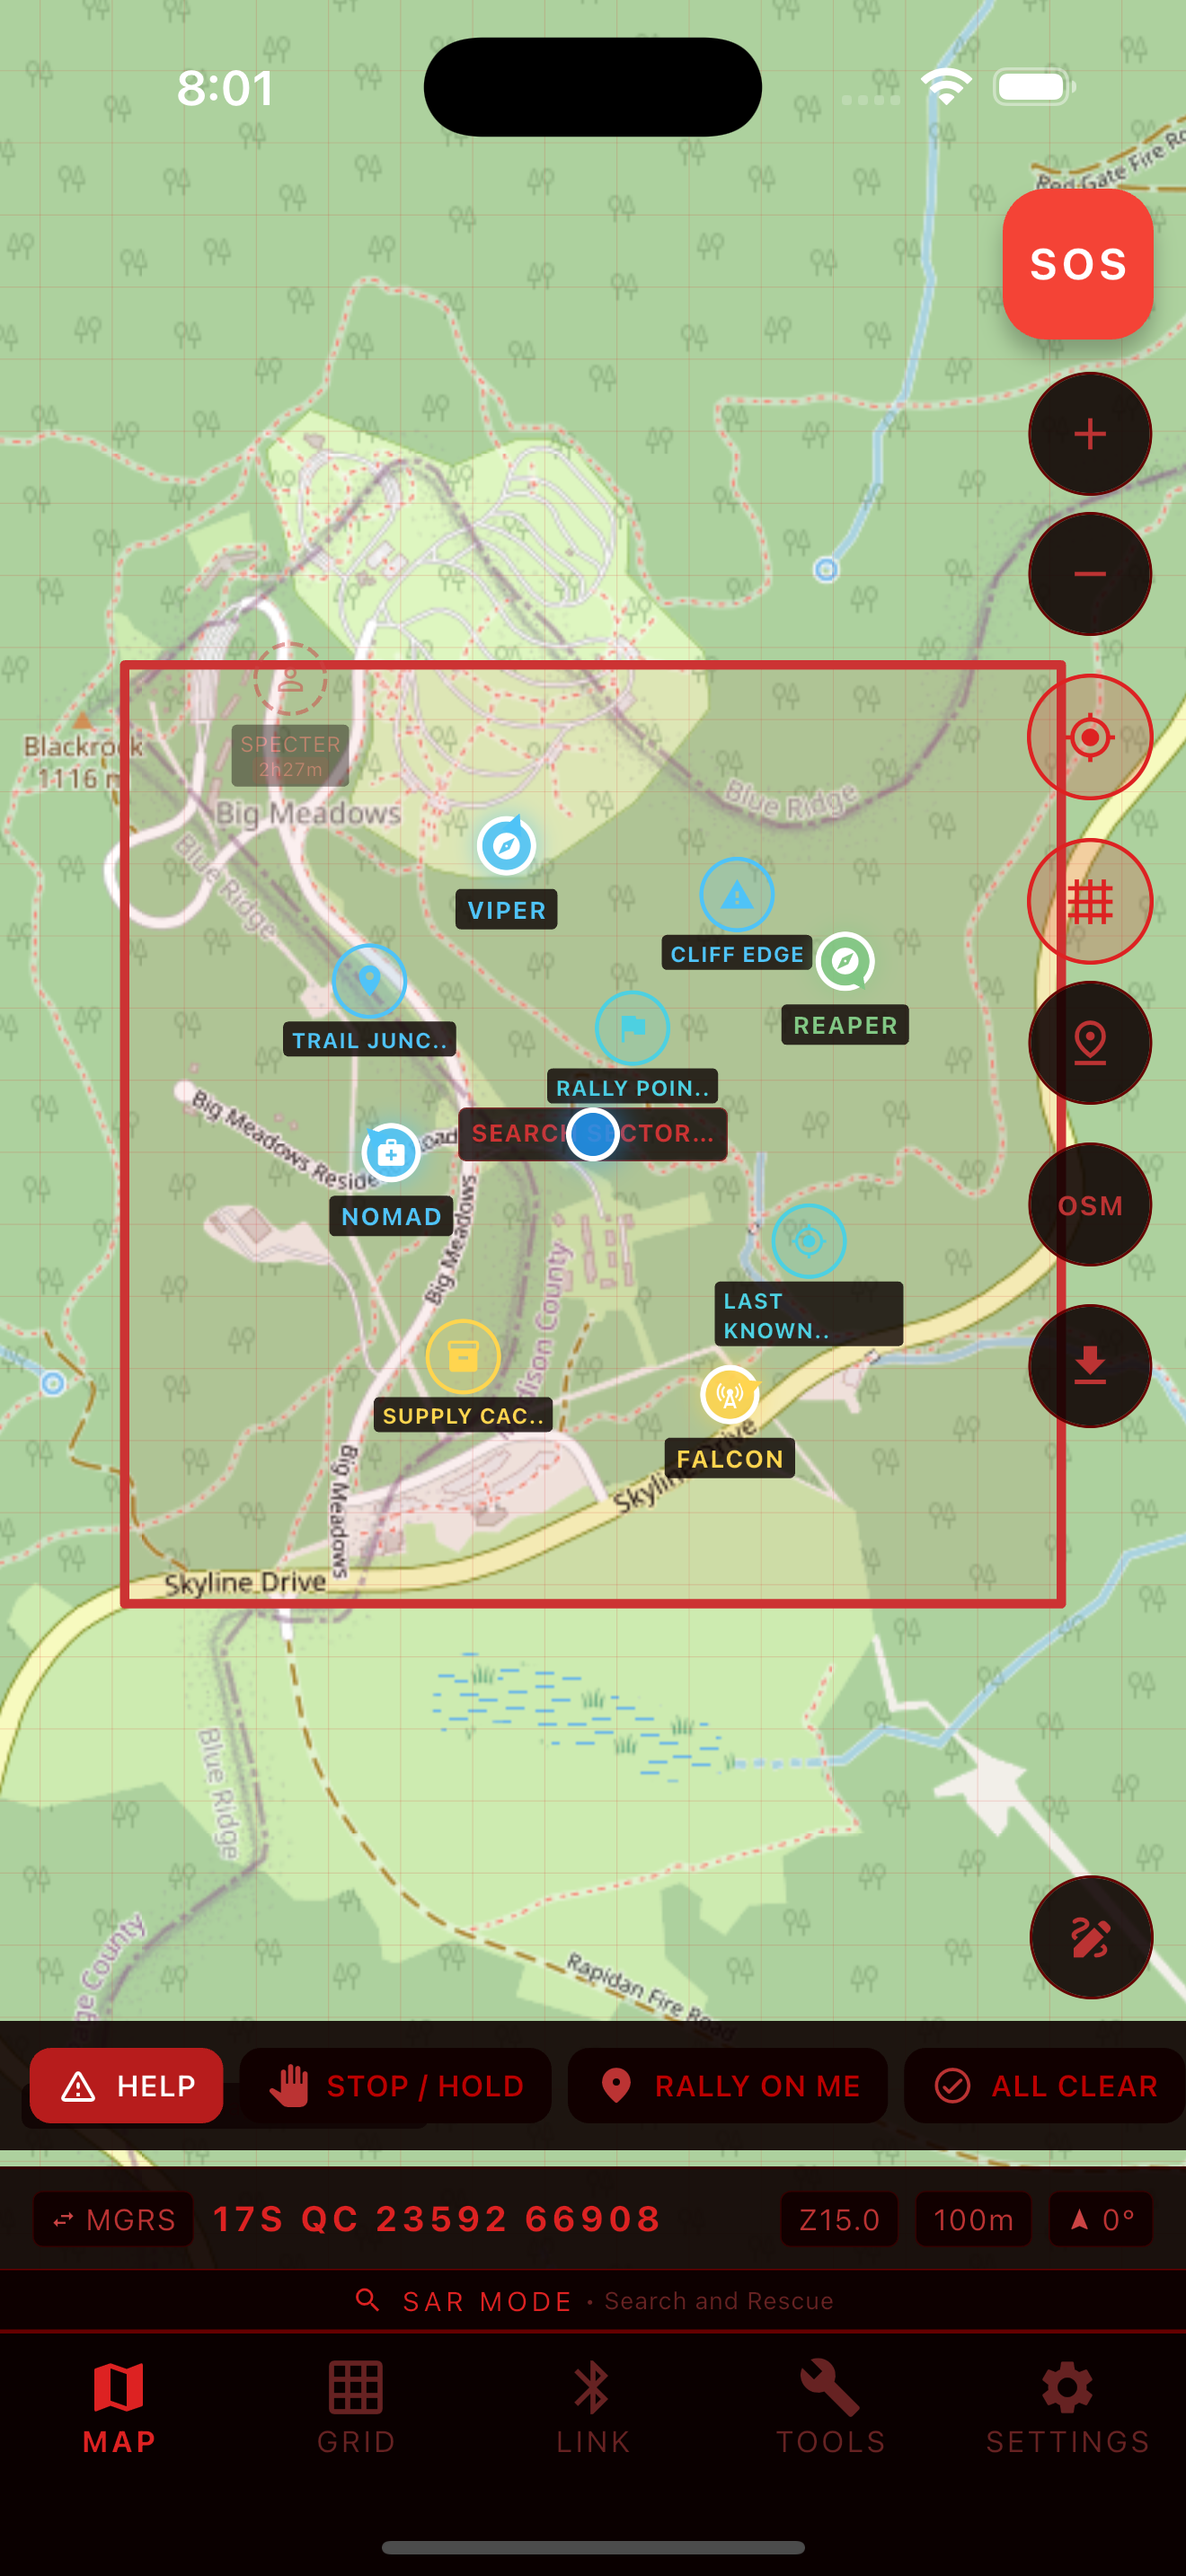 redgridtactical/redgridlink
2026年9月27日に提供終了。最終版v1.7.0のソースは参照用に保持されていますが、新規のストアダウンロードや購入はできません。開発はRed Grid MGRSで継続されており、そのMeshtastic無線機能はLinkの電話間トランスポートを置き換えるものではありません。
 rani-i/bluetoothdpoc
CVE-2018-4087 PoC
 iotsrg/iot-pentest-devices-and-purpose
2025年向けのIoTペネトレーションテスト用ハードウェアおよびソフトウェアツールの厳選ガイド。Bluetooth、Zigbee、Z-Wave、WiFi、RFID、自動車、サイドチャネル攻撃ベクトルをカバー。
 seemoo-lab/fitness-app
BLEベースのFitbit研究ツール。認証リプレイ、暗号化されたアクティビティダンプの復号、メモリ/ファームウェア抽出、IoTウェアラブルデバイスへのカスタムファームウェアフラッシュに対応。
 lrh2000/cve-2023-2002
Linux Bluetooth - 非特権ユーザーとして任意の管理コマンドを実行する
 bluepigeonproject/blue-pigeon
Blue Pigeonは、Bluetoothベースのデータ漏洩およびプロキシツールであり、リモートのコマンド&コントロール(C2)サーバーと侵害されたホストとの間の通信を可能にします。








