
 #1
Bluetoothデバイスのセキュリティと通信の脆弱性を評価および悪用するためのツール。
Kitploit おすすめ
 shaikusaf/system_bt_aosp10_r33_cve-2021-0475
Android Bluetoothスタック(Fluoride)のAOSPおよびLinux向けビルド手順。依存関係のセットアップとGN/Ninjaビルド手順を含む。
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
パッチ適用済みAndroid Bluetoothスタック(AOSP10)で、CVE-2021-0589に対応。AOSPおよびLinux向けのビルド手順付き。
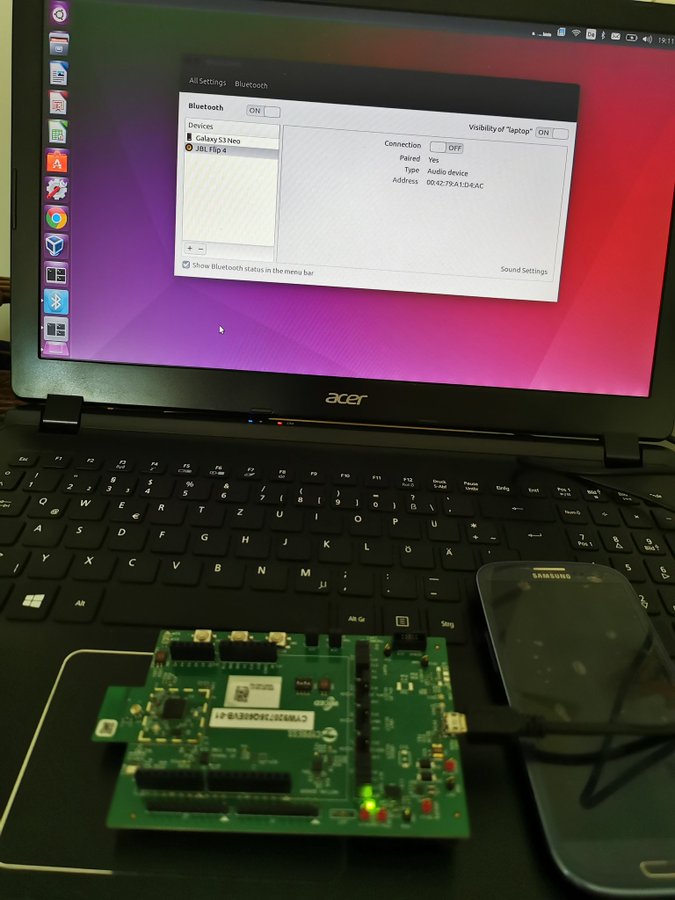 m4rm0k/cve-2020-10135-bias
CVE 2020-10135、別名BIAS(Bluetoothなりすまし攻撃)
 nanopathi/packages_apps_nfc_cve-2020-0453
CVE-2020-0453 のエクスプロイトで、Android NFC スタックの脆弱性を標的としており、細工された NFC パケットを介してローカル権限昇格を可能にします。
 spiralbl0ck/cve-2024-31320-
CVE-2024-31320 と Bluetooth を使用した侵害デバイスの地理位置情報の取得
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 uthrasri/cve-2023-28588_system_bt
system_bt_CVE-2023-28588
 kalibb/cve-2020-0022
Android 8-9 向けのゼロクリック Bluetooth RCE エクスプロイト (CVE-2020-0022)。ヒープスプレー、アドレス漏洩、および JOP チェーン実行により、BlueFrag 脆弱性を介したリモートコード実行を実現します。
 tlatkdgus1/blueborne-cve-2017-1000251
クローン
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 v3ilsm1th/cve-2023-45866_wip
BluetoothキーボードをシミュレートしてCVE-2023-45866を悪用し、DuckyScript経由でキーストロークを注入します。これは、認可されたテストのために脆弱なAndroid、iOS、macOS、Linuxデバイスに対して行われます。
 chapoly1305/cve-2023-46870
# CVE-2023-46870の詳細分析と概念実証 Nordic Semiconductor nRF Sniffer for Bluetooth LEにおける、安全でないファイル権限に起因するローカル権限昇格の詳細分析と概念実証。再現手順と緩和策を含む。
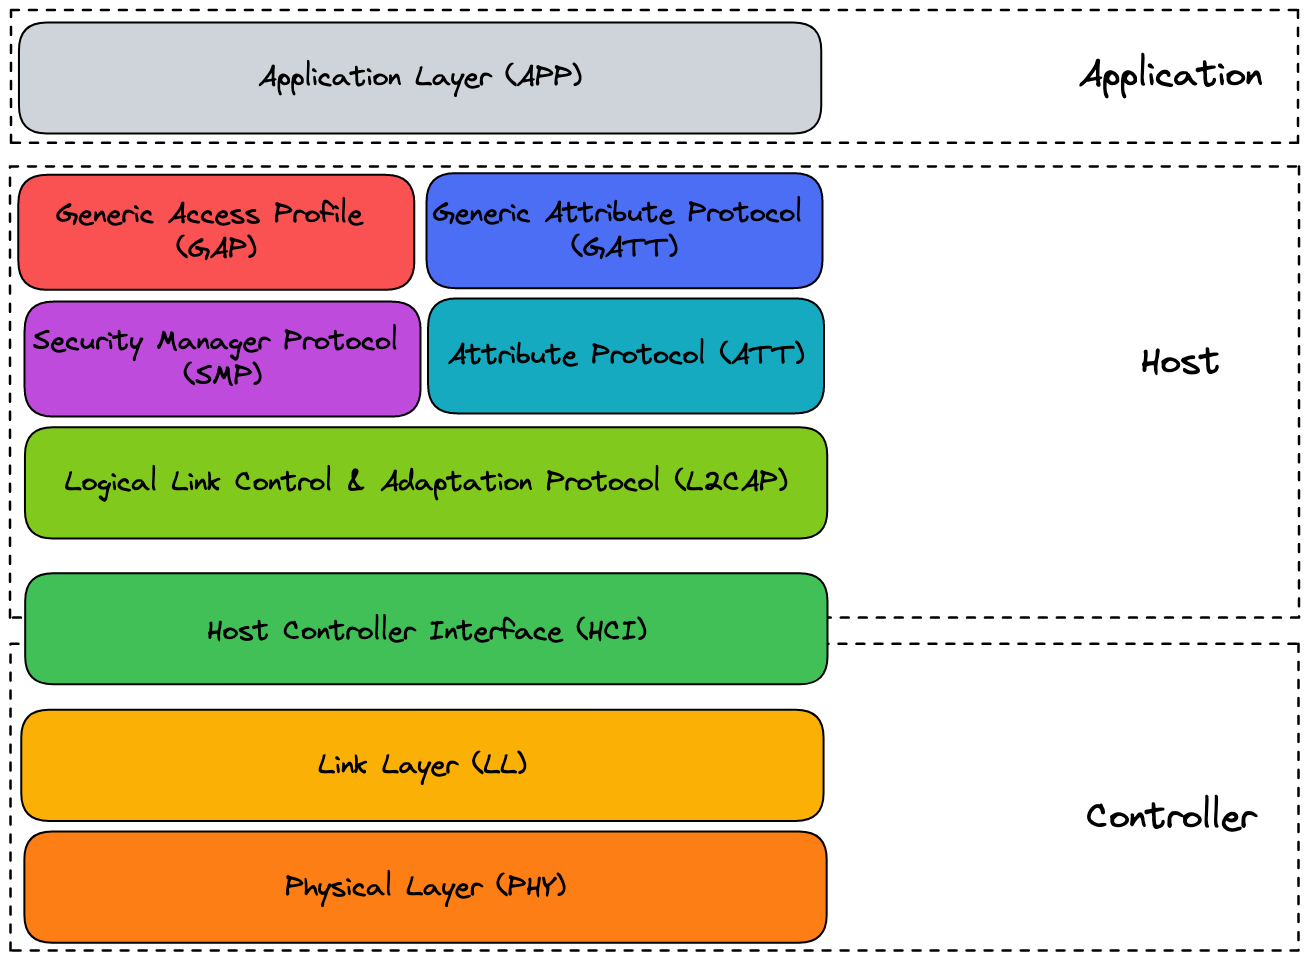 louisabricot/writeup-cve-2019-19194
CVE-2019-19194の解説と理論上のProof-of-Concept
 jjjjjjjj987/cve-2023-45866-py
PythonベースのCVE-2023-45866(Bluetoothの脆弱性)向け概念実証であり、セキュリティ研究とテストのための悪用手法を示しています。
 cipherx1802/cve-2026-31280-insecure-bluetooth-rfcomm-leading-to-device-crash-in-parani-m10-intercom
概念実証コード:Parani M10 インターコムの未認証Bluetooth RFCOMMサービスを実証し、任意のペイロード配信を可能にしてデバイスクラッシュを引き起こします。
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
 uthrasri/system_bt_cve-2024-0030
CVE-2024-0030のエクスプロイト。Android Bluetoothスタックの脆弱性を標的とし、細工されたBluetoothパケットを介してリモートコード実行を可能にします。








