
 #1
Bluetoothデバイスのセキュリティと通信の脆弱性を評価および悪用するためのツール。
Kitploit おすすめ
 george0papasotiriou/cve-2026-0101-ble-address-spoofing-via-weak-resolvable-private-address
CVE-2026-0101 向け Python PoC。キャプチャした Resolvable Private Address をリプレイして BLE アドレスを偽装し、信頼済みペリフェラルになりすますことを実証します。
 nanopathi/system_bt_aosp10_r33_cve-2021-0507
CVE-2021-0507 用エクスプロイト。Android の Bluetooth スタック (system/bt) におけるリモートコード実行の脆弱性です。この欠陥に対する概念実証 (PoC) を提供します。
 uthrasri/system_bt_cve-2024-0030
CVE-2024-0030のエクスプロイト。Android Bluetoothスタックの脆弱性を標的とし、細工されたBluetoothパケットを介してリモートコード実行を可能にします。
 satheesh575555/system_bt_aosp10_r33_cve-2020-0377
Android Bluetoothスタック(Fluoride)にCVE-2020-0377のパッチを適用したもので、AOSP 10のBluetooth脆弱性に対処します。
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
CVE-2023-21125のターゲットリファレンス。Android BlueDroid Bluetoothの脆弱性であり、影響を受けるコンポーネントに焦点を当てたコードとドキュメントを含む。
 omerporze/brokentooth
CVE-2018-4327 の PoC
 gryfman/dlpwn
Red Team向けのツール。Bluetooth音声伝送を介した隠蔽ファイル流出を行い、バイナリデータをFLAC信号にエンコードすることでEDR、XDR、DLPセキュリティシステムをバイパスします。
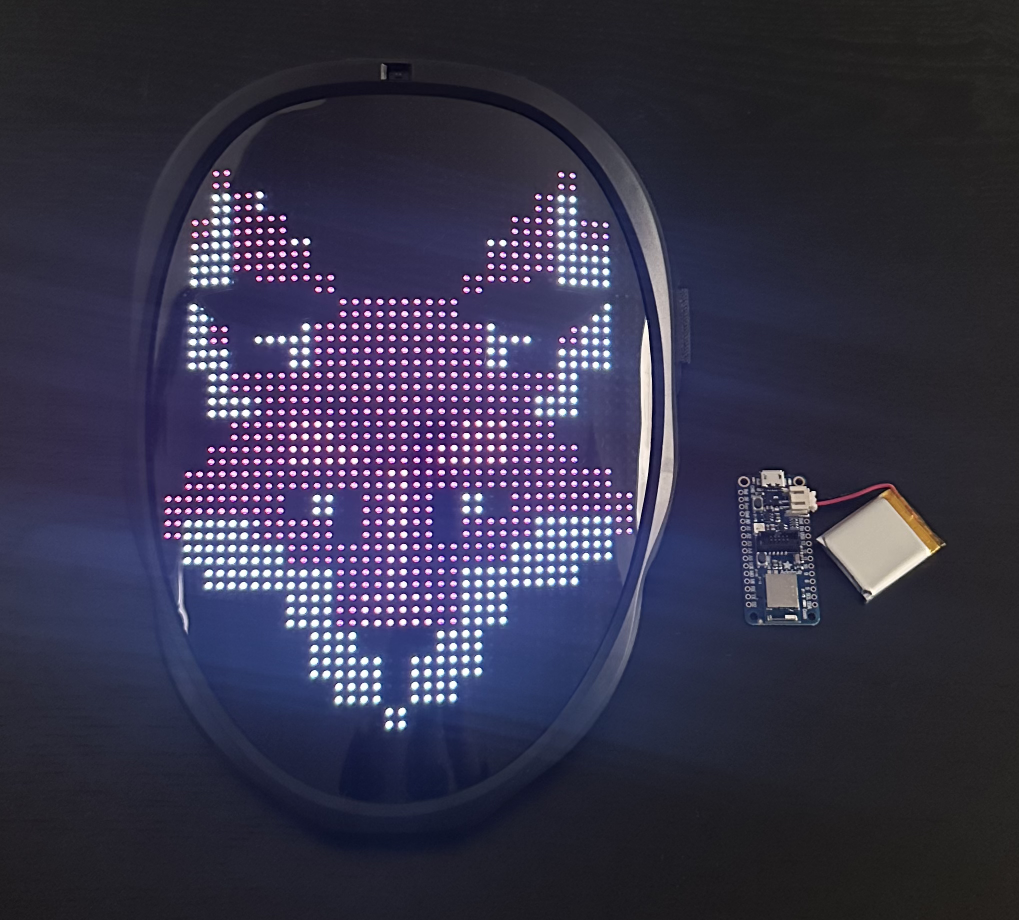 bishopfox/shining-mask
BLEベースのツールで、ユーザーの操作なしにカスタム画像をアップロードすることでShining LEDマスクを自動的に発見・悪用し、消費者向けIoTデバイスのセキュリティ脆弱性を実証します。
 xen0bit/fwbt
Bluetooth Low-Energyを介したFirewallaとの対話、およびCVE-2024-40892 / CVE-2024-40893の悪用のための概念実証コード
 xg3nesis/rustyinjector
Marc Newlin のキーストローク注入概念実証(CVE-2023-45866)の Rust 実装。
 george0papasotiriou/cve-2026-11109-bluetooth-classic-knob-attack-key-negotiation-of-bluetooth-
Bluetooth Classic KNOB攻撃のPythonシミュレーション。暗号鍵サイズのダウングレードと、傍受したBluetoothトラフィックのブルートフォース復号を示します。
 nicholas-howland/cve-2026-6992-poc
脆弱性の概念実証を再構成したもの(https://github.com/utmost3/cve/issues/2 より)。脆弱性の発見については一切の功績を主張しません。これは教育およびポートフォリオ目的のみです。
 nanopathi/system_bt_aosp10_r33_cve-2020-0471
CVE-2020-0471の概念実証エクスプロイトを備えたAndroid Bluetoothスタック(Fluoride)。AOSP 10での脆弱性分析と悪用テストを可能にします。
 nanopathi/system_bt_aosp10_r33_cve-2020-0463
CVE-2020-0463の修正を含むAndroid Bluetoothスタック(Fluoride)で、AOSP 10でのBluetooth脆弱性のセキュリティ分析と悪用テストを可能にします。
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
パッチ適用済みAndroid Bluetoothスタック(AOSP10)で、CVE-2021-0589に対応。AOSPおよびLinux向けのビルド手順付き。
 pieterbork/blueborne
スキャン/エクスプロイト Blueborne CVE-2017-0785
 trinadh465/packages_apps_bluetooth_aosp10_r33_cve-2022-20126
CVE-2022-20126 のパッチを含む Android Bluetooth パッケージ。AOSP 10 のセキュリティ脆弱性に対処します。
 naren-jayram/linux-heap-based-type-confusion-in-l2cap
CVE-2020-12351








