
 #1
Bluetoothデバイスのセキュリティと通信の脆弱性を評価および悪用するためのツール。
Kitploit おすすめ
 sgxgsx/blueborne-cve-2017-1000251
Linux Kernel < 4.13.1 - BlueTooth バッファオーバーフロー (PoC) BlueBorne - 概念実証 - 非武装/非武器化 - DoS (クラッシュ) のみ
 bloodcode-spasov/ble-cve2025-attack-new-version
# android-ble-cve-2025-4866 🔐 **CVE-2025-4866のPoC — Android BLE脆弱性(公開バージョン)** 📡 AndroidデバイスにおけるBLE認証の脆弱性を悪用(公開PoCのみ)。 👨💻 BloodCode…
 coleshelly/bandexploit
M1 Band スマートウォッチ Bluetooth Low Energy エクスプロイト Pythonスクリプト (CVE-2018-11631)
 damiansuess/learn.bluejam
BlueJam CVE-2017-0781とは何かを学ぶ
 gmh5225/cve-2023-21739
Windows Bluetooth Driver の特権昇格の脆弱性。 CVE プロジェクト(@Sn0wAlice による)
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
ESP32に未公開のhci bluetoothコマンド(CVE-2025-27840)が送信された際の、ESP32上のbluetoothモジュールの挙動の電力トレースを取得するためのファームウェア。ESP-IDF v5.0.8およびv5.0.9を使用。
 nanopathi/system_bt_aosp10_r33_cve-2021-0435
CVE-2021-0435 の修正を含む Android Bluetooth スタック(AOSP 10 r33)。Bluetooth ペアリングにおけるリモートコード実行に対処します。
 yash-chandna/cve-2024-34463
CVE-2024-34464を標的とした概念実証エクスプロイトで、BPL Smart Weighing Scale PWS-01-BTのBluetoothセキュリティの不備を狙います。BLEスキャナーとPythonベースの攻撃スクリプトが含まれています。
 nanopathi/packages_apps_nfc_cve-2020-0453
CVE-2020-0453 のエクスプロイトで、Android NFC スタックの脆弱性を標的としており、細工された NFC パケットを介してローカル権限昇格を可能にします。
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 jclarkcom/ble_proxy
BLEベースのHTTPプロキシシステムで、ブラウザのトラフィックをiOSデバイス経由でルーティングします。HTTP/HTTPS、データ圧縮、およびハードウェアなしでテストするためのモックモードをサポートしています。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
AOSP Bluetooth スタックリポジトリをCVE-2021-0435用に改変したもので、Bluetoothの脆弱性の分析とテスト用にパッチ適用済みまたは脆弱なバージョンを提供します。
 ojasookert/cve-2017-0785
Blueborne CVE-2017-0785 Android 情報漏洩脆弱性
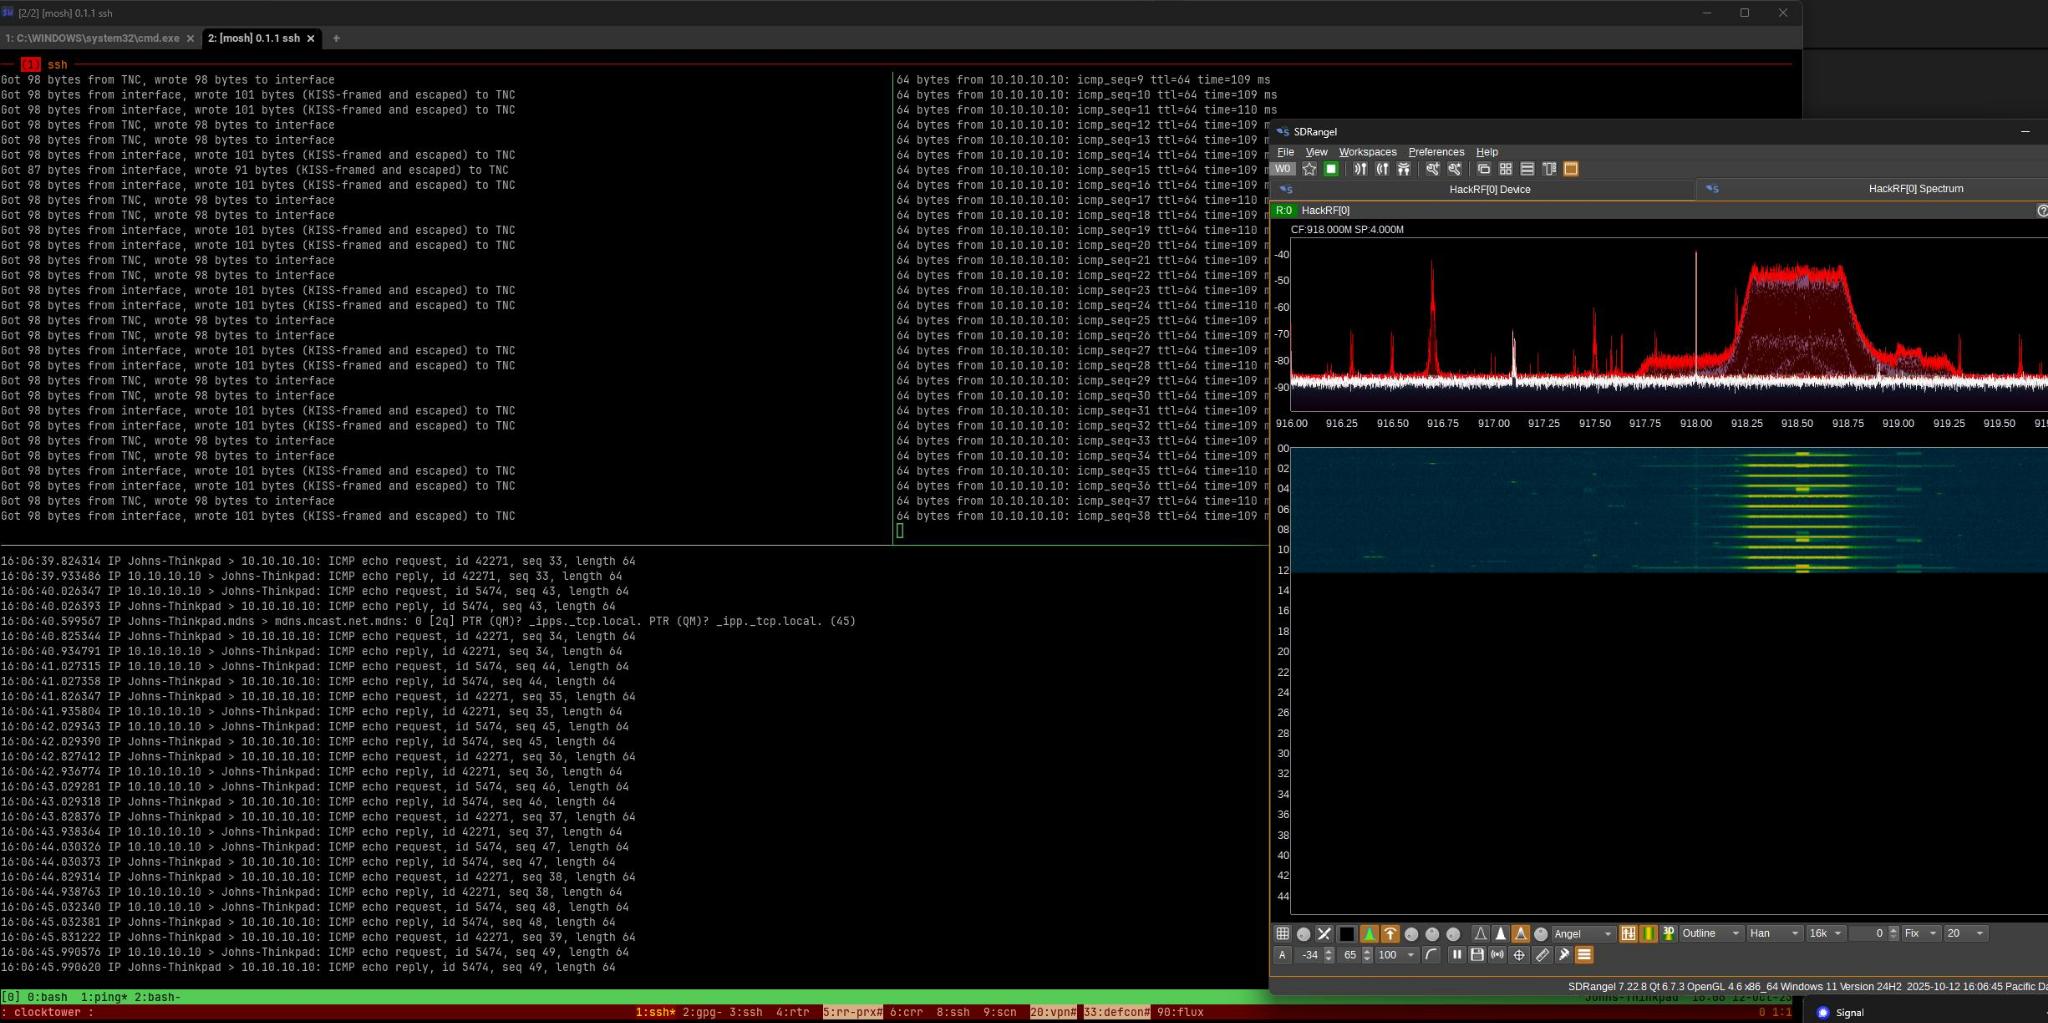 datapartyjs/meshtnc
消費者向けLoRa無線機をKISS TNCモデムに変換するファームウェア。シリアルCLI、BLEパケットスニッフィング、APRS/AX.25互換性を備え、パケット無線ネットワーク向け。
 nccgroup/nobex
nOBEX允许模拟PBAP、MAP和HFP配置文件,以测试车辆信息娱乐系统和使用这些配置文件的类似设备
 nccgroup/bleboy
BLEBoyは、ユーザーにBLEセキュリティを教えるためのトレーニングツールで、単一のBLEペリフェラルを提供し、各BLEペアリング方式を試すことができ、GATTセキュリティの概念を示します。








