#1

 trickster0/offensiverust
レッドチームエンゲージメントのためのRust武器化
 bmax121/kernelpatch
Linuxカーネルを、ストリップされたLinuxカーネルイメージのみでパッチおよびフックする。
 ashemery/exploitation-course
攻撃的ソフトウェアエクスプロイトコース
 secretsquirrel/the-backdoor-factory
シェルコードを使用してPE、ELF、Mach-Oバイナリにパッチを適用。新バージョンは開発中で、スポンサーのみ利用可能です。
 keystone-engine/keystone
アセンブリソースをArm、x86、MIPS、PowerPC、RISC-Vなどのマシンコードに変換するマルチアーキテクチャアセンブラフレームワーク。軽量なコアと多言語向けバインディングを備えています。
 fabiobaroni/awesome-exploit-development
Exploit Developmentを学ぶための厳選されたリソース(書籍、チュートリアル、コース、ツール、脆弱性のあるアプリケーション)のリスト
 opa334/darksword-kexploit
iOS <=26.0.1 DarkSword カーネルエクスプロイトを Objective-C で再実装
 berdav/cve-2021-4034
CVE-2021-4034 1day
 sashs/ropper
さまざまなファイル形式のファイルに関する情報を表示し、異なるアーキテクチャ(x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64)のROPチェーンを構築するためのガジェットを見つけます。逆アセンブルには、Ropperは優れたCapstone…
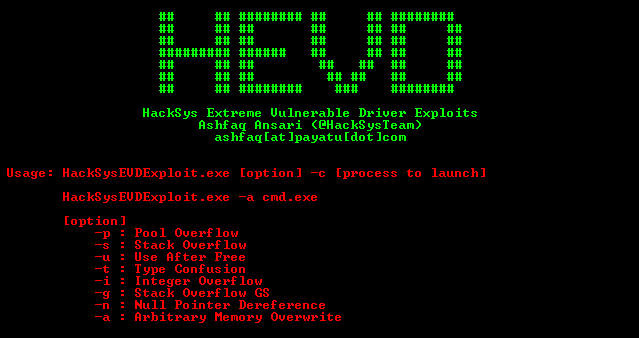 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows & Linux
 califio/publications
厳選されたセキュリティ研究論文、CVEエクスプロイトの解説記事、Apple内部のリバースエンジニアリング解析、および委託によるセキュリティ監査レポート(Mbed TLS、Shamir39)のコレクションです。
 xairy/kernel-exploits
Linuxカーネル向けの概念実証エクスプロイト
 jthuraisamy/syswhispers2
AV/EDR回避:直接システムコールによる回避。
 bsauce/kernel-exploit-factory
LinuxカーネルCVEエクスプロイト解析レポートと関連デバッグ環境。もうLinuxカーネルをコンパイルしたり、環境を設定したりする必要はありません。
 hasherezade/pe_to_shellcode
PEをシェルコードに変換します
 chompie1337/smbghost_rce_poc
CVE-2020-0796 (SMBGhost) に対する概念実証リモートコード実行エクスプロイト。Windows SMBv3の圧縮脆弱性を標的とし、カーネルシェルコードインジェクションを伴います。