
 #1
バイナリエクスプロイト技術、ROPチェーン、ヒープエクスプロイト、書式文字列、メモリ破損研究。
Kitploit おすすめ

 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。
 llvmparty/striga
リバースエンジニアリング、最適化、VMハンドラ解析のために機械語コードを解析可能なIRに変換する、Pythonによる実験的なx86-64からLLVM IRへのリフター。
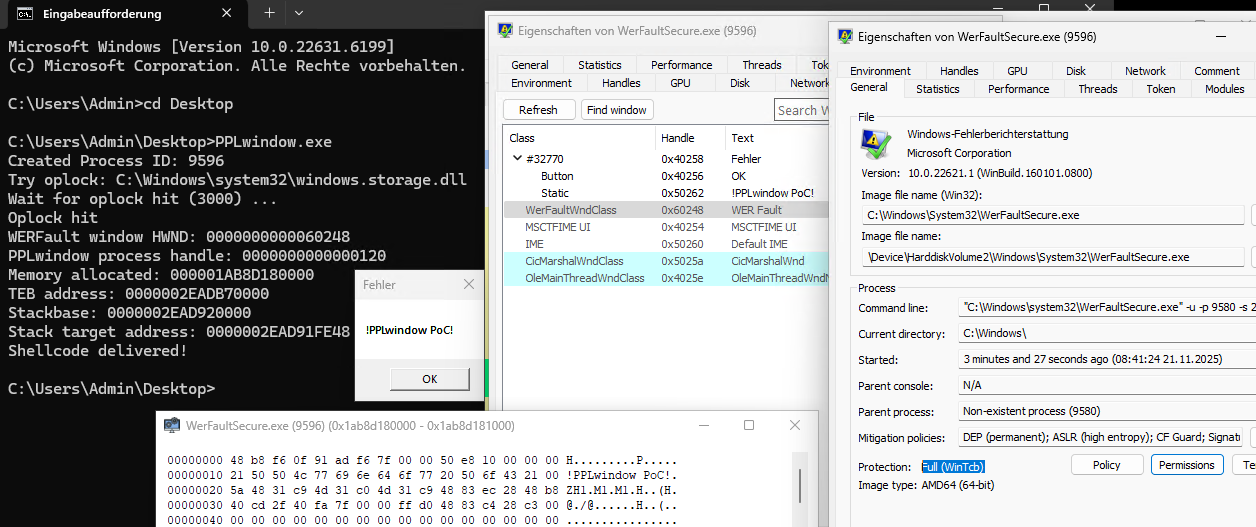 r41n3rzuf477/pplwindow
NtUserGetWindowProcessHandle システムコールを悪用して管理者権限なしで保護された Windows プロセスへのハンドルを取得する、概念実証の PPL バイパス。
 bignerd95/chimay-red
Vault 7 CIAリークのMikrotikエクスプロイトの動作するPOC
 not-matthias/amd_hypervisor
カスタマイズ可能なvmexitハンドラ(MSR、CPUID、RDTSC)とカーネルレベルの監視および研究のためのNPTフッキングを備えたRust AMD SVMハイパーバイザーフレームワーク。
 67-6f-64/antioreans-codedevirtualizer
ThemidaのFISH仮想マシン(2.2.5.0-2.2.7.0)を逆仮想化し、保護されたバイナリからネイティブコードを復元するIDA 6.8プラグイン。リバースエンジニアリング研究向け。
 thesecretclub/sandboxbootkit
Windows Sandbox用のBootkitで、DSE/PatchGuardを無効化します。
 abraxas/gatex
FortinetHunter (@YogSoth0) バイナリクラッキングアプリケーション。FortinetHunter の CTF の一部。ELF door: ストリップされた Nuitka onefile、XOR でスクランブルされた Argon2id 検証器、AES-GCM 整合性。
 gmh5225/kernel-ctf
LinuxカーネルエクスプロイトのCTFチャレンジ集。バッファオーバーフロー、use-after-free、競合状態の脆弱性を扱い、実践的なセキュリティ学習を可能にします。
 hfiref0x/kdu
Windowsカーネルドライバーユーティリティ。脆弱な署名済みドライバーを悪用(BYOVD)してDSEをバイパスし、未署名ドライバーをロードし、保護されたプロセスをハイジャックし、プロセスメモリをダンプします。
 ubfx/bindiffhelper
Ghidra拡張機能で、関数マッチングのためにBinDiffを統合する
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engineを活用した、シンボル対応のx86/x64アセンブリパッチング用IDA Proプラグイン。Keypatchのフォークで、自動IDAシンボル解決、RIP相対エンコーディング、_↔. の名前補正を備えています。
 xf1les/fsop-finder
Binary Ninjaプラグイン。制御フローとスタックポインタをハイジャックできるFSOPコードパスを求めてglibc libioをスキャンし、ヒープエクスプロイト研究を支援する。
 valium007/cve-2026-56129
Toshiba qiomem.sys ドライバを悪用して ring 3 から任意の物理メモリ読み書きを実現する Proof-of-concept と、その解説記事。
 0vercl0k/kepaboo
KEPServerEXのアンチデバッグ技術を無効化する
 y198nt/nginx-chain-rift-poolslip
ASLR非依存のnginx RCEチェーンPoC。PoolSlipヒープ過読リーク(CVE-2026-9256)とriftオーバーフロー(CVE-2026-42945)を組み合わせ、標準のnginxでsystem()に到達する。
 0xdeadbeefnetwork/copy_fail2-electric_boogaloo
非特権のLinuxローカル権限昇格エクスプロイト。xfrm ESP-in-UDPのMSG_SPLICE_PAGES no-COWファストパスを悪用して/etc/passwdを上書きし、root権限を取得する。
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).








