
 #1

 wise-security/cve-2025-69599
CVE-2025-69599の概念実証エクスプロイト。RayVentory Scan Engineのrviaおよびndtrackバイナリにおける未制御の検索パス要素を実証し、PATH操作と共有オブジェクトのハイジャックによる任意のコード実行を可能にします。
 3dluvr/new-lib3mf.dll-for-meshmixer
MeshMixer用のプリコンパイル済みlib3mf.dll。CVE-2021-21772およびzlib 1.3.1向けのバックポートされたパッチが含まれています。
 graypixel2121/cve-2025-57489
技術的分析と概念実証エクスプロイト:CVE-2025-57489は、SuperDuper! v3.10における不適切なsetuidバイナリ設計による権限昇格脆弱性であり、任意のrootコマンド実行を可能にします。
 0xxa/google-poc
このリポジトリには、私がGoogleのOSV-SCALIBRプロジェクトで発見したCVE-2025-13425(Nullポインタ参照/配列のインデックス超過脆弱性)の再現手順が含まれています。
 furyutei/cve-2015-0235_ghost
C言語製のGHOST glibc脆弱性(CVE-2015-0235)エクスプロイト。gethostbyname関数群のバッファオーバーフローを介してリモートコード実行を可能にします。
 joakimbulow/cve-2026-23907
Apache PDFBoxのパストラバーサル脆弱性(CVE-2026-23907)に対する概念実証エクスプロイトであり、悪意のあるPDFに埋め込まれたファイルを介した任意のファイル書き込みを実証します。
 mohitsinghpapola/cve-2023-20052
CVE-2023-20052 ClamAV XXEエクスプロイト用のDockerビルドを修正しました。libdmg-hfsplus互換性のためにUbuntu 18.04とOpenSSL 1.0を使用して、OpenSSL…
 bengabay1994/cve-2021-21551-poc
このリポジトリには、dbutil_2_3.sys ドライバの脆弱性をブラインド分析した際に作成した PoC が含まれています。これは、既存の writeup を参照せず、またこのドライバにどの CVE…
 tiran/cve-2018-8970
CVE-2018-8970 のデモ
 leorivass/jq-els-backport-cve-2025-48060
jq 1.6 に CVE-2025-48060(jv_string_empty におけるヒープバッファオーバーフロー)のアップストリーム修正をバックポートしました。
 tronciuvlad/cve-2024-26475
radareorg radare2 v.0.9.7からv.5.8.6までに存在し、v.5.8.8で修正された問題により、ローカルの攻撃者がgrub_sfs_read_extent関数を介してサービス拒否(DoS)を引き起こす可能性があります。
 alvarosr/cve-2025-5548
CVE-2025-5548(FreeFloat FTP Server)の文書化された技術的分析と制御された悪用。ラボ環境の構築、静的/動的バイナリ解析、脆弱性の特定、教育目的でのエクスプロイト検証を網羅しています。
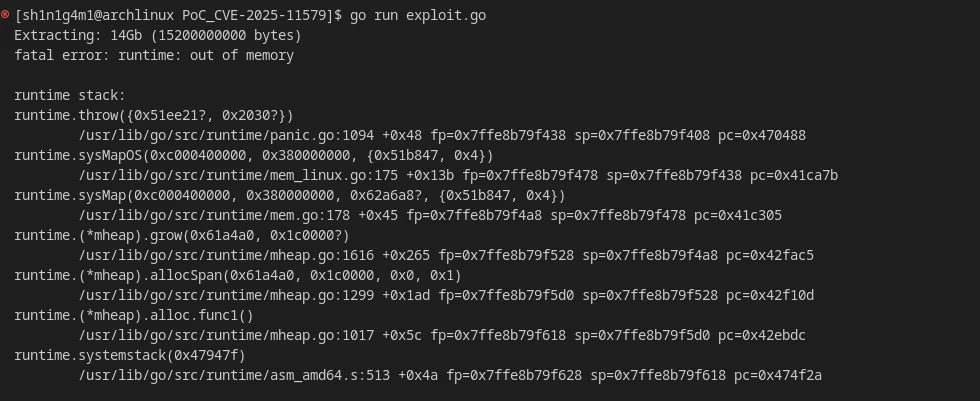 shinigami-777/poc_cve-2025-11579
CVE-2025-11579の概念実証エクスプロイト。rardecodeにおけるサービス拒否(DoS)脆弱性で、過大な辞書サイズを持つ細工されたRARファイルを介してメモリ不足によるクラッシュを引き起こします。
 shinycolumn/cve-2025-56802
AES-CFB鍵生成および管理の脆弱性(Reolinkデスクトップアプリケーション)
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 は、任意のコード実行に対して脆弱です。これは、CVE サイトで使用される公開リファレンスです。
 thunderstrike9090/conflicker_analysis_scripts
有名なnetapi脆弱性(CVE-2008-4250)、すなわちMS08-067を悪用するconflickerワームを解析するスクリプト
 rvermeulen/codeql-cve-2022-35737
CVE 2022-35737 を検出するための CodeQL クエリ









