
 #1
バイナリリバースエンジニアリング、逆アセンブル、逆コンパイル、パッチ適用ツール。
Kitploit おすすめ

 cobbbex/cisco-asa-vulnerability-research
Cisco ASA の lina バイナリを体系的にリバースエンジニアリングし、CVE-2025-20333 および CVE-2025-20362 を含むメモリ破損の脆弱性を発見・分析します。リモートコード実行のプリミティブを見つけることに重点を置いています。
 m507/cve-2017-13156
APKがCVE-2017-13156に対して脆弱かどうかを判断するため
 themalwareguardian/cve-2025-4275
CVE-2025-4275(Hydr0ph0bia)の分析と悪用。これはSecure Bootの信頼チェーンの弱点であり、ファームウェア変数を利用して攻撃者が制御する証明書を導入し、後続のブートコンポーネントから信頼させるものです。
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto のヒープバッファオーバーフロー PoC(CVE-2026-2005): 細工された OpenPGP パケットを使った低権限 RCE およびスーパーユーザーへの権限昇格を実証します。
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
ハッキング用stage1シェルコードローダーの分析
 eddinos2/cve-2026-64705
# CVE-2026-64705の根本原因分析と概念実証 macOS HFS xattrカーネルヒープオーバーフローに対する根本原因分析と概念実証です。武器化されたHFS+イメージ、パッチャー、パーサー、および教育・防御研究用の詳細な解説を含みます。
 themalwareguardian/cve-2025-3052
CVE-2025-3052の調査。これはInsydeファームウェアの脆弱性で、セキュリティ上重要なポインタを変更できる任意書き込みプリミティブを露呈する。
 v3cn4x00/poc-cve-2025-66034
CVE-2025-66034 の自動エクスプロイト。fontTools varLib におけるパストラバーサルと XML インジェクションを連鎖させ、細工された .designspace ファイルのアップロードを介して、認証なしのリモートコード実行を実現します。

 d0c-s4vage/resmack-fuzz-test
これは、ターゲットプロセスのインストルメント化、メモリブレークポイントの操作、スナップショットファジング、コーパス管理、フィードバック指標の最良の方法を見つけ出すための、[resmack](https://gitlab.com/d0c-s4vage/resmack) の実験的プロジェクトです。
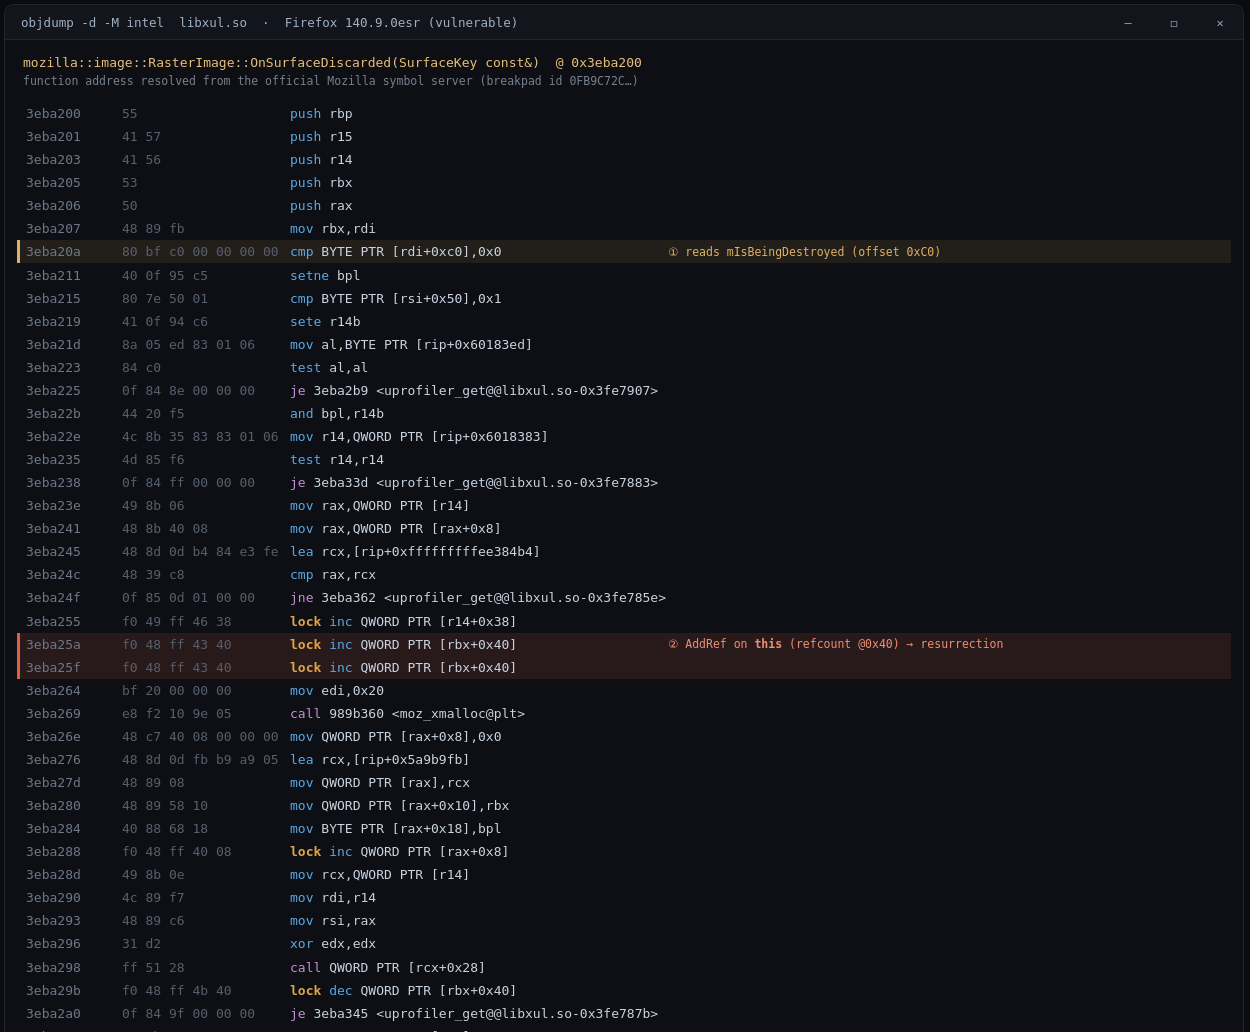 defineid/revenant
CVE-2026-74943、Firefox RasterImageにおける解放後使用(sec-high)
 playboisk8/poc-cve-2017-8464-opencalculator
.lnk の脆弱性と、explorer.exe および USB ドライブに関するオペレーティングシステムの処理メカニズムを悪用します。
 binaryhardening/cfgrip
PE/ELF x86/x64 バイナリを逆アセンブルし、GOT、ジャンプテーブル、レジスタトレーシングを介して間接分岐を解決し、静的解析およびパッチ適用のために完全な制御フローグラフを構造化JSONとしてエクスポートします。
 murf-xd/cve-2023-20768
MediaTek IONアロケーターの型混同に関するAndroidカーネルのCVE解析とPoC。根本原因の差分解析、非特権でのトリガー、悪用可能性の評価をカバー。
 oitapps/find-vulnerableelectronversion
実行可能ファイルをスキャンし、それが脆弱性CVE-2023-4863 / CVE-2023-5129の影響を受けるChromiumバージョンにラップされたElectronのバージョンであるかどうかを判定します。
 davidbuchanan314/cve-2017-13672
CVE-2017-13672 用のPOC (QEMUのVGA CirrusドライバにおけるOOB読み出し。DoSを引き起こす)
 partywavesec/invesalius3_vulnerabilities
InVesalius が CVE を発見しました。CVE-2024-42845、CVE-2024-44825
 themalwareguardian/cve-2024-7344
UEFIセキュアブートのバイパスを引き起こす安全でないカスタムPEローダーに関する技術調査。根本原因分析、悪用ワークフロー、および教育用の概念実証(proof-of-concept)を含む。
 infobyte/isa_recovery
ISAリカバリ








