
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
カテゴリ

バイナリ解析

バイナリリバースエンジニアリング、逆アセンブル、逆コンパイル、パッチ適用ツール。

Kitploit おすすめ

おすすめツール

10 選択中
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1日前
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k3時間15分前
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1ヶ月前
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k21時間34分前
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k10時間33分前
angr preview#6

angr

GitHubangr/angr
9.0k17時間23分前
capa preview#7

capa

GitHubmandiant/capa
6.1k7日前
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k0日前
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k2日前
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k20日前
最新関連度人気最近更新
1643 件
z3 preview

z3

GitHubz3prover/z3

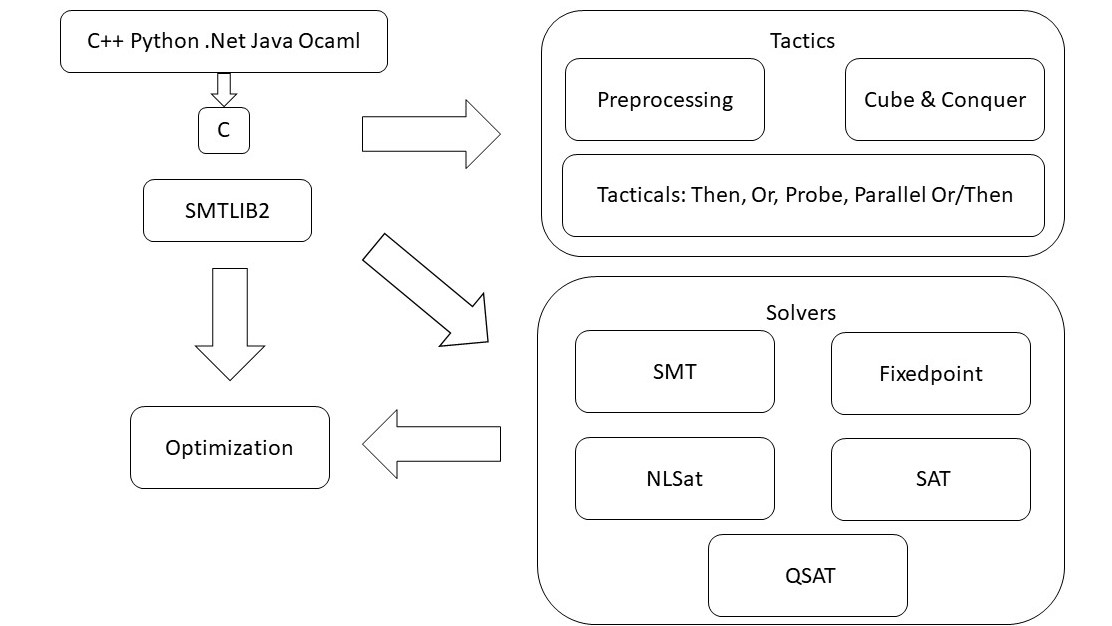
自動定理証明、制約解決、プログラム検証のための高性能SMTソルバー。形式的解析のための複数の理論と言語バインディングをサポート。

static-analysiscryptographybinary-analysis+2
12.5k19時間50分前
ghidra-firmware-utils preview

ghidra-firmware-utils

GitHubal3xtjames/ghidra-firmware-utils

Ghidra拡張機能で、PCファームウェアのリバースエンジニアリングを目的とし、PCIオプションROM、Intel Flash Descriptor、coreboot CBFS、UEFIファームウェアボリューム用のローダーを提供します。さらに、型回復とGUID識別のためのUEFIヘルパースクリプトも…

embedded-systems-securityreverse-engineeringhardware-security+3
5101ヶ月前
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1k10時間33分前
pftriage preview

pftriage

GitHubidiom/pftriage

マルウェアのトリアージと解析中のファイル分析を支援するPythonツールおよびライブラリ。
static-analysisdynamic-analysis-sandboxinghash-analysis+4
796年前
jsc_deobfuscator preview

jsc_deobfuscator

GitHubhasherezade/jsc_deobfuscator

静的デオブフスケーション(難読化解除)ツールキット。コンパイル済みV8 JavaScriptバイトコードを対象とし、JSCealペイロードに焦点を当てています。パターン駆動型フィルタ、制御フローの平坦化解除、文字列の再構築、および解析用のオプションのLLM支援による関数名変更を提供します。

static-analysisreverse-engineeringmalware-analysis+2
621ヶ月前
radare2 preview

radare2

GitHubradareorg/radare2

UNIX系リバースエンジニアリングフレームワークおよびコマンドラインツールセット
android-securityembedded-systems-securitystatic-analysis+16
24.5k3時間15分前
lfi preview

lfi

GitHublfi-project/lfi

トップレベルのリポジトリ for LFI: 実用的で効率的で安全なソフトウェアベースのサンドボックス

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+4
1169ヶ月前
kraken preview

kraken

GitHubadam-atlassoftware/kraken

Ghidraのデコンパイラ上に構築されたリバースエンジニアリング用ワークベンチ。ネイティブでJava不要のエンジン、AI支援による関数解析、バイトパッチ、サンドボックス化されたエミュレーション、CLI/MCP自動化を備えています。
static-analysisdynamic-analysis-sandboxingcode-analysis+8
315日前
discord-crasher preview

discord-crasher

GitHubaftermathlabs/discord-crasher

バイナリインストルメンテーションとファジングによって発見されたいくつかのバグ

dynamic-analysis-sandboxingvulnerability-analysisexploitation+5
251ヶ月前
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction
embedded-systems-securityiot-securityreverse-engineering+7
4362日前
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Linuxのptraceベースのプロセストレーシングおよびデバッグユーティリティ。システムコール、メモリ、およびプログラムの実行フローを検査します。

dynamic-code-analysisexploitationreverse-engineering+2
3ヶ月前
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 リバースエンジニア、プログラマー、そして午前3時に作業するときに自分の網膜を大切にする人々のためのヘキサエディタ

static-analysismemory-forensicshash-analysis+10
54.4k20日前
AFLplusplus preview

AFLplusplus

GitHubaflplusplus/aflplusplus

AFL++は最先端のファザーであり、ベンチマークで第1位です。元々はAFLをベースにしていました。現在はqemu 5.1、衝突のないカバレッジ、強化されたlaf-intel & redqueen、AFLfast++パワースケジュール、MOptミューテーター、unicorn_modeなどを備えています…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
6.7k8日前
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Nuitkaでコンパイルされたバイナリをアンパックするための静的解析優先の研究ツール:定数、モジュールの抽出、.pycファイルの復元、および分析レポートの生成を行います。
static-analysisreverse-engineeringforensics+3
1282ヶ月前
Scanners-Box preview

Scanners-Box

GitHubwe5ter/scanners-box

ハッカー、企業、AIエージェントのための究極のオープンソースセキュリティ兵器——ギーク、企業、AIエージェント向けの全領域オープンソースサイバーセキュリティツールマトリクス

vulnerability-scannersiot-securityweb-security+6
9.0k11日前
vmp-lazy-unpack preview

vmp-lazy-unpack

GitHubx86rc/vmp-lazy-unpack

Windows x86/x64 VMProtect 3.xバイナリ向けのエミュレーションベースのアンパッカーおよびインポートリゾルバ。Unicornを使用してシステムコールをエミュレートし、デバッガなしでIATを再構築します。

static-analysisdynamic-analysis-sandboxingreverse-engineering+4
45212日前
wtf preview

wtf

GitHub0vercl0k/wtf

分散型、コードカバレッジガイドのスナップショットベースのファザー。WindowsとLinux上のユーザーモードおよびカーネルモードのターゲット向けで、エミュレータとハイパーバイザーのバックエンドを備えています。

dynamic-analysis-sandboxingvulnerability-analysisexploitation+2
1.8k2ヶ月前
cortex preview

cortex

GitHubpdb333/cortex

Windowsランタイム分析ツールキット。メモリスキャン、デバッグ、自動化、AIフレンドリーなAPIを組み合わせています。

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
3111日前
前へ1234…92次へ
バイナリ解析 — 3 ページ | Kitploit