
 #1
MFA、SSO、パスワードレス、生体認証、IDプロバイダーツール。
Kitploit おすすめ
 zxj-hub/cve-2024-41713poc
Mitel MiCollab エンタープライズコラボレーションプラットフォーム 任意ファイル読み取りの脆弱性(CVE-2024-41713)は、Mitel MiCollab ソフトウェアの NuPoint ユニファイドメッセージング (NPM)…
 thetrueartist/abo.cms-login-sqli-cve-2024-25227
ABO.CMS 5.8 の認証なしSQLインジェクションエクスプロイト。tb_loginパラメータを介してログインバイパスとデータベース乗っ取りを可能にします。
 cve-2024/cve-2024-4898-poc
CVE-2024-4898の概念実証エクスプロイト。InstaWP Connect WordPressプラグインにおける認可欠落の脆弱性で、認証なしのAPI設定、任意のオプション更新、管理者ユーザー作成を可能にします。
 azhao1981/cve-2021-29441
CVE-2021-29441のエクスプロイト。Alibaba Nacosを標的とし、不正なアカウントを追加して認証バイパスと不正アクセスを可能にします。
 thejoyofhacking/securabv-cve-2020-1472
Impacketを使用してZerologon脆弱性(CVE-2020-1472)をテストするPythonスクリプトで、ドメインコントローラに対するNetlogon認証バイパスを試みます。
 anonymous-family/cve-2020-1472
CVE-2020-1472用のテストツール
 yowise/cve-2022-26923
CVE-2022-26923(Active Directory証明書サービスの権限昇格の脆弱性)の詳細な技術解説と概念実証。悪用手順と緩和策の洞察が含まれます。
 shoucheng3/jenkinsci__git-client-plugin_cve-2019-10392_2-8-4
リポジトリ操作(fetch、checkout、merge、tag)を自動化するためのGit APIを提供するJenkinsプラグインで、CI/CDパイプラインでの資格情報ベースの認証をサポートします。
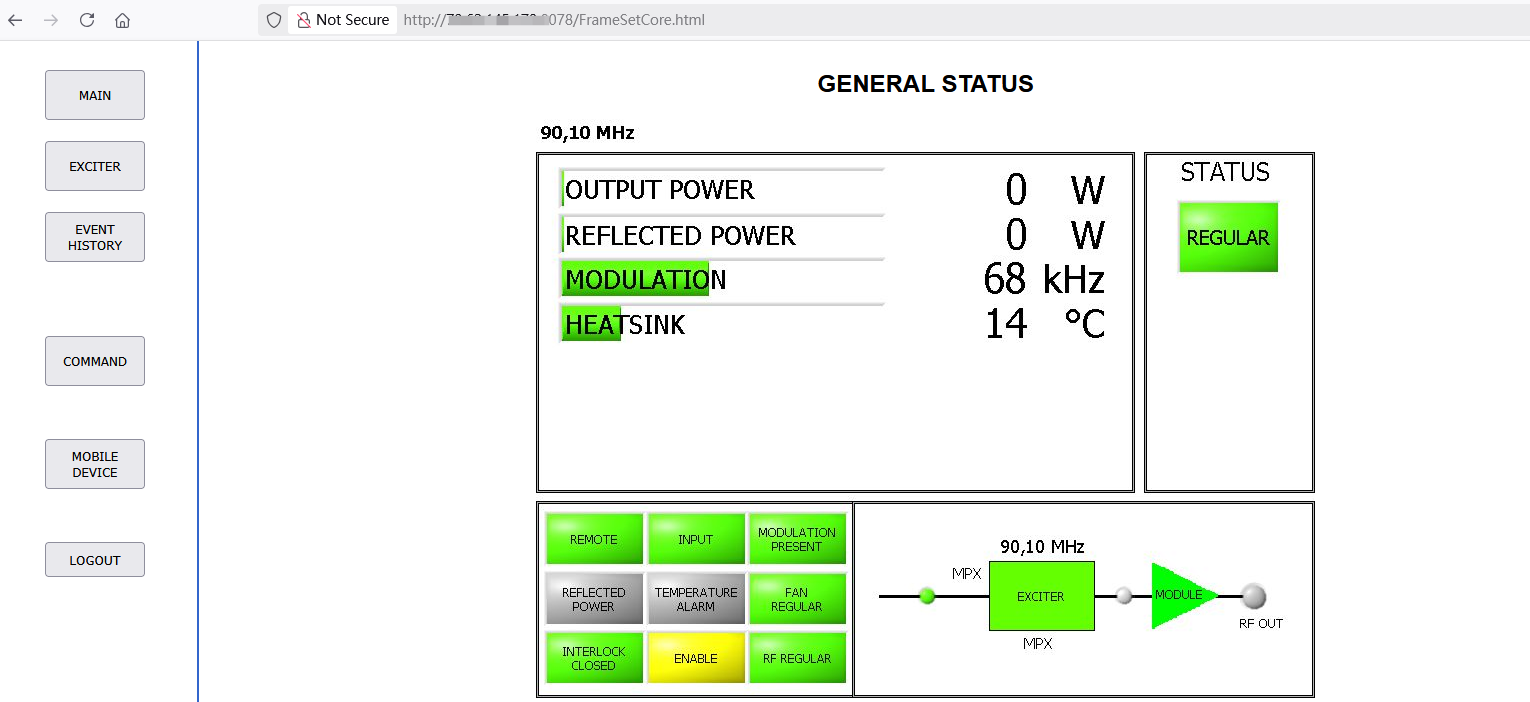 p0et08/electrolink-fm-dab-tv
Electrolink FM/DAB/TV 送信機 Web 管理システムの不正アクセス脆弱性 (CVE-2025-51040) に対する POC があります。
 stefandorresteijn/cve-2021-39409
オンライン学生料金システムにおける管理者アカウント登録
 nxploited/cve-2025-1639
Animation Addons for Elementor Pro <= 1.6 - 認可欠如:認証済みユーザー(購読者以上)による任意のプラグインのインストール/有効化
 lcartey/proftpd-cve-2019-12815
ProFTPD 1.3.x における CVE-2019-12815 のエクスプロイト。仮想ユーザー、複数の認証方式、モジュール式アーキテクチャを備えた Unix システム向けの設定可能な FTP デーモン。
 julesbsz/cve-2024-10924
CVE-2024-10924 用の POC(Python で記述)
 wtn-arny/vmware-esxi
CVE-2024-37085 ドメイン参加済みESXiハイパーバイザーにおける認証なしシェルアップロードから完全な管理者権限への昇格
 ken-abruzzi/cve-2020-1472
Pythonスクリプトを使用して、Impacketを用いたCVE-2020-1472(Zerologon)に対するドメインコントローラのテストを実施します。最小限の偽陰性でNetlogon認証バイパスの検出を実行します。
 underprotection/cve-2020-24029
CVE-2020-24029の概念実証。ForLogic Qualiex v1およびv3の認証されていないパスワード変更の脆弱性で、リモートでの権限昇格と情報漏洩を可能にします。
 puckiestyle/cve-2022-40684
CVE-2022-40684のFortinet FortiOS、FortiProxy、FortiSwitchManagerにおける認証バイパスの概念実証エクスプロイト。指定したユーザーへのSSHキー注入を可能にします。
 jrbh4ck/cve-2024-27198
CVE-2024-27198に関するPoC








