#1
 uthrasri/openssl_g2.5_cve-2014-3570
SSL/TLSプロトコル、対称/非対称暗号、メッセージダイジェスト、X.509証明書管理を実装する汎用暗号化ライブラリ。安全な通信用です。
 uthrasri/g2.5_openssl_v_1_0_1g
SSL/TLSプロトコルをサポートし、暗号化、復号化、ハッシュ化、X.509証明書管理を備えた本格的な暗号ライブラリです。安全なネットワーク通信とデータセキュリティを実現します。
 uthrasri/cve-2014-5139
フル機能のオープンソースツールキットで、SSL/TLSプロトコルを実装し、暗号、ダイジェスト、公開鍵アルゴリズム、X.509証明書管理をサポートする汎用暗号ライブラリを提供します。
 inflixim4be/cve-2020-15367
CVE-2020-15367 のエクスプロイト: Venki Supravizio BPM 10.1.2 のログインページに対するブルートフォース認証攻撃。ユーザー列挙を活用して不正アクセスを取得します。
 saurabh2088/openssl_1_0_1g_cve-2015-0205
フル機能のオープンソースツールキットで、SSL/TLSプロトコルと汎用暗号ライブラリを実装しており、暗号、ダイジェスト、公開鍵アルゴリズム、X.509証明書の処理を含みます。
 ctuihu/cve-2021-36808
Android向けSophos Secure Workspaceのバージョン9.7.3115より前のバージョンでは、ローカルの攻撃者が競合状態を利用してアプリのパスワードをバイパスできる可能性があります。
 0xdeku/cve-2021-42665
CVE-2021-42665 - EngineersオンラインポータルシステムにおけるSQLインジェクションによる認証バイパスの脆弱性。
 enochgitgamefied/nextjs-cve-2025-29927
意図的に脆弱性を持たせたNext.jsアプリケーションで、CVE-2025-29927の認証バイパスをミドルウェアWAF回避を通じて実証します。MySQLバックエンドとJWT認証を備え、セキュリティ研究、ペネトレーションテストラボ、責任ある開示デモ向けに設計されています。
 fafcff41/cve-2020-1472
Impacketを使用して、Netlogon認証バイパスを介してZerologon脆弱性(CVE-2020-1472)のドメインコントローラをテストするPythonスクリプト。パッチ適用済みシステムの検出機能付き。
 trinadh465/openssl-1_0_1g_cve-2015-3197
OpenSSL 1.0.1g ソースコードスナップショット。SSL/TLSおよび汎用暗号ライブラリを含み、脆弱性分析のためのCVE-2015-3197を参照しています。
 cappricio-securities/cve-2024-5947
Deep Sea Electronics DSE855 - 認証バイパス
 ev3rpalestine/0xmiddleware
CVE-2025-29927: Next.js Middleware Exploit
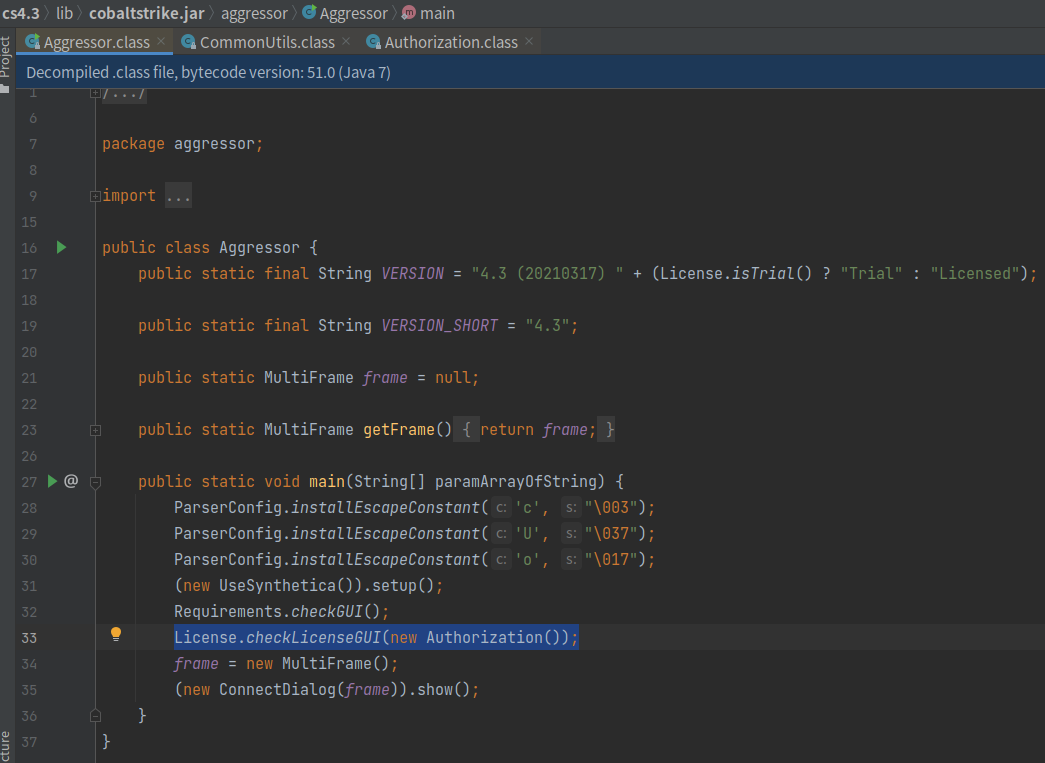 zeoday/cobaltstrike4.5_cdf-1
CobaltStrike 4.5 バージョンのクラック、checksum8特徴の除去、BeaconEyeのバイパス、エラーパスによるstage漏洩の修正、TOTP二要素認証の追加、CVE-2022-39197などの修正
 trinadh465/openssl_1.1.1g_cve-2023-0464
TLS/SSLプロトコルと汎用暗号ライブラリを提供するOpenSSLツールキット。鍵生成、証明書管理、暗号化、復号化ユーティリティを含む。
 uthrasri/openssl_v.1.1.1g
堅牢なオープンソースツールキットであり、TLS/SSLプロトコルと、暗号化、復号化、証明書管理、セキュアな通信のための本格的な暗号ライブラリを実装しています。
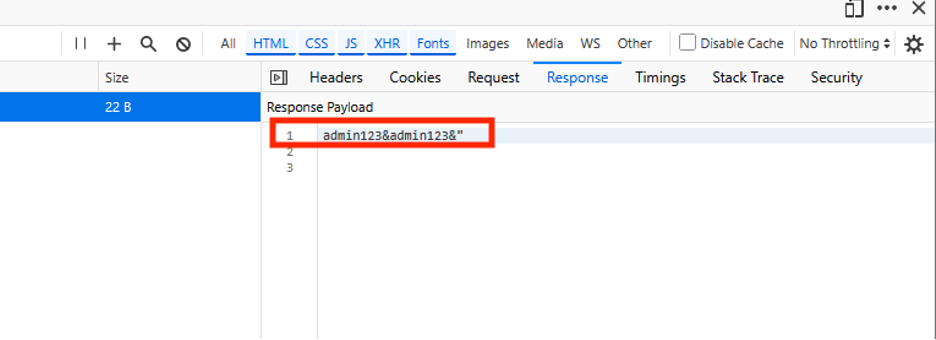 weedl/cve-2025-45620
AVerカメラのWebインターフェースにおけるクライアントサイド認証バイパスの開示により、ネットワークトラフィック監視を介して暗号化されていない認証情報が露出する。
 trinadh465/openssl-1.1.1g_cve-2022-0778
OpenSSL 1.1.1g ソーススナップショット。鍵生成、証明書処理、暗号化、ダイジェスト用のコマンドラインツールを備えた、堅牢な TLS/SSL および汎用暗号化ライブラリ。