
 #1
MFA、SSO、パスワードレス、生体認証、IDプロバイダーツール。
Kitploit おすすめ
 aakashtyal/2fa-bypass-using-a-brute-force-attack-cve-2025-60424
レート制限とロックアウトの欠如により、Nagios Fusionの2要素認証をバイパスするブルートフォース攻撃を示します。CVE-2025-60424の詳細と緩和策の推奨事項を含みます。
 randomrobbiebf/cve-2023-6985
10Web AI Assistant – AIコンテンツ作成アシスタント <= 1.0.18 - 認証済み(Subscriber+)ユーザーによる任意のプラグインのインストール/有効化を可能にする認可の欠落 説明
 adityathebe/poc-cve-2018-0114
Goで書かれたCVE-2018-0114のPOC
 olimpiofreitas/cve-2025-29927-scanner
CVE-2025-29927に対して脆弱なNext.jsインスタンスを検出するPythonスキャナー。バージョンを識別し、x-middleware-subrequestヘッダーを介した認証バイパスをマルチスレッド並列スキャンでテストする。
 soy-oreocato/cve-2022-42176
CVE-2022-42176の概念実証:PCSecure構成ファイルのハードコードされた資格情報により、管理パネルへのローカル権限昇格と任意のコマンド実行が可能になります。
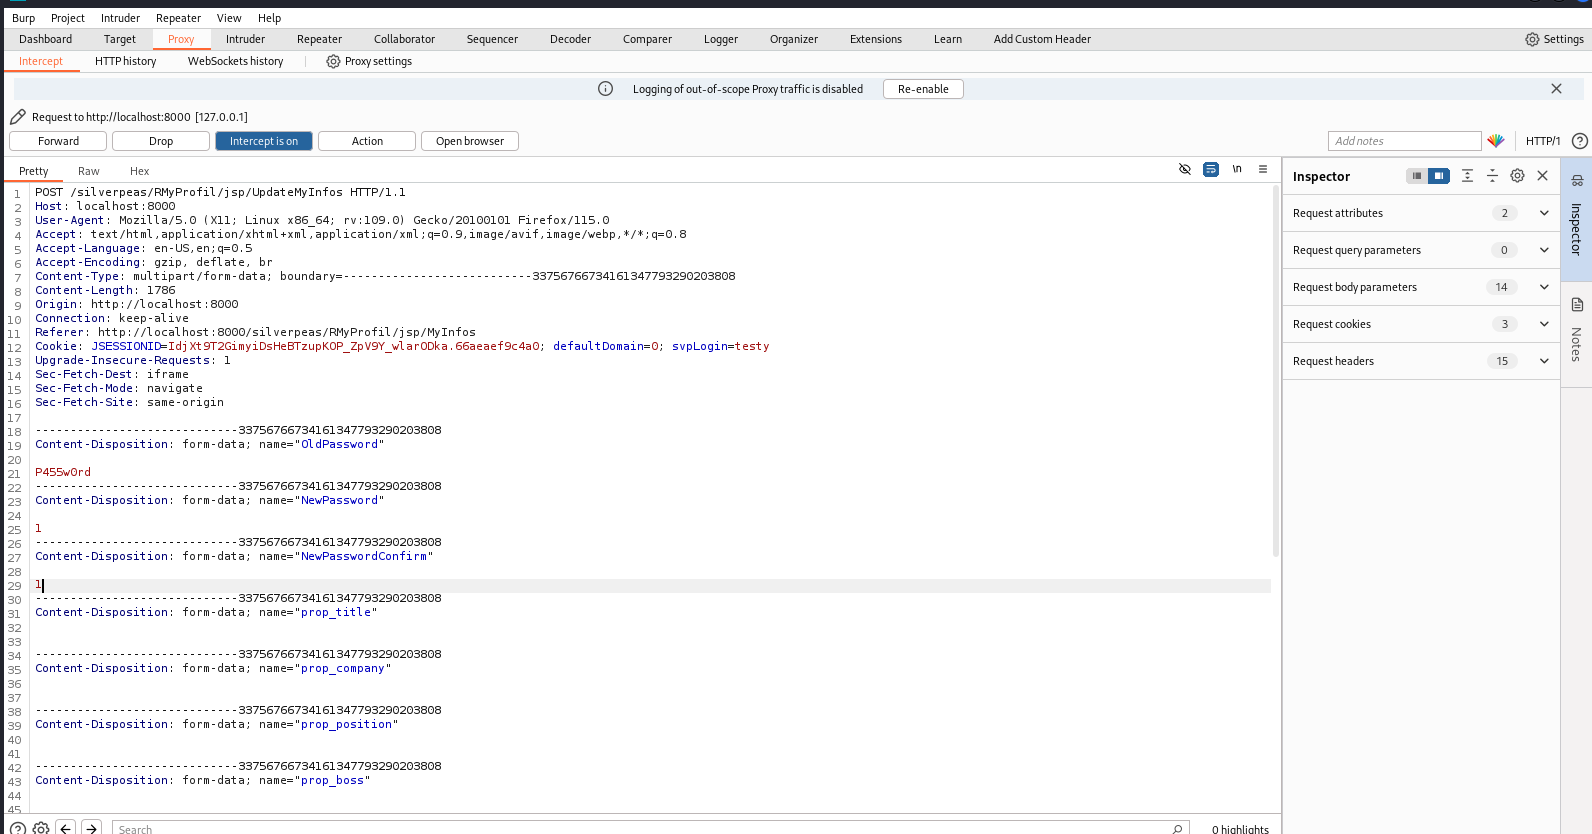 njmbb8/cve-2024-42850
Silverpeas v6.4.2 およびそれ以前のバージョンには、パスワードの複雑性要件をバイパスできる問題があります。
 cyberharsh/oracle-mysql-cve-2012-2122
Dockerベースのエクスプロイト環境 CVE-2012-2122 MySQL/MariaDB認証バイパスの脆弱性向け。パスワード比較の欠陥を示しており、不正な認証情報でのログインを可能にします。
 fevra-dev/claimjumper
プロフェッショナル向けJWTセキュリティテストツールキット。15以上の脆弱性チェック、100kのシークレットワードリスト、CVE固有の攻撃(CVE-2022-21449、CVE-2018-0114)を用いて、JSON Web Tokenの解析、クラック、偽造、悪用が可能です。
 vini0608/cve-2022-23361
# CVE-2022-23361 --- [amass](https://github.com/owasp-amass/amass) の出力を [gf](https://github.com/tomnomnom/gf)…
 karthi-the-hacker/cve-2023-27524
Apache Supersetの認証バイパス脆弱性CVE-2023-27524用のエクスプロイトツール。セキュリティテスト用にSupersetインスタンスへの未認証アクセスを可能にする。
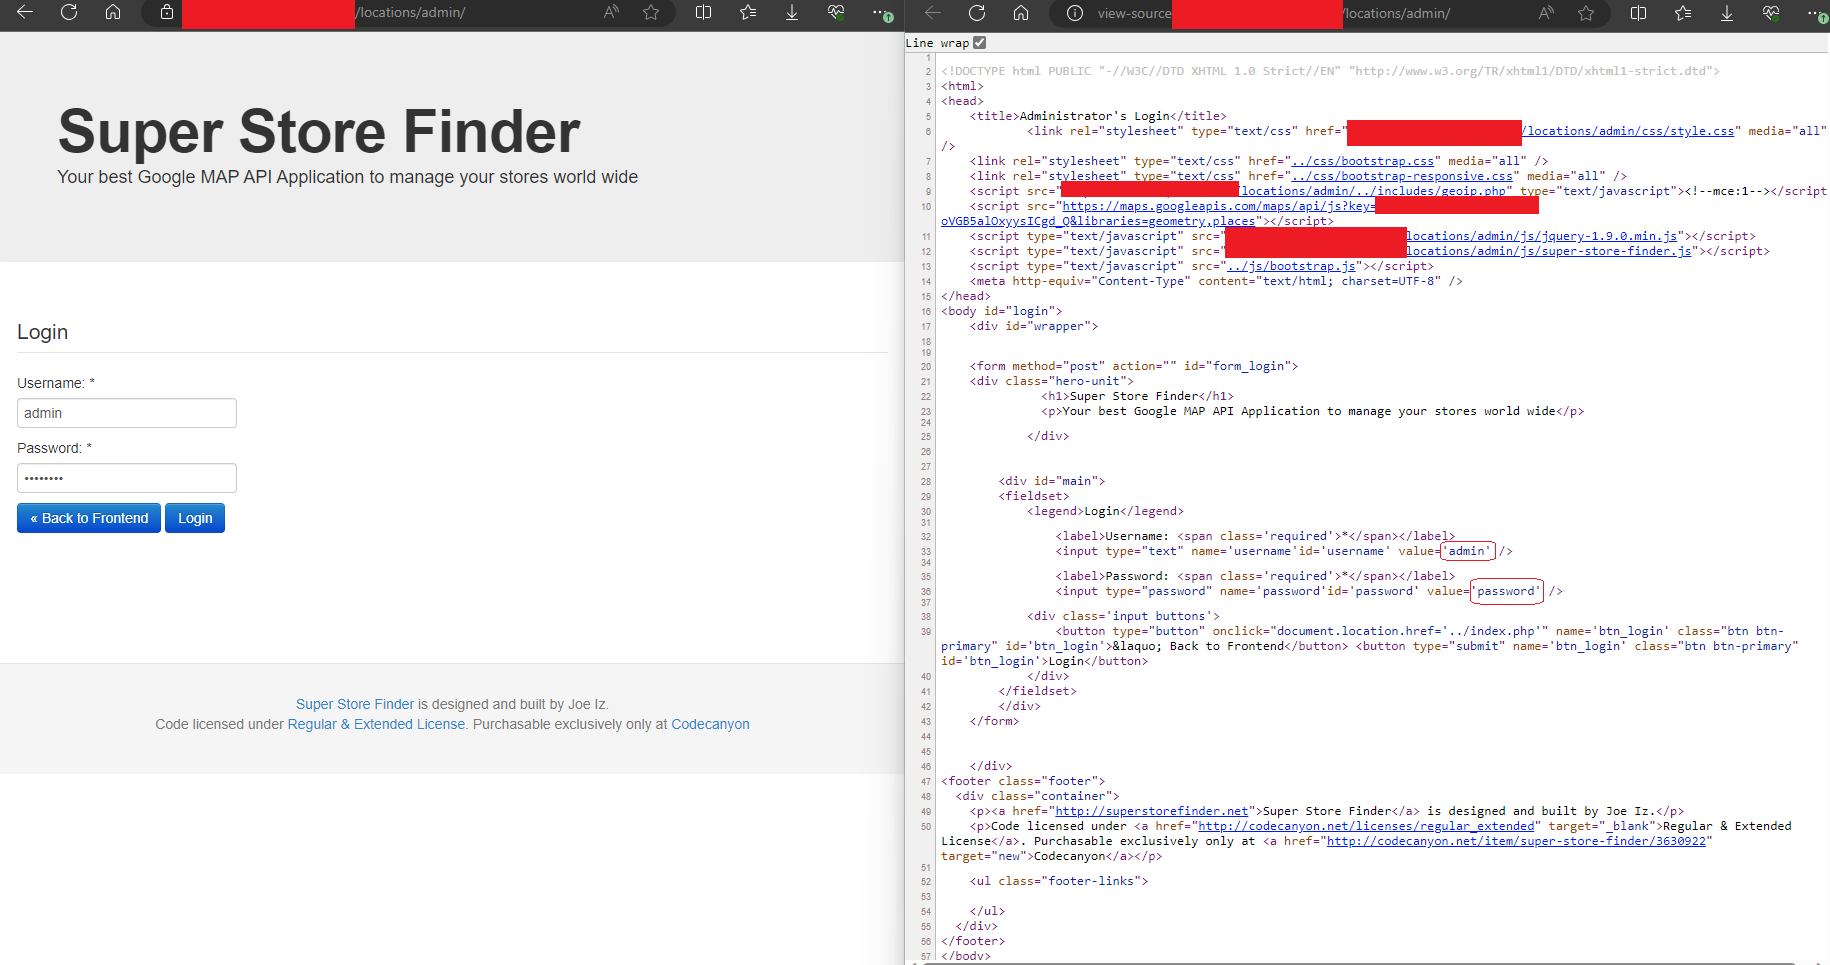 redblueteam/cve-2023-41508
CVE-2023-41508 - Super Store Finder v3.6 におけるハードコードされたパスワードにより、攻撃者が管理パネルにアクセスできる。
 ackemed/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
CVE-2026-1529用のエクスプロイトツール。JWTトークン操作によるKeycloakでの不正な組織登録を実証します。トークンの生成、操作、ユーザー登録、レポート生成機能を含みます。
 b1g-b33f/cve-2020-14882
ターゲットがRCEに対して脆弱かどうかをテストするためのPoC
 sancliffe/cve-2026-29145-tester
このリポジトリには、CVE-2026-29145をテストするために設計された概念実証(PoC)環境が含まれています。
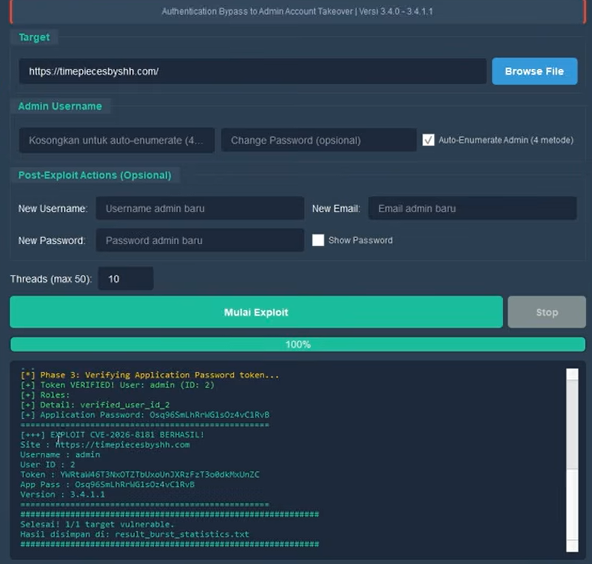 hudzaifaharrantisi/cve-2026-8181
CVE-2026-8181 — Burst Statistics WordPressプラグインの認証バイパス(CVSS 9.8)による管理者アカウント乗っ取り。FOFA/Shodan統合とモダンなGUIを備えたマススキャナー。
 0xw1ld/cve-2026-29000
Rustベースのエクスプロイトジェネレーター。CVE-2026-29000、pac4j-jwtにおけるJWEにネストされたalg:none JWTを介した認証バイパスを対象とし、認可されたテスト用にJWKSの取得とトークン偽造を自動化します。
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack および Triofox 完全なPoc/Exploit
 popyue/cve-2025-47812
WingFTP v4.7.3 向け RCE








