
 #1

 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMakerの認証バイパスによる未認証RCE。検出スクリプト、バイパスデモ、RCEチェーンPoC、IDSルール。
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - アカウント乗っ取りを介した認証バイパスによる権限昇格
 abdugafforov-bobur/cve-2026-54415-poc
CVE-2026-54415 の PoC — Azuriom CMS (<1.2.11) 壊れたアクセス制御 → アカウント乗っ取り
 joshuavanderpoll/cve-2024-56348
JetBrains TeamCityの認証バイパスおよびリモートコード実行を標的としたCVE-2024-56348用のGoベースのエクスプロイト。資格情報なしでインタラクティブシェル、リバースシェル、ファイル読み取り/書き込み、単一コマンド実行を提供します。
 caginkyr/cve-2026-7671
CVE-2026-7671の概念実証。Tornet Scooter Androidアプリの/TwoFactorエンドポイントにおけるレート制限の欠如を悪用し、OTPブルートフォース攻撃を実証します。
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
CVE-2026-2699 Progress ShareFile 認証バイパスの検出アーティファクト。脆弱性を確認するため /ConfigService/Admin.aspx に GET リクエストを送信します。
 initroot/cve-2022-23342
Hyland OnBaseのActive Directoryユーザー名列挙脆弱性の概念実証。ログインエンドポイントの応答の違いを利用し、未認証のユーザー偵察を可能にします。
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - 未認証のアカウント乗っ取り (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
CVE-2022-22845 のエクスプロイト - QXIP SIPCAPTURE Homer-App 1.4.27 までの未認証管理者乗っ取り
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
CVE-2026-20896 の Gitea 認証バイパス脆弱性を悪用するための解説と PoC。Gitea インスタンス内の有効なユーザーのセッショントークンを窃取できます。
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Noneセキュリティポリシーを使用したOPC UA認証バイパス用の概念実証(PoC)エクスプロイト。産業制御データへの不正な読み取り/書き込みアクセスを実証するためのシミュレートされたサーバーを含みます。
 jenderal92/zimbra-valid-login-checker
セキュリティ評価とパスワード監査のために、Zimbraウェブメールのログインページに対してユーザー名/パスワードの組み合わせをテストする軽量なPythonスクリプト。
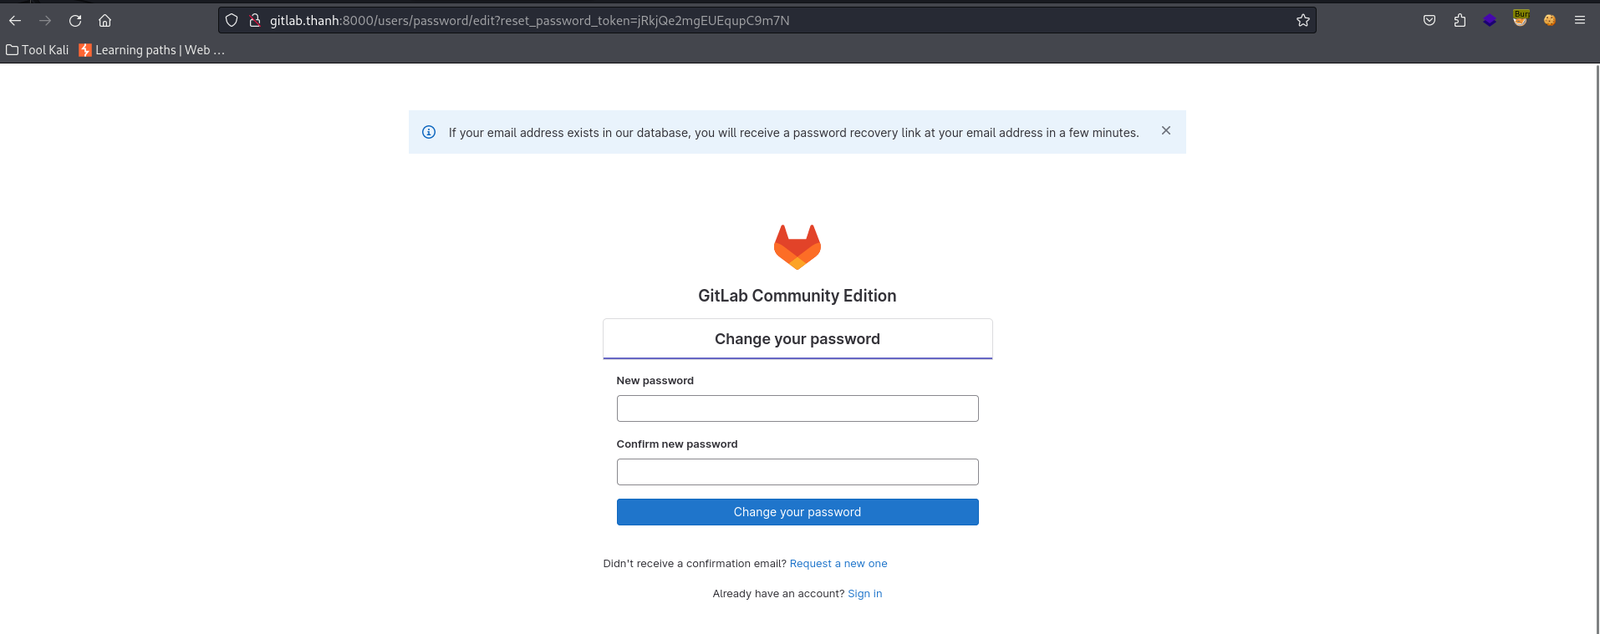 thanhlam-attt/cve-2023-7028
GitLabアカウント乗っ取りのためのCVE-2023-7028エクスプロイト。攻撃者のメールを注入してリセットトークンを受信することで、パスワードリセットのバイパスを実証します。
 ull0a/cve-2026-50751
Check PointのRemote-Access VPN(IKEv1)における証明書認証のバイパス。
 ull0a/cve-2024-55591-poc
# CVE-2024-55591(Fortinet FortiOS 認証バイパス)のGoによる教育用実装 セキュリティ研究、脆弱性評価、WebSocketベースの認証バイパスメカニズムの理解を目的として設計されています。
 yym8538/cve-2026-25253
OpenClawのCVE-2026-25253に対する概念実証エクスプロイト:細工されたgatewayUrlがControl UIのゲートウェイトークンを窃取し、不正なゲートウェイアクセスとワンクリックでのリモートコード実行を可能にする。
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
CVE-2026-23009 の概念実証 (PoC)。pynetdicom を使用して、脆弱な PACS サーバーへの未認証の DICOM 画像注入を実証し、シミュレートされた C-STORE SCP とエクスプロイトスクリプトを備えています。









