
 #1

 on3sk-0x1/cve-2026-19900-poc
CVE-2026-19900の概念実証エクスプロイト。LB-LINK X-PROルーターにおける認証バイパスおよびリモートコード実行の脆弱性であり、細工されたnullユーザークッキーを介したコマンド実行を可能にします。
 gagaltotal/cve-2026-82329-poc
CVE-2026-82329(JFrog Artifactory)のPoCおよび検証ツール。空の署名鍵でJWTを偽造して管理者トークンを取得し、アクセスを検証します。また、スレッドを使用した複数ターゲットのスキャンをサポートします。
 oscerd/cve-2026-66908
Apache Camel JWT認証バイパス(CVE-2026-66908)の概念実証(PoC)再現コード。camel-platform-http-mainにおけるiss/aud検証の欠落を実証し、Dockerベースのセットアップと検証手順を提供します。
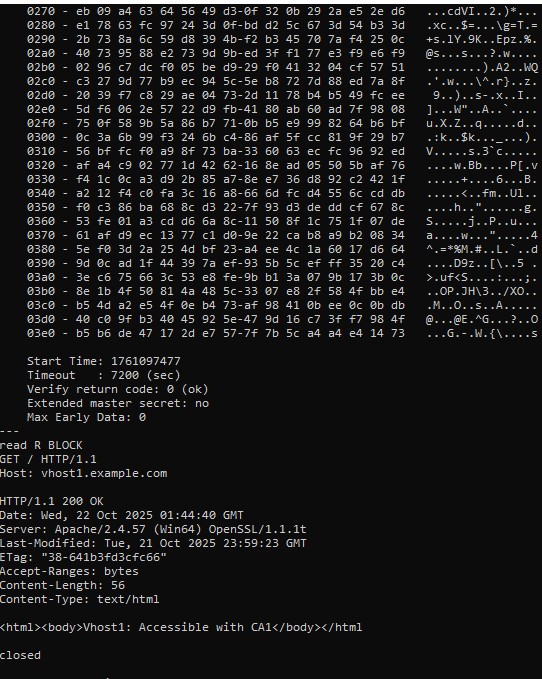 absholi7ly/cve-2025-23048-poc
Apache HTTP Server バージョン 2.4.35 – 2.4.63 は、異なる `SSLCACertificateFile` ディレクティブを持つ仮想ホスト間で TLS 1.3 セッション再開が使用される場合、クライアント証明書認証バイパスに対して脆弱です。
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Zyxelのキャプティブポータルのソーシャルログインに影響するCVE-2026-8508に関する公開解説、PoC、エミュレーション資料。
 oscerd/cve-2026-46455
CVE-2026-46455 の再現スクリプト — Apache Camel camel-keycloak における TokenVerifier.IS_ACTIVE チェックの欠落(期限切れアクセストークンが受け入れられる)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Active Directory ユーザー列挙 (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 squeeze440/linux-entra-sso-poc
PoC — linux-entra-sso における Entra ID PRT SSO クッキー窃取を可能にするオリジン検証エラー(GHSA-g9vc-5j77-f2cm、CVE-2026-87005、CVSS 5.3)。
 ivanesk315/cve-2026-53519
Dockerラボは、Nezha Dashboardにおける認証前のパストラバーサルであるCVE-2026-53519を再現します。これはjwt_secret_keyを漏洩させ、JWT偽造と管理者乗っ取りを可能にします。
 ivanesk315/cve-2026-18963
CVE-2026-18963(Keycloakのreset-credentialsフローをバイパスし、メール検証の回避によるアカウント乗っ取りを可能にする脆弱性)に対するDockerベースのラボとPythonエクスプロイト。
 bombobombone/cve-2026-73311
XenForo 2.3.13より前のバージョンにおけるOAuth2認可コードの再利用を実証する概念実証エクスプロイト。トークンのリプレイと複数のトークンファミリーを許可します。
 squeeze440/cve-2026-73519-wolfstack-poc
CVE-2026-73519 の PoC - WolfStack のハードコードされたクラスタシークレットによる未認証 RCE(CVSS 9.8)
 bombobombone/cve-2026-73312
# CVE-2026-73312 の概念実証と技術解説 XenForo 2.3.13 より前のバージョンに存在する OAuth2 リフレッシュトークン再生の脆弱性に関する概念実証と技術解説です。この問題をテストするための Python スクリプトが含まれています。
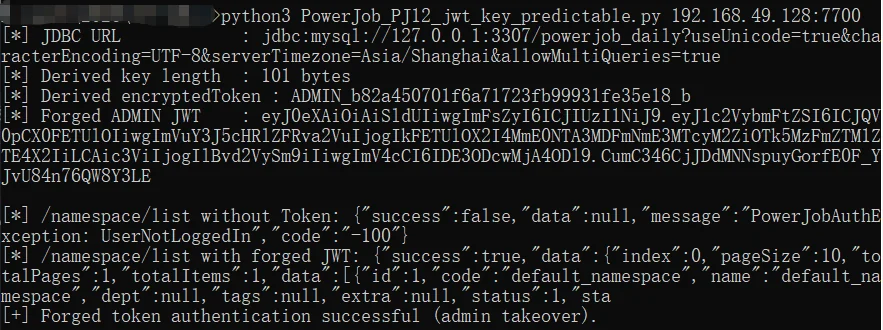 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
PowerJob Serverにおける重大なJWT署名鍵の予測可能性の脆弱性を実証し、オフラインでの鍵導出とトークン偽造を可能にして、管理者乗っ取りとOpenAPI認証バイパスを引き起こします。
 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3における情報漏洩の脆弱性により、認証された攻撃者がカスタムのH2 JDBC接続文字列を介して機密データにアクセスできるようになります。
 captain-v-hook/poc-for-cve-2021-38540-
重要なコンポーネントに対する認証欠如 CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
Proxmox VE 7.0-8.0.3における未認証のroot認証バイパスに対する概念実証エクスプロイト。許可されたセキュリティテストおよび教育目的の研究を意図しています。









