#1
 breakfix/sharpscom
SCOMと対話するためのC#ユーティリティ
 snizi/cve-2026-18963-exploit
Keycloak CVE-2026-18963 のエクスプロイト。reset-credentials バイパスによる未認証アカウント乗っ取りを可能にします。安全な検出、非破壊的な証明、完全な乗っ取り、ユーザー名列挙、および脆弱なバージョンと修正済みバージョンを備えたラボが含まれます。
 farenhytee/database-sentinel
Supabase向けのオープンソースセキュリティ監査: 読み取り専用のMCPサーバー、CLIエージェント、Claude Skill。RLSの設定ミス、露出したキー、危険な関数を検出し、修正用SQLを含むスコア付きレポートを返します。ホスト版: Locksoup。
 quarkslab/android-hardware-attestation-demo
Android HW Attestationのデモ
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab 認証バイパス (CVE-2024-45409) エクスプロイト
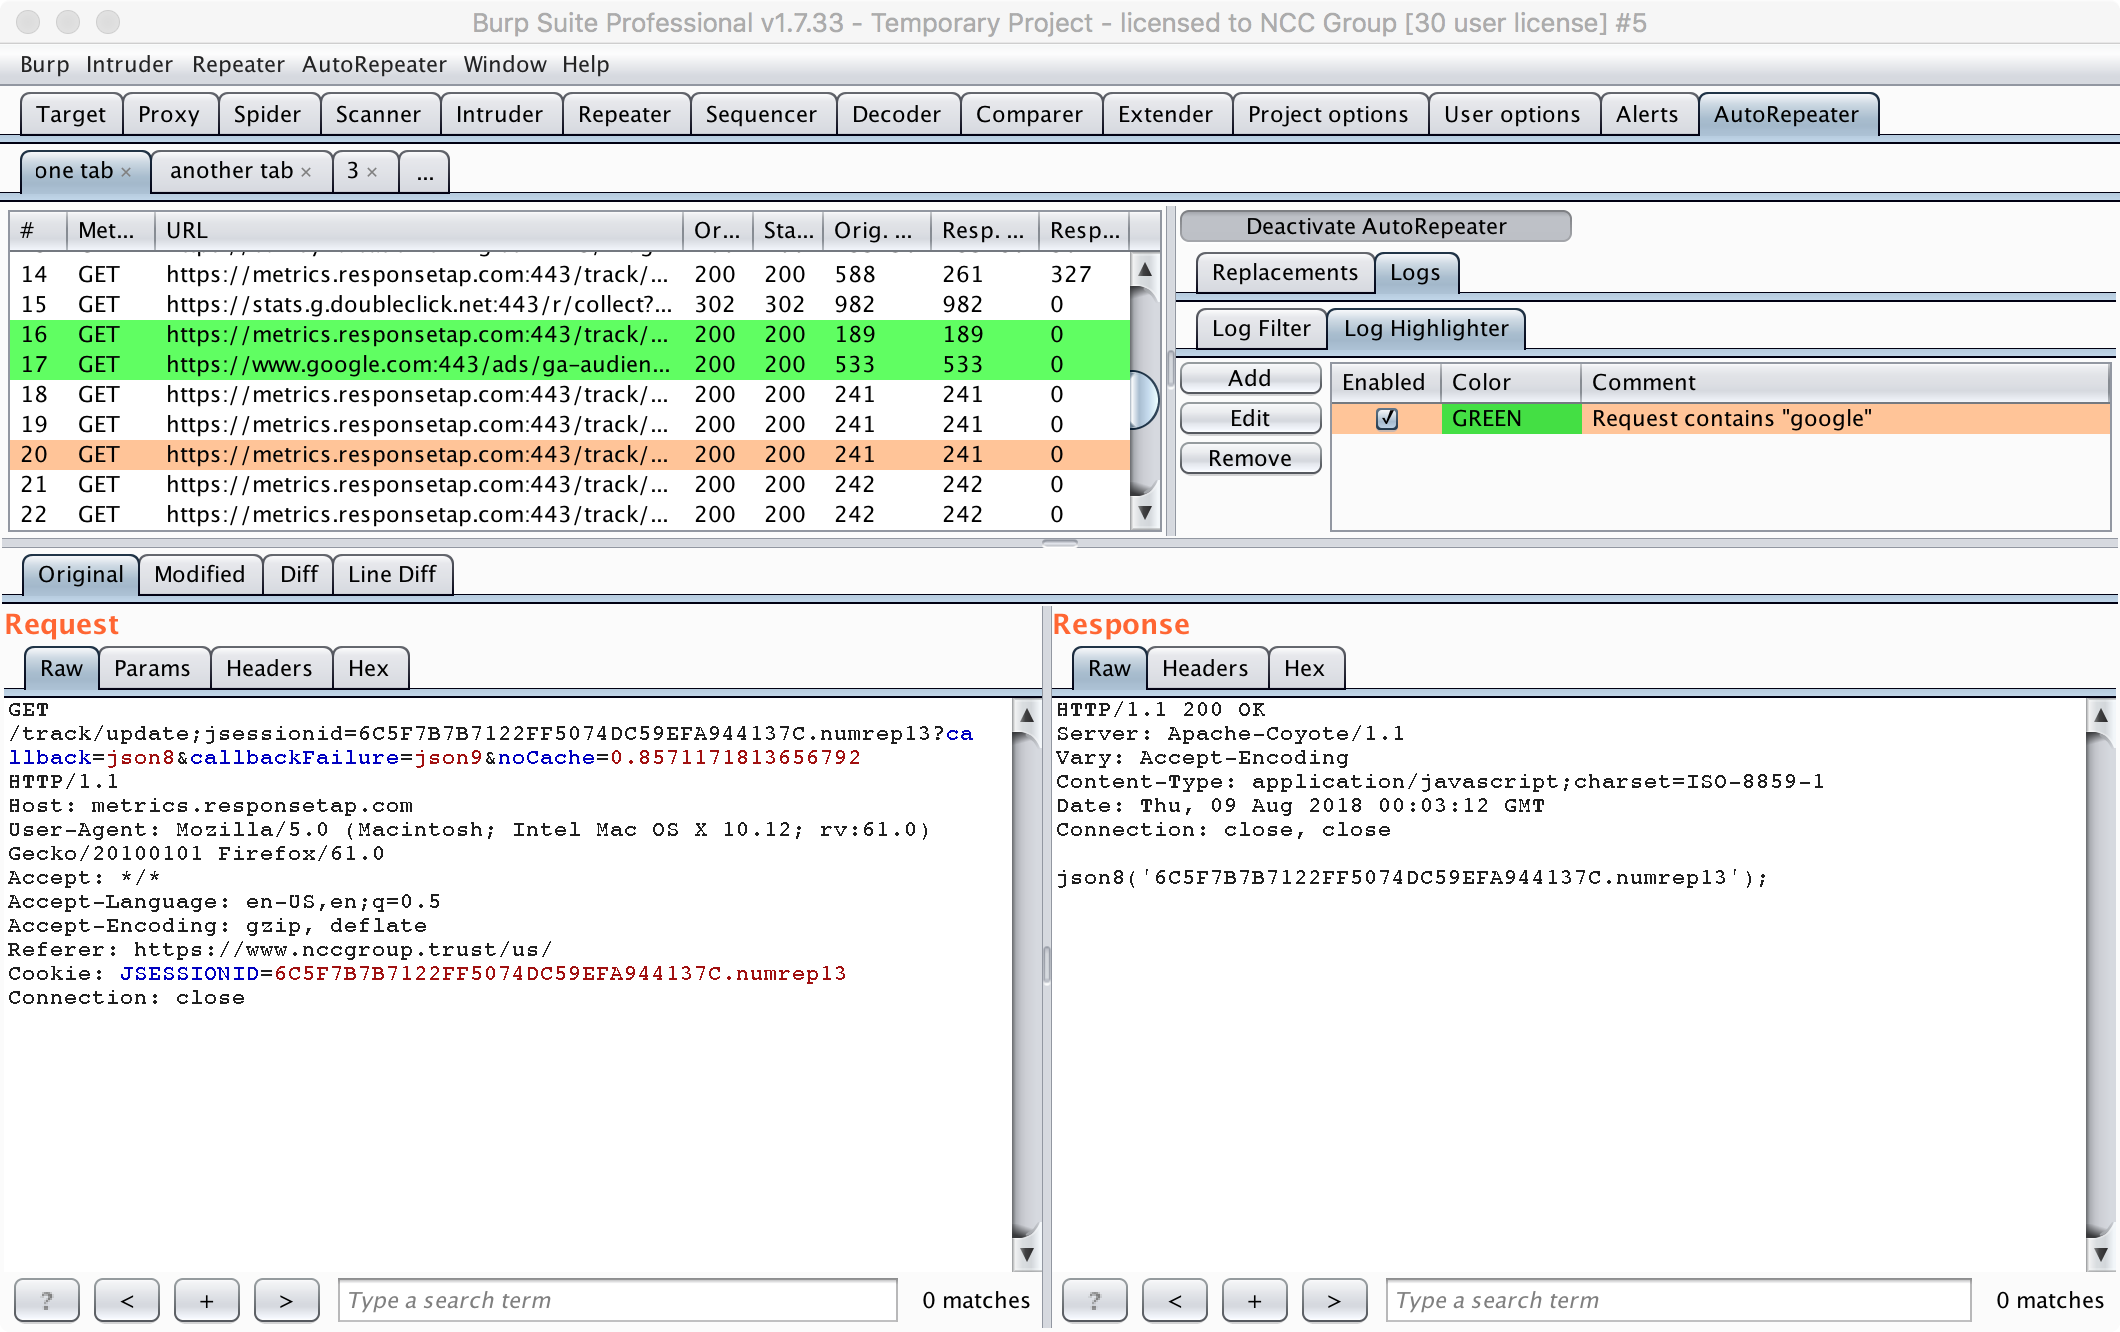 portswigger/auto-repeater
Burp SuiteによるHTTPリクエストの自動反復
 sourceincite/cve-2021-24085
CVE-2021-24085の概念実証エクスプロイト: msExchEcpCanaryトークンの偽造によるMicrosoft Exchange ServerのCSRFベースの権限昇格、アカウントの乗っ取りを可能にします。
 hikari-systems/slater
低メモリ向けGraphDBで、Bolt+TLSサポート、保存時暗号化、ベクトルを備え、ローカルレプリカのグラフユースケース向けに設計されています。
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
ConnectWise ScreenConnect における認証バイパスの概念実証エクスプロイト。リモートコマンド実行への第一歩として管理者ユーザーの追加を可能にします。
 ricardojba/invoke-nopac
[CVE-2021-42287 - CVE-2021-42278] Scanner & Exploit noPac 用の .Net アセンブリローダー
 nccgroup/sshession
SSHマルチプレックスバックドアツール
 xenoncyber/envy
ターミナルベースのシークレット管理ツール。TUIとCLIの両方をサポート。
 miko550/cve-2023-32315
Openfire Consoleの認証バイパス脆弱性(RCEプラグイン付き)
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml エクスプロイト poc 脆弱性 oracle スキャナ セキュリティ
 randomrobbiebf/cve-2023-7028
CVE-2023-7028
 isee857/cve-2025-0108-poc
Palo Alto Networks PAN-OS 認証バイパスの脆弱性一括検出スクリプト (CVE-2025-0108)
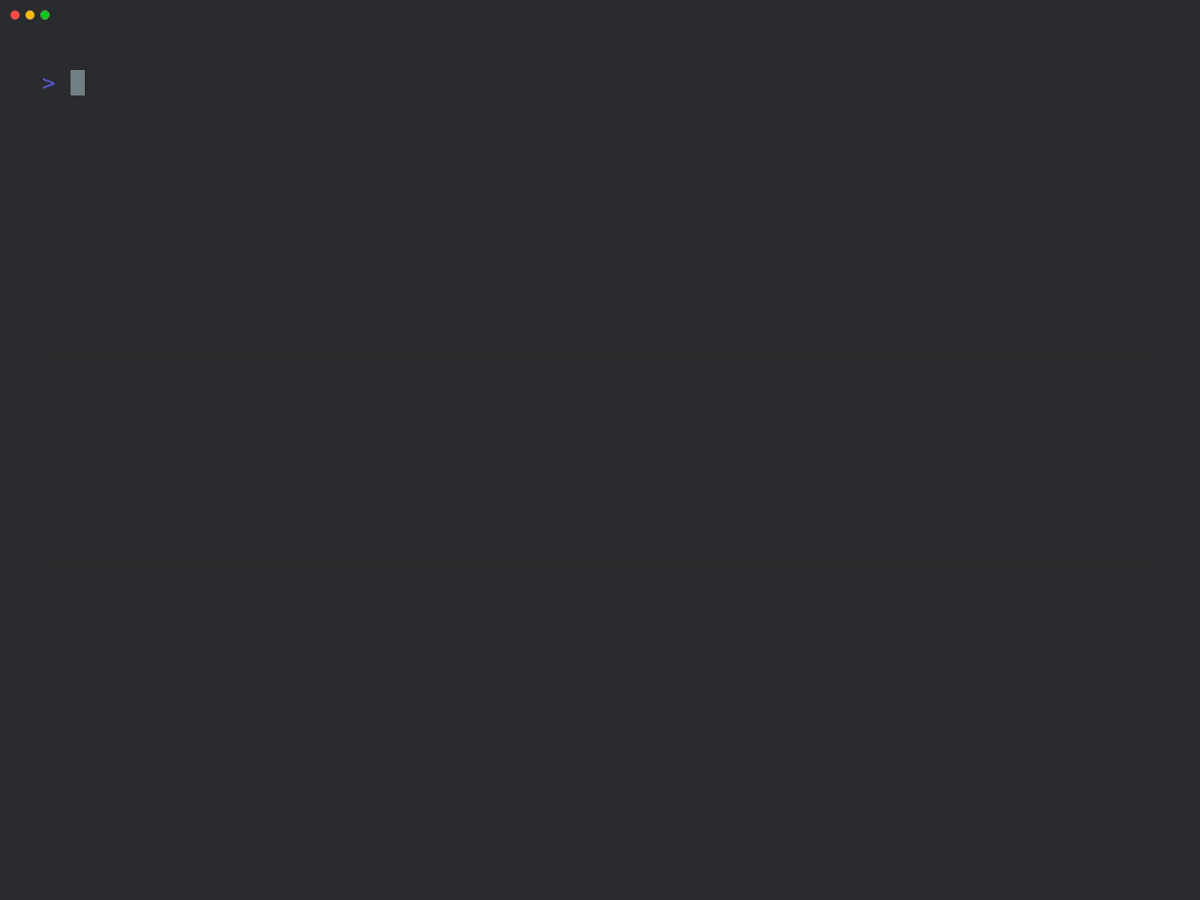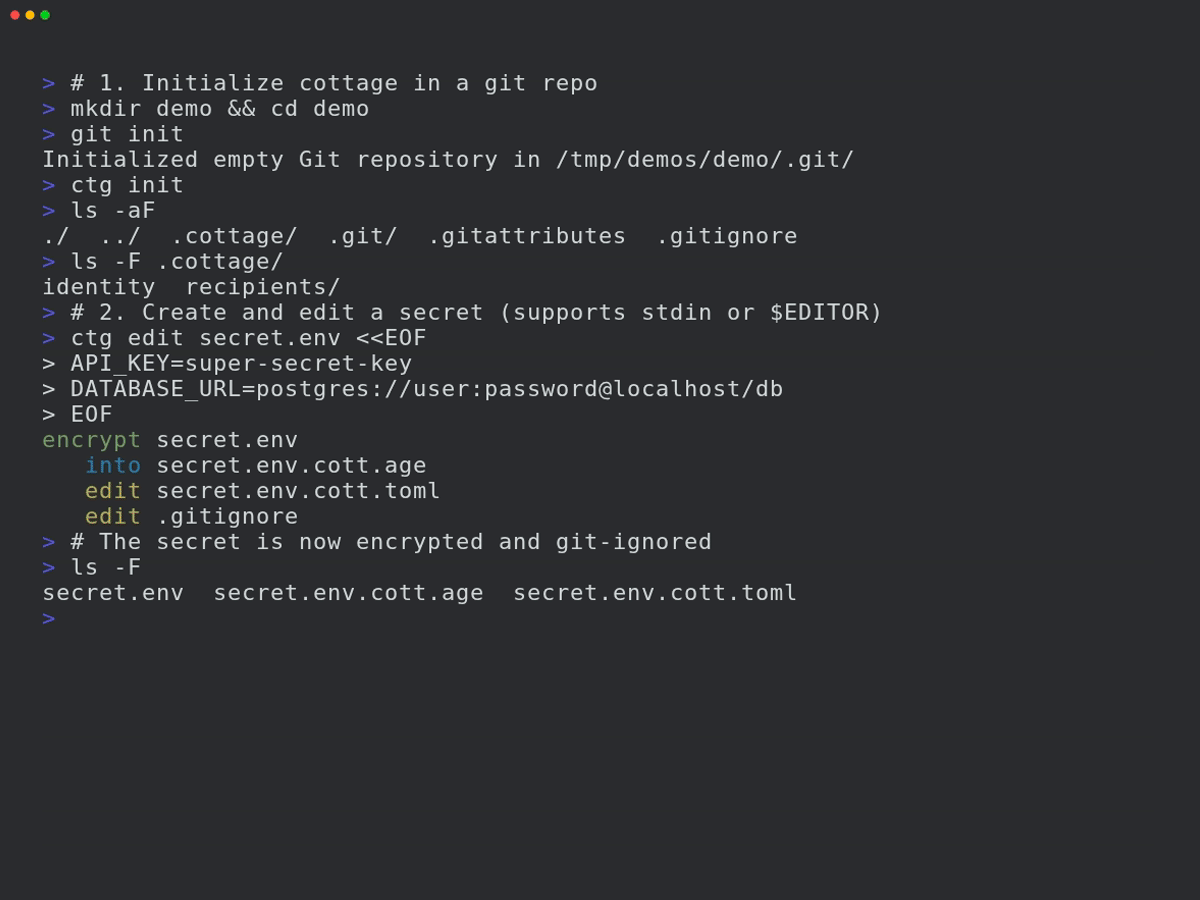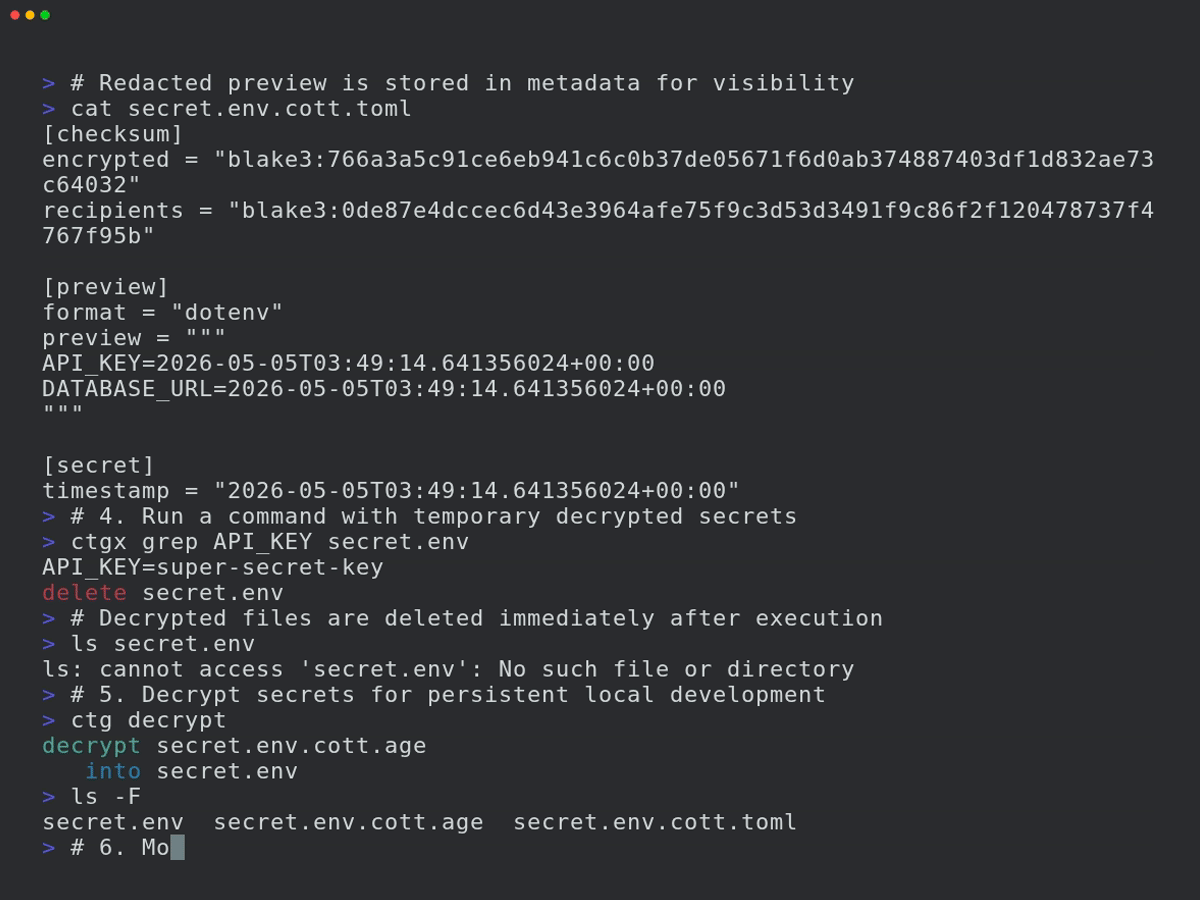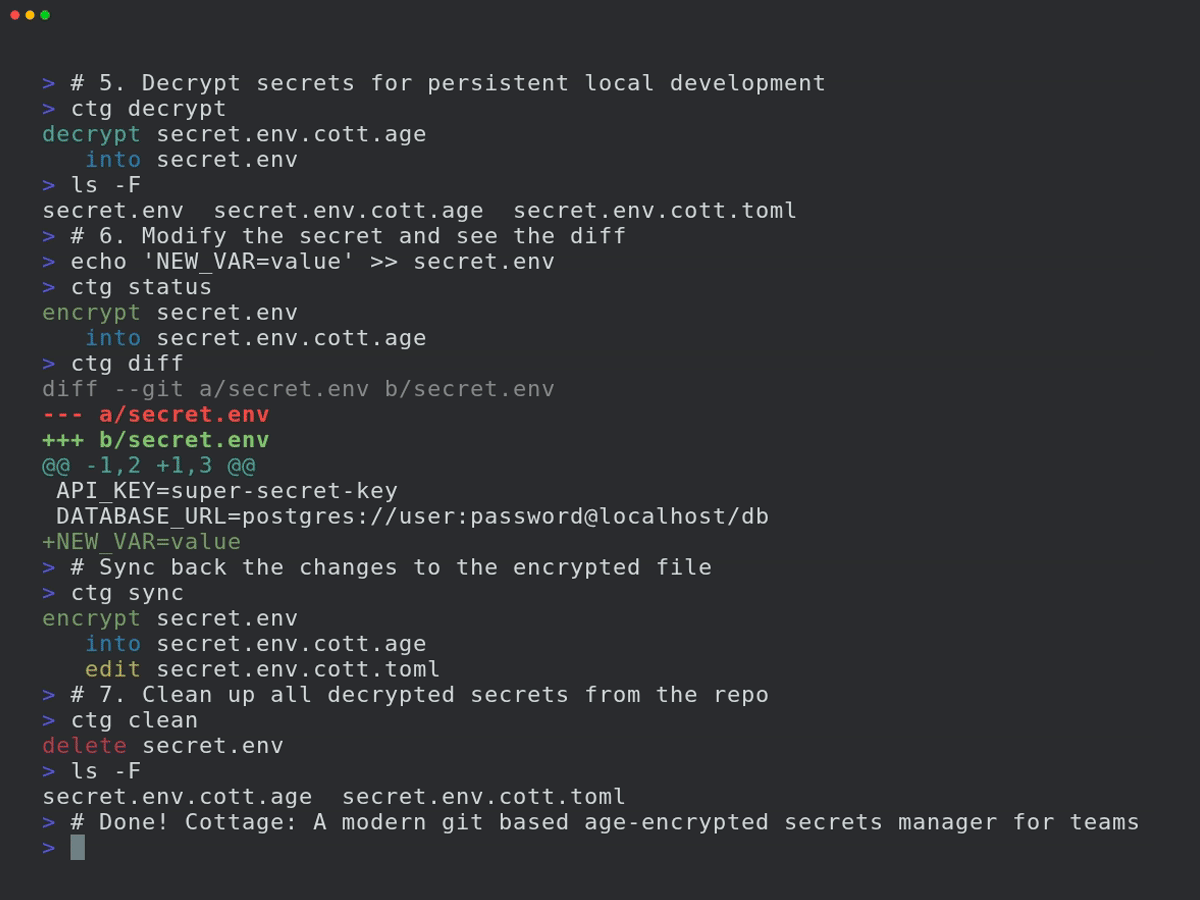 sayanarijit/cottage
チーム向けのモダンなgitベースのage暗号化シークレット管理ツール。